
Qué hacer si sospechas que tu seed Bitcoin está comprometida
¿Has escrito tus palabras de recuperación en una web, perdido una copia o fotografiado la seed? Ante una posible seed Bitcoin comprometida, aprende a diferenciar una sospecha de una exposición probable, proteger las credenciales relacionadas y planificar una migración a claves nuevas sin empeorar la situación.
Pérdida, copia visible y robo confirmado
Un papel extraviado en un lugar controlado no tiene el mismo riesgo que una fotografía de las palabras sincronizada con una nube a la que otros acceden. Una web que solicitó tu seed es una señal muy grave: aunque afirme haberla olvidado, no puedes comprobar que no se haya copiado.
Separa tres niveles: exposición posible (no sabes si otra persona vio la copia), exposición probable (palabras enviadas o visibles para terceros) y compromiso confirmado (alguien tuvo acceso suficiente para gastar o ya hubo movimientos no autorizados). Esta clasificación no garantiza un resultado; sirve para elegir medidas proporcionadas.
Matiz importante: en una wallet con passphrase BIP39, conocer solo las palabras puede no permitir gastar desde la wallet protegida por una passphrase fuerte y no revelada. Sin embargo, no uses esa posibilidad como garantía absoluta: verifica si se filtraron también la passphrase o los datos del sistema. Repasa qué riesgo resuelve una passphrase y qué riesgo añade. En multisig, la exposición de un único firmante no equivale necesariamente a comprometer el quórum, pero sí exige revisar el diseño.
Cinco errores que aumentan el riesgo
- No entregues tus palabras a soporte: nadie las necesita para diagnosticar el incidente.
- No las copies en varios móviles o webs para «ver si funcionan»: amplías los lugares en los que pueden robarse.
- No borres tu wallet anterior antes de tener control probado de un destino nuevo y respaldo de lo que haga falta.
- No pienses que cambiar el PIN revoca la seed: un PIN bloquea el dispositivo; no modifica las claves derivadas.
- No publiques direcciones ni capturas detalladas de las cuentas afectadas mientras buscas ayuda en foros o redes sociales.
Ocho decisiones con control de daños
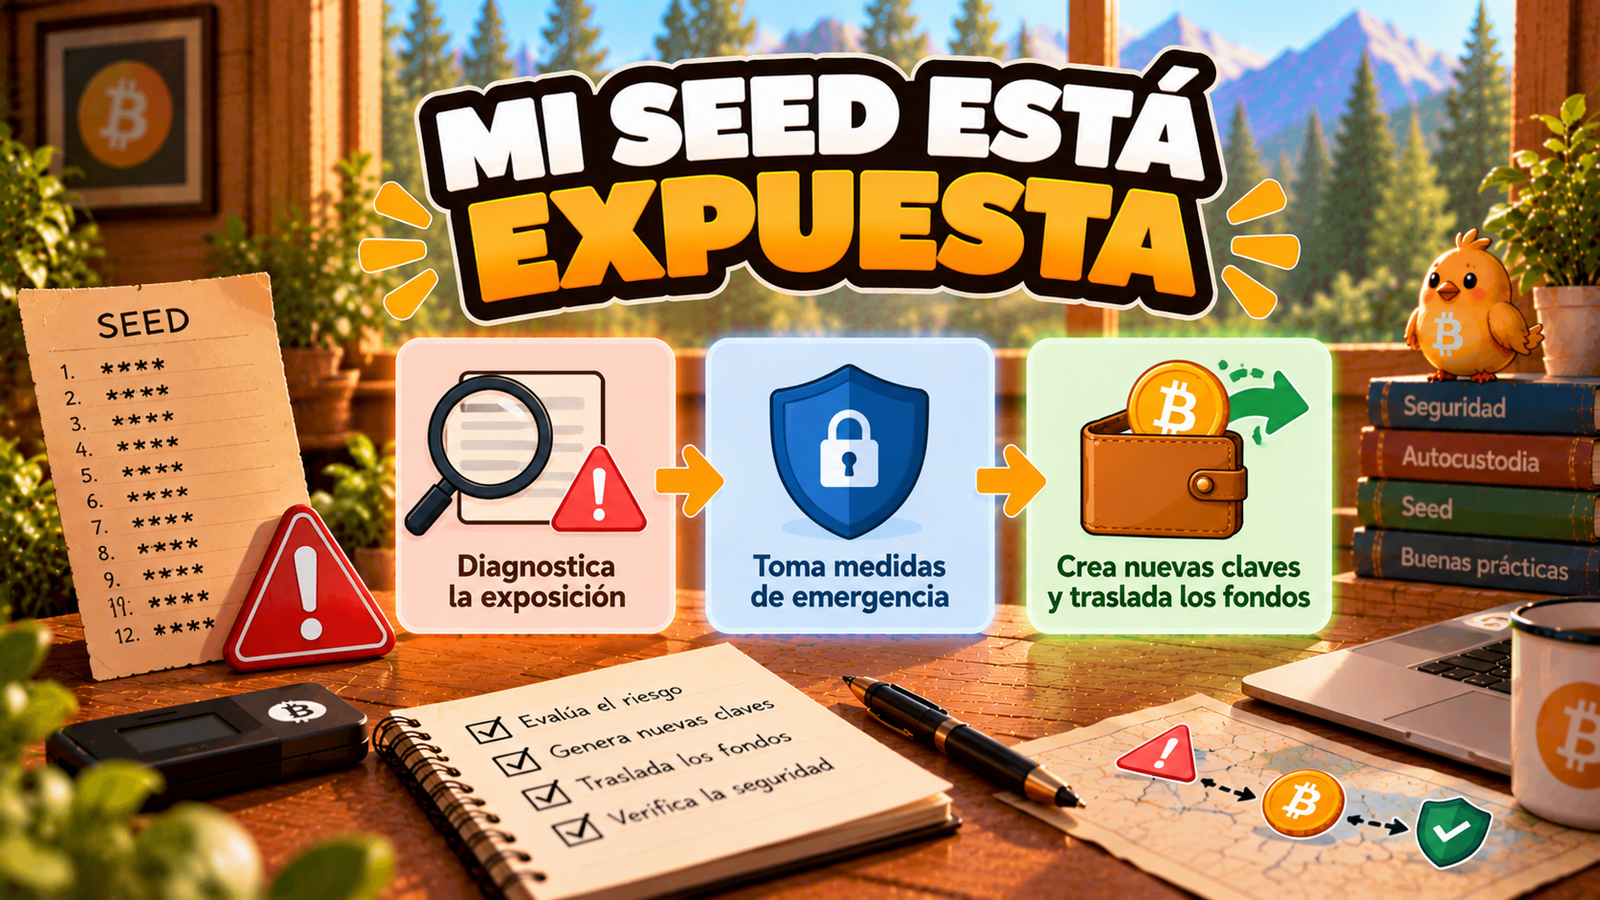
- PASO 1 · Detén la filtración: deja de usar la web o aplicación sospechosa y aísla el dispositivo potencialmente comprometido. No abras enlaces de supuestos recuperadores.
- PASO 2 · Documenta lo que sabes: fecha aproximada, dónde estuvieron expuestas las palabras y qué cuentas o dispositivos estaban asociados. No copies las palabras al informe.
- PASO 3 · Identifica el sistema: averigua si es single-sig, multisig, con passphrase, watch-only o custodia de terceros. Consulta un descriptor o una ficha de recuperación sin publicar xpub completas.
- PASO 4 · Determina alcance: distingue claves posiblemente expuestas, claves no expuestas, fondos de cada cuenta y permisos de firma. Una única seed puede derivar varias cuentas; la exposición de esa seed puede afectar a todas las que dependan de ella.
- PASO 5 · Prepara claves nuevas: si es necesario abandonar las antiguas, inicializa una wallet realmente nueva en un dispositivo y un entorno confiables, con material aleatorio nuevo. «Restaurar» las palabras antiguas no es rotar claves.
- PASO 6 · Verifica el destino: antes de mover bitcoin, confirma la cuenta nueva, red y dirección completa. Con hardware wallet, verifica la dirección en la pantalla del dispositivo y conserva la copia de recuperación nueva en un lugar seguro.
- PASO 7 · Evalúa el traslado: contrasta los UTXO afectados, importe disponible, comisiones y exposición de privacidad. Si ejecutas la migración, revisa en el firmante todas las salidas y no envíes a una dirección proporcionada por un tercero.
- PASO 8 · Comprueba recepción y retira accesos: verifica la TXID y las confirmaciones. Solo después de asegurar que los fondos y sistemas afectados han sido tratados, da de baja accesos y copias obsoletas según un plan.
Para practicar sin riesgo, reproduce los pasos con una wallet vacía de laboratorio y simula haber perdido su seed. No necesitas exponer una seed real para aprender a identificar una wallet nueva.
El problema de reutilizar una seed expuesta
En Bitcoin los fondos están bloqueados por condiciones de gasto. Quien dispone de las claves correspondientes puede construir y firmar transacciones compatibles. No existe una entidad a la que pedir que «anule» universalmente la seed.
Si recuperas una wallet en otro ordenador con las mismas palabras y configuración, obtienes las mismas claves: habrás cambiado la interfaz, no el secreto comprometido. Para quitar eficacia a la copia robada es necesario, cuando procede, trasladar los UTXO a una nueva condición de gasto con material no expuesto.
Esto implica comisiones, publicidad de una transacción y riesgos operativos. Las operaciones pueden entrar en competición si el atacante también controla los fondos. No prometemos éxito ni recomendamos ejecutar una carrera sin comprender su alcance. En multisig, una rotación puede exigir reemplazar firmantes y reconfigurar políticas; consulta cómo sustituir un firmante antes de una emergencia.
No siempre se aplica la misma decisión
🐥 Caso A · Tomé una foto de la seed y se subió a una nube
Trátala como una exposición potencialmente grave. Evalúa quién accede a esa cuenta y si los archivos pudieron replicarse. Borrar la foto no garantiza que nadie la copiara. Una migración a claves nuevas puede ser la opción prudente si no puedes descartar exposición.
🐥 Caso B · Perdí un dispositivo hardware, pero la seed nunca salió de un backup separado
Puede tratarse de pérdida del dispositivo, no de divulgación de la seed. Importan la seguridad del hardware, protección por PIN, signos de manipulación y contexto. Si sospechas acceso real al secreto, la evaluación cambia. No necesitas enviar tu seed a ningún soporte.
🐥 Caso C · Alguien vio una clave de un sistema multisig 2 de 3
Un firmante por sí solo normalmente no satisface el quórum, pero la copia puede ser problemática. Verifica integridad del resto de claves, condiciones especiales de gasto, disponibilidad de backups y un plan de rotación de ese participante. No elimines piezas del sistema sin preservar la continuidad.
🐥 Caso D · El atacante conoce la seed pero no la passphrase
Una passphrase fuerte, independiente y no revelada podría impedir el acceso a la wallet derivada con ella; no garantiza que todas las cuentas dependientes de la seed estén protegidas. Evita confiar en supuestos que no has podido comprobar.
Cuenta comprometida no es siempre seed comprometida
Hay servicios que almacenan las claves por ti. Si tu app es custodial, puede que no poseas una seed. La prioridad suele ser asegurar correo, autenticación de dos factores, sesiones y recuperación de cuenta mediante canales oficiales. Algunos servicios permiten bloquear retiradas; otros no. Verifica el modelo antes de aplicar un tutorial de migración de claves.
En Lightning autocustodiado pueden existir estados de canales y copias especializadas que una seed BIP39 por sí sola no restaura. No improvises una migración on-chain de saldos Lightning sin consultar la documentación de la implementación. Para comparar los casos, repasa qué hacer si pierdes el móvil con tu wallet Bitcoin.
Prueba una rotación sin bitcoin reales
Si dispones de una wallet de laboratorio vacía, anota una dirección pública de su cuenta y considera esas palabras comprometidas en el ejercicio. Crea otra wallet con palabras completamente nuevas y compara ambas direcciones, tipo de cuenta y huella del firmante. Comprueba que no es la misma wallet aunque ambas puedan tener saldo cero.
Después, escribe una lista de decisiones que verificarías antes de firmar un traslado real: red, destino, importe, comisión, cuentas afectadas, respaldo de la nueva wallet y registro de TXID. Esta simulación demuestra que has comprendido la diferencia entre restauración y rotación, sin tocar fondos.
Reduce el riesgo de la siguiente exposición
Revisa cómo se generó, guardó y recuperó la copia. Evita guardar semillas en servicios de notas o fotografías sincronizadas. Mantén un inventario de qué wallets dependen de cada secreto sin concentrarlos en un único lugar. Planifica ensayos de recuperación controlados y documenta el procedimiento, no las palabras.
El objetivo no es complicar el sistema indefinidamente: es que una pérdida no te empuje a buscar ayuda en sitios que pidan las claves. Si necesitas una estructura más amplia, consulta Copias de recuperación: redundancia sin duplicar el mismo riesgo.
Como medida de continuidad, crea una ficha física con el procedimiento de recuperación, sin añadir palabras, PIN ni passphrase.
¿Has distinguido recuperar acceso de retirar confianza a unas claves?
- Exposición: he clasificado qué se pudo filtrar sin publicar secretos.
- Arquitectura: sé qué cuentas y políticas dependían de la seed.
- Rotación: comprendo por qué restaurar las mismas palabras no revoca nada.
- Destino: sé crear y verificar un conjunto de claves nuevas sin improvisar.
- Cierre: puedo comprobar resultados y conservar datos mínimos del incidente.
Cambiar de aplicación no cambia las claves expuestas
Has construido un procedimiento de respuesta que empieza identificando el daño, sigue por comprobar nuevas condiciones de gasto y termina verificando el resultado. La seed antigua no recupera su secreto por haberla borrado de una pantalla.
Documentación técnica y artículos relacionados
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
 He perdido el móvil con mi wallet Bitcoin: qué hago ahoraSeguridad y recuperación
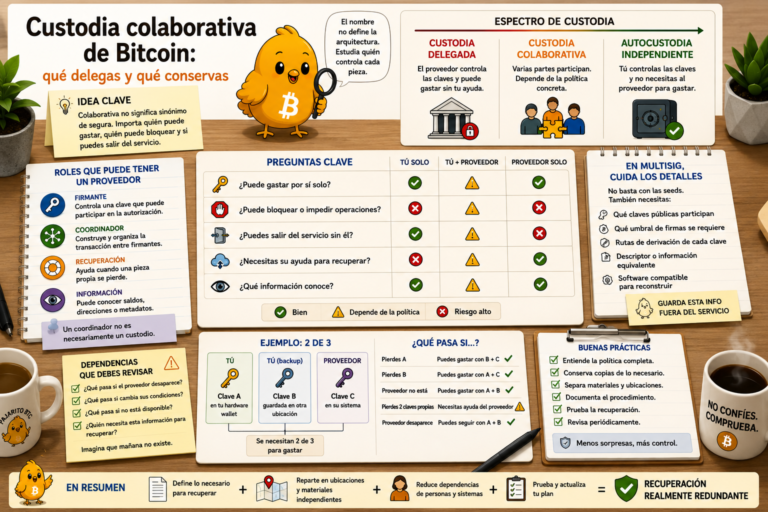 Custodia colaborativa de Bitcoin: qué delegas y qué conservasWallets y claves
 Prepara una ficha física de recuperación Bitcoin sin reunir secretosSeguridad y recuperación
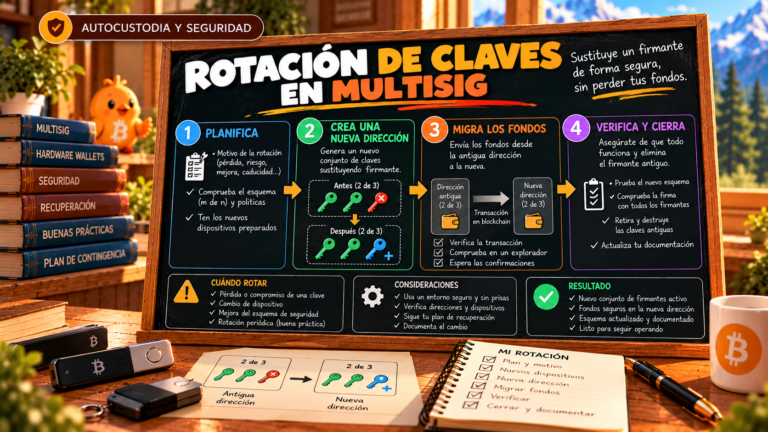 Rotación de claves Bitcoin: cómo sustituir un firmante antes de una emergenciaSeguridad y recuperación
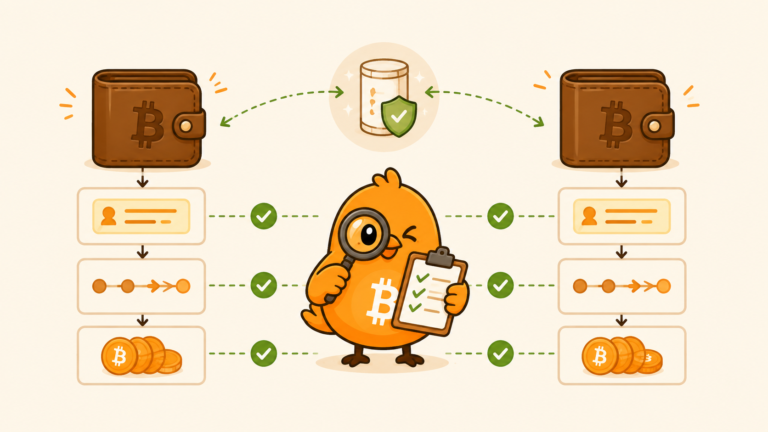 Ensaya una recuperación sin poner en riesgo tus fondosSeguridad y recuperación
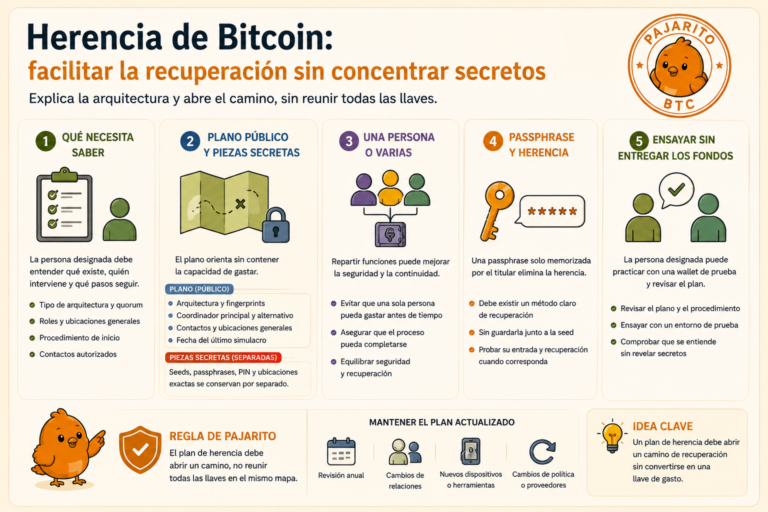 Herencia de Bitcoin: facilitar la recuperación sin concentrar secretosSeguridad y recuperación
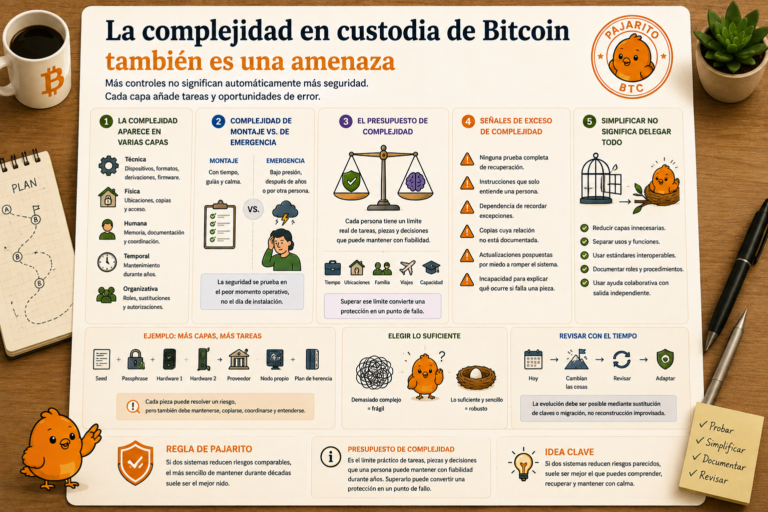 La complejidad en custodia de Bitcoin también es una amenazaSeguridad y recuperación
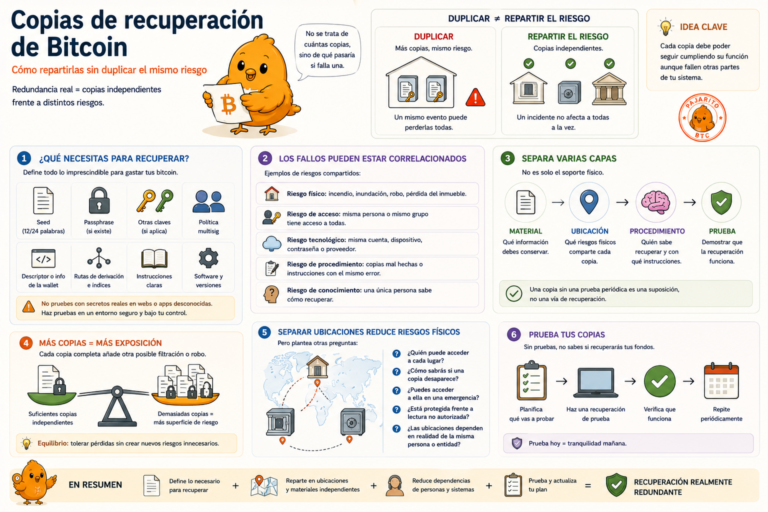 Copias de recuperación de Bitcoin: cómo repartirlas sin duplicar el mismo riesgoSeguridad y recuperación
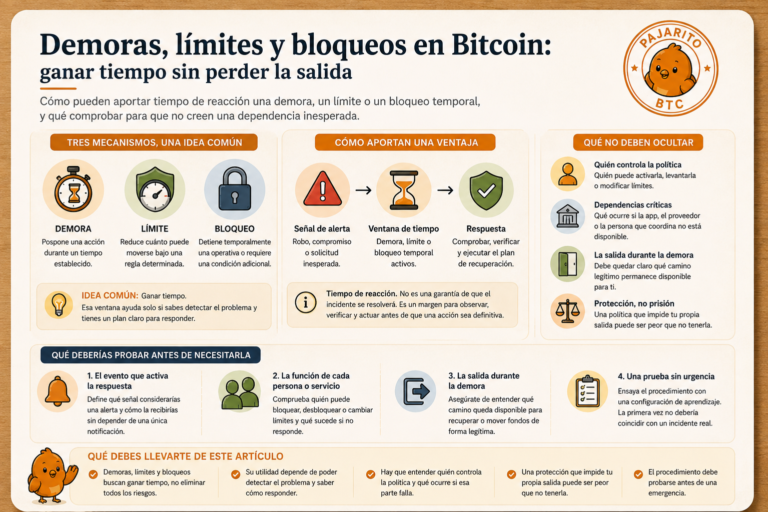 Demoras, límites y bloqueos en Bitcoin: ganar tiempo sin perder la salidaSeguridad y recuperación