
Prepara una ficha física de recuperación Bitcoin sin reunir secretos
Una copia de recuperación puede ser perfecta y aun así no saber qué wallet, cuenta o procedimiento necesitas restaurar. Diseña una ficha física de instrucciones que explique el sistema sin juntar seed, passphrase y otras claves en un mismo papel.
Un índice de recuperación, no un nuevo cofre de claves
Una ficha física de recuperación es un registro no secreto o de sensibilidad controlada con instrucciones operativas: qué tipo de custodia utilizas, qué software y dispositivos intervienen, qué pruebas de restauración se han completado y qué hacer ante pérdida. No sustituye la copia de la seed ni el plan de continuidad.
El peligro aparece si añades «por comodidad» las doce palabras, una passphrase, PIN o instrucciones para reunir todos los fragmentos del sistema en un mismo lugar. Una ficha accesible debería orientar a personas autorizadas sin reducir la protección de los fondos a la seguridad de una hoja.
En algunas configuraciones, un descriptor incluye claves públicas extendidas, rutas y script: no suele dar capacidad de firma, pero puede revelar relaciones y todo un conjunto de direcciones. Evita imprimirlo en una ficha de acceso fácil. Los fingerprints de claves tampoco revelan secretos privados por sí solos, pero en un documento pueden aportar pistas sobre tu arquitectura.
Identifica a quién ayudará y qué podrá ver
Decide la finalidad: ¿recordarte dentro de cinco años cómo abrías una wallet? ¿Permitir que alguien autorizado active un procedimiento de recuperación? ¿Registrar contactos de confianza para una custodia compartida? La ficha cambia según las capacidades y conocimientos de quien deba usarla.
Trabaja con un sistema de laboratorio ficticio y traslada la estructura a tu caso después. No fotografíes la ficha si contiene ubicaciones sensibles ni la sincronices por defecto. Si almacenas la ficha junto a otros datos, evalúa qué podría inferir un intruso sobre tu patrimonio.
Ocho apartados que sí pueden tener sentido
- PASO 1 · Identificación interna: asigna un alias no llamativo, como «Reserva A». Evita publicar importes, apellidos o direcciones de residencia.
- PASO 2 · Arquitectura: indica si es single-sig, multisig o custodia por terceros. En multisig, documenta la política m de n sin incluir por ello todos los secretos de los firmantes.
- PASO 3 · Herramientas: registra modelo de hardware wallet, coordinador, fuente de blockchain y versiones relevantes, con una instrucción de buscar siempre documentación oficial actual.
- PASO 4 · Configuración necesaria: anota tipo de script, cuenta y si existe passphrase sin escribir su valor; una futura recuperación puede necesitar un descriptor conservado en otro lugar protegido.
- PASO 5 · Backups: describe cómo solicitar o localizar documentación de recuperación mediante canales controlados; no detalles públicamente dónde se guardan todas las copias ni concentres mecanismos de acceso.
- PASO 6 · Comprobación: guarda una referencia pública limitada, como una dirección de recepción de laboratorio o una huella de configuración, para contrastar una restauración. Evalúa qué revela antes de usar una real.
- PASO 7 · Procedimiento: escribe «preparar equipo fiable → recuperar conforme a política → comparar dirección conocida → sincronizar → revisar antes de firmar». Evita instrucciones del tipo «introducir seed en la primera web encontrada».
- PASO 8 · Mantenimiento: fecha de última prueba, cambios de equipo o firmantes, revisión programada y responsable autorizado, con un plan de sustitución de la ficha obsoleta.
El orden ayuda a que la persona sepa qué validar antes de abrir un respaldo. Si no puedes completar un apartado sin escribir claves, marca que requiere documentación privada adicional.
Una ficha ficticia mínima y útil
Sistema: Reserva A
Red: Bitcoin mainnet. Modelo: single-sig con hardware wallet. Coordinador: Sparrow. Uso: reserva, no pagos diarios.
Tipo de cuenta
Native SegWit; cuenta 0. Passphrase: existe o no existe (marcar opción sin incluirla). Origen/descriptor: documentación custodiada separadamente.
Antes de firmar
Consultar guía interna, recuperar en entorno fiable y comparar una dirección de referencia autorizada. Último ensayo: fecha. Personas autorizadas: roles, no claves.
Ejemplo ficticio, no una plantilla universal. No todas las wallets son Native SegWit ni utilizan la misma cuenta. Si tu sistema necesita otros scripts o un descriptor multisig, registra el procedimiento adecuado en un documento protegido sin exponer material que permita rastrear tus fondos.
Una ficha no debe prometer «recuperación garantizada» simplemente porque todo esté escrito. La garantía operativa viene de haber completado un ensayo de recuperación representativo.
No juntar información equivale a no crear un único punto de fallo
La seed: merece un soporte y una ubicación con protección física adecuados al valor y al riesgo. La passphrase: si existe, debe permanecer accesible para el plan de recuperación sin estar disponible para quien encuentre la seed. La ficha: puede guardarse donde esté disponible a quien tenga autorización y suficiente contexto, sin revelar los secretos.
Para un sistema multisig, además, hay que preservar política de gasto, información pública de los firmantes y datos necesarios para reconstruir las direcciones. Una seed de un participante por sí sola puede ser insuficiente incluso para identificar o recuperar la cartera correcta.
Consulta Seed, passphrase y descriptor: qué hace falta para recuperar y Cómo repartir copias sin duplicar el riesgo.
Dos pruebas con preguntas diferentes
Prueba de suficiencia: imagina que dentro de tres años ya no recuerdas qué aplicación usabas. ¿La ficha permite identificar modelo, script y ruta para llegar al procedimiento correcto sin pedir ayuda a desconocidos? ¿Podrías saber qué copia necesitas?
Prueba de exposición: imagina que alguien no autorizado encuentra la hoja. ¿Le proporciona seeds, passphrases, enlaces directos a tus backups, direcciones personales o un mapa completo del sistema? Si la respuesta es sí, elimina o reubica esos datos.
La ficha puede ser buena para la primera prueba y peligrosa para la segunda. Revisa ambas antes de considerarla terminada.
🐥 ¿Puedo escribir una pista de la passphrase?
Una pista demasiado descriptiva puede facilitar ataques contra una passphrase elegida por una persona. Elige un procedimiento de continuidad que permita el acceso a personas autorizadas sin trivializar el secreto. No incorpores «medias palabras» o contraseñas camufladas en la ficha.
La ficha también envejece
Una migración de software, una nueva cuenta, un cambio de hardware, una passphrase modificada o una rotación de firmante pueden dejar obsoleta la ficha. Añade un historial mínimo de versión y fecha y retira las instrucciones viejas antes de que alguien use el procedimiento equivocado.
Si una actualización cambia la configuración de derivación, comprueba direcciones antes de sustituir datos de referencia. Si una persona autorizada ya dispone de una copia antigua, recuerda que podría seguirla cuando tú ya no estés disponible.
Comprueba que la ficha funciona con dos ensayos usando exclusivamente claves de laboratorio: Ensaya una recuperación sin poner en riesgo tus fondos y recupera una wallet con otro software. Anota solo la fecha y el resultado relevante, no una copia de las claves.
Qué revela y qué no
🐥 La ficha contiene mi xpub completa. ¿Es secreta?
No permite gastar por sí sola, pero puede permitir rastrear muchas direcciones de la cuenta. Es información sensible para la privacidad y no debería circular en un documento abierto al público.
🐥 ¿Un descriptor es suficiente para recuperar una multisig?
Puede describir scripts y claves públicas necesarios para reconocer salidas, pero normalmente no proporciona las firmas del quórum. Hay que conservar también los secretos de los firmantes y las demás condiciones de recuperación, separados según el diseño.
🐥 La ficha solo enumera dispositivos. ¿Es suficiente?
No siempre. Los modelos y rutas, la política de gasto, qué copia necesitas y cómo comprobar una dirección pueden ser esenciales. Aumenta la claridad sin convertirla en un mapa de secretos.
¿Tu ficha permite recuperar sin facilitar el robo?
- Orientación: identifica sistema, herramientas y política.
- Separación: no reúne seed, passphrase y accesos en un mismo lugar.
- Verificación: incluye una comprobación de configuración segura.
- Permisos: distingue información apta para la ficha y documentación protegida.
- Vigencia: indica última prueba y momento de revisión.
La buena ficha recuerda los pasos, no las contraseñas
Has creado una guía de continuidad independiente de las claves. La persona autorizada podrá identificar qué reconstruir y cómo comprobarlo; encontrar el papel no debería equivaler a tener control de gasto.
Documentación técnica y artículos relacionados

Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
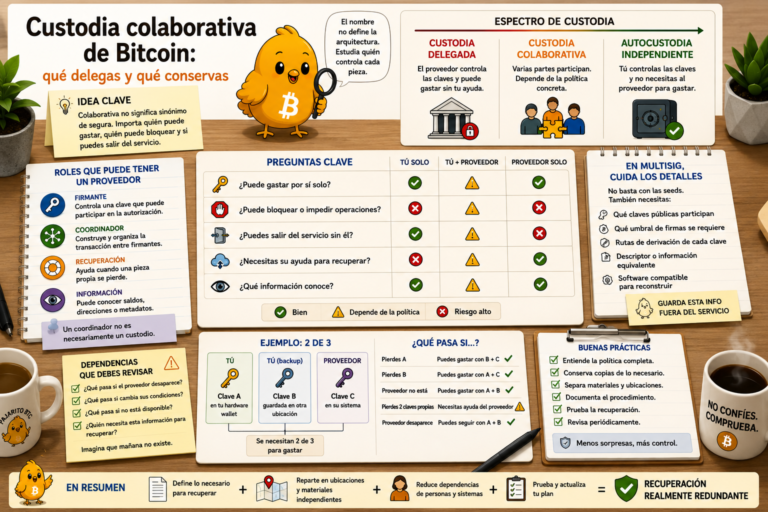 Custodia colaborativa de Bitcoin: qué delegas y qué conservasWallets y claves
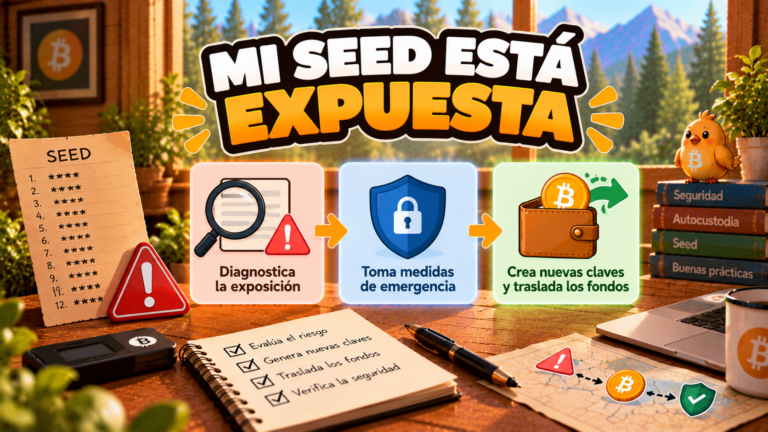 Qué hacer si sospechas que tu seed Bitcoin está comprometidaSeguridad y recuperación
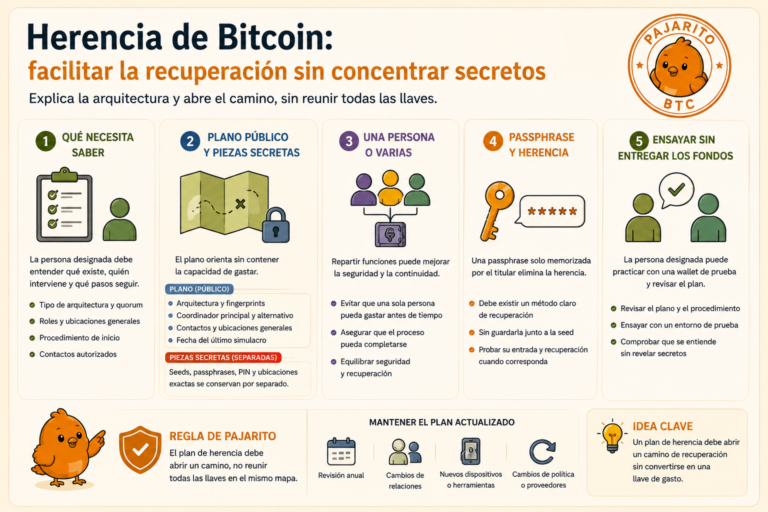 Herencia de Bitcoin: facilitar la recuperación sin concentrar secretosSeguridad y recuperación
 He perdido el móvil con mi wallet Bitcoin: qué hago ahoraSeguridad y recuperación
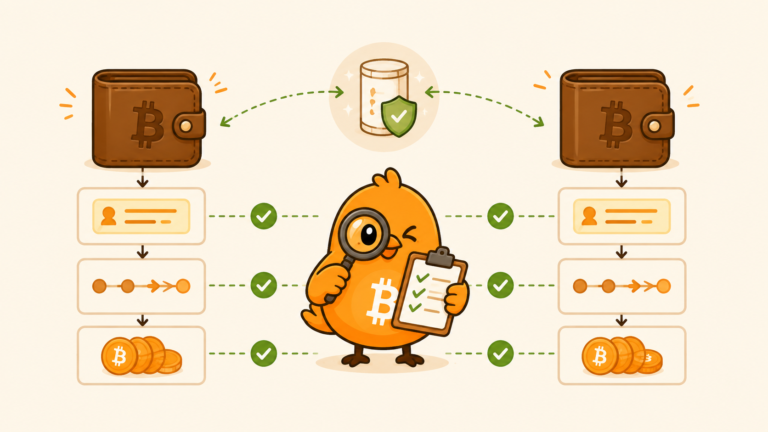 Ensaya una recuperación sin poner en riesgo tus fondosSeguridad y recuperación
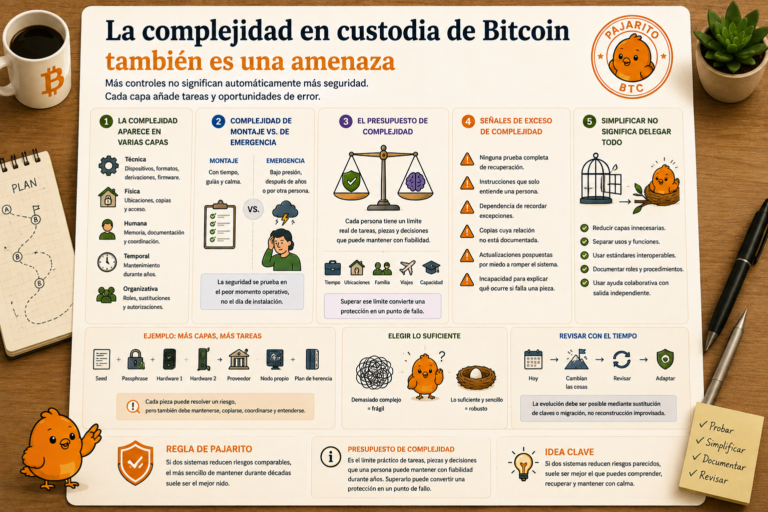 La complejidad en custodia de Bitcoin también es una amenazaSeguridad y recuperación
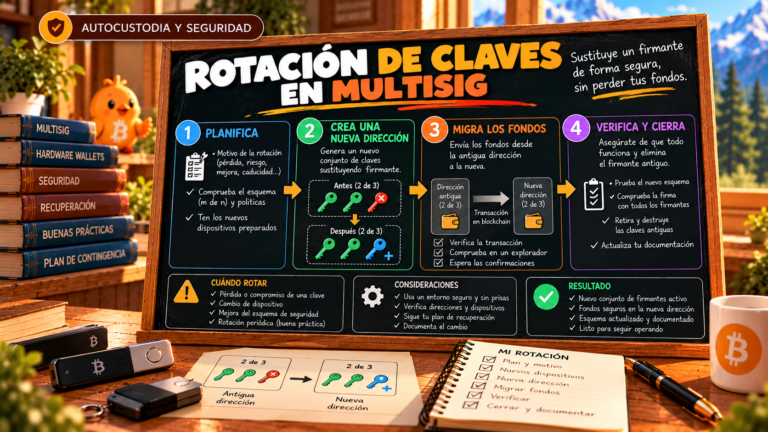 Rotación de claves Bitcoin: cómo sustituir un firmante antes de una emergenciaSeguridad y recuperación
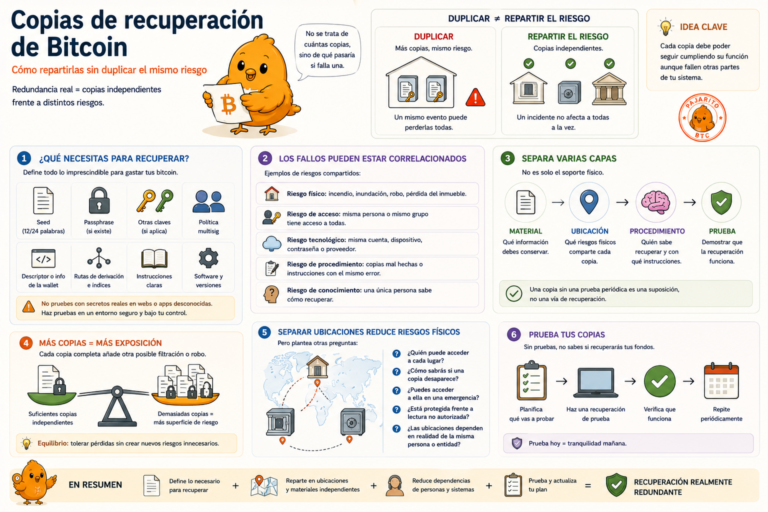 Copias de recuperación de Bitcoin: cómo repartirlas sin duplicar el mismo riesgoSeguridad y recuperación
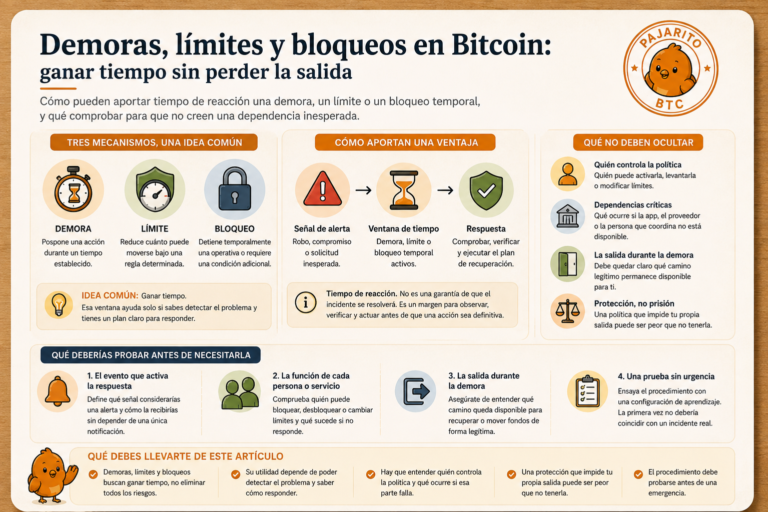 Demoras, límites y bloqueos en Bitcoin: ganar tiempo sin perder la salidaSeguridad y recuperación