Single-sig fría sencilla: una clave, aislamiento y recuperación clara
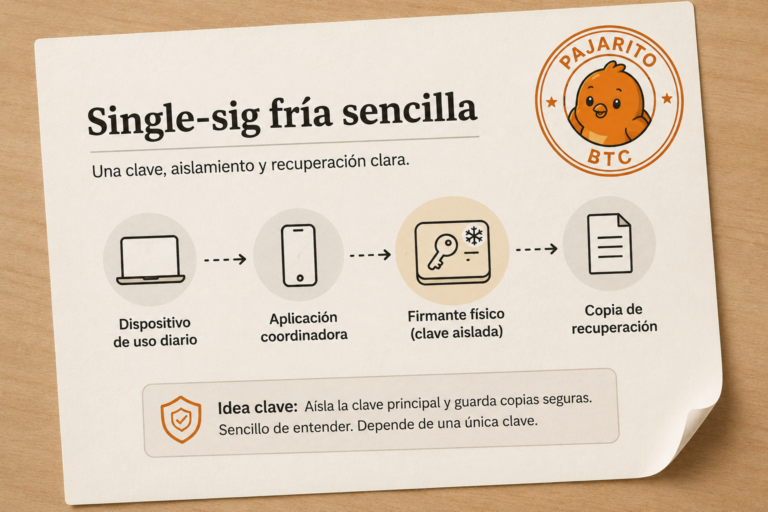
Cómo funciona una custodia fría de una sola clave, qué simplifica y dónde siguen existiendo puntos únicos de fallo.
Wallets, claves, seeds, hardware wallets y decisiones necesarias para controlar y proteger tus propios fondos.
Cómo funciona una custodia fría de una sola clave, qué simplifica y dónde siguen existiendo puntos únicos de fallo.
Qué es una wallet caliente, qué disponibilidad ofrece, qué riesgos acepta y cómo limitar su papel dentro de una arquitectura de autocustodia.
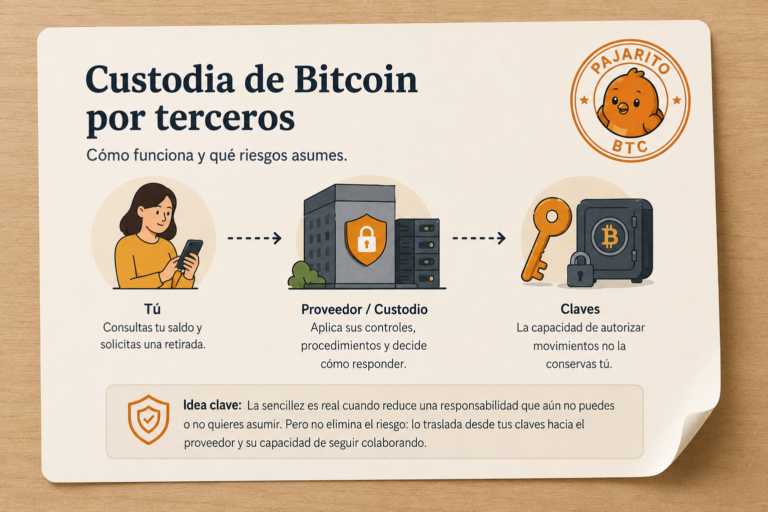
Qué significa delegar la custodia de bitcoin, qué simplifica un proveedor y qué dependencias conviene entender antes de usarlo.
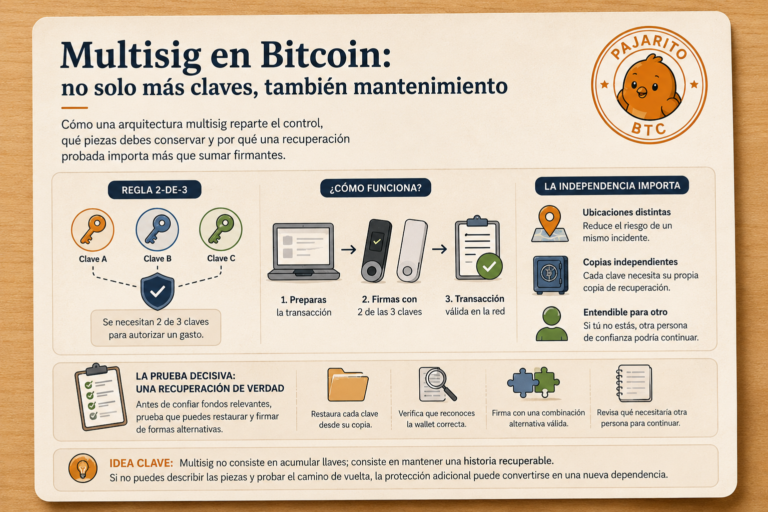
Cómo una arquitectura multisig reparte el control, qué piezas debes conservar y por qué una recuperación probada importa más que sumar firmantes.
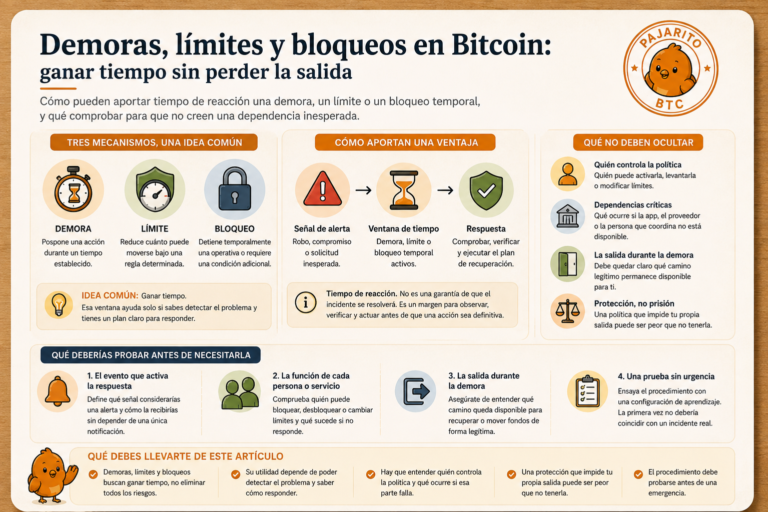
Cómo pueden aportar tiempo de reacción una demora, un límite o un bloqueo temporal, y qué comprobar para que no creen una dependencia inesperada.
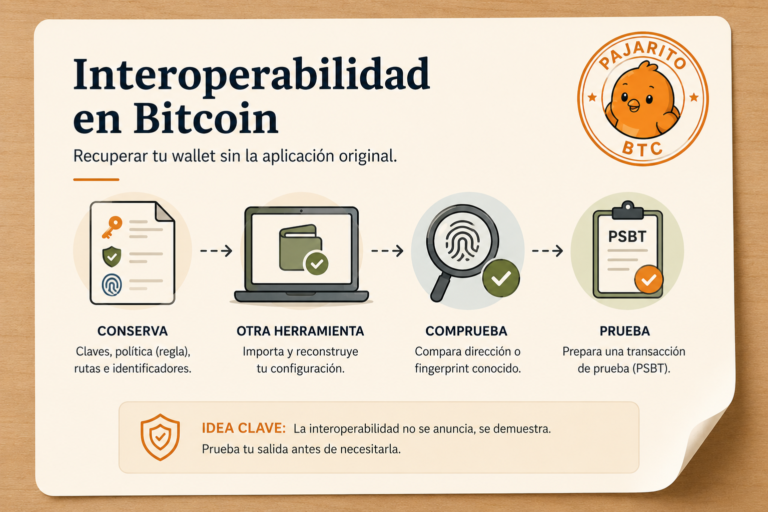
Qué información necesitas para recuperar una wallet con otra herramienta y cómo demostrar una salida interoperable antes de una emergencia.
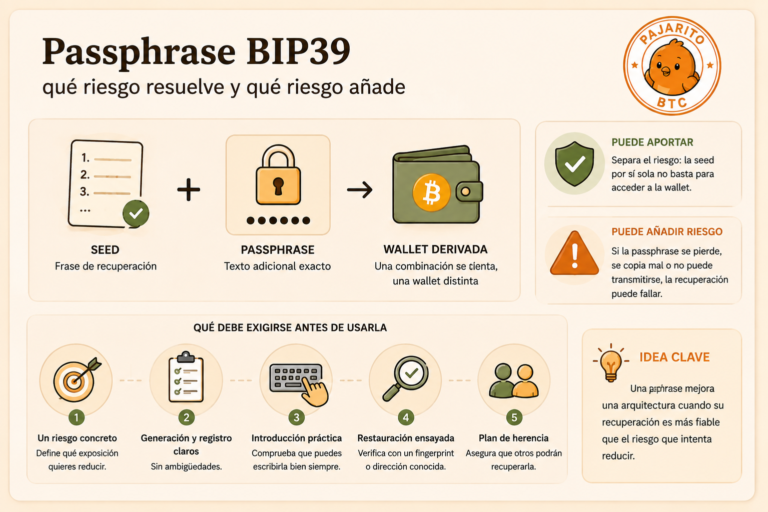
Cómo una passphrase se combina con una seed, cuándo puede separar riesgos y por qué solo debe usarse con una recuperación documentada y probada.
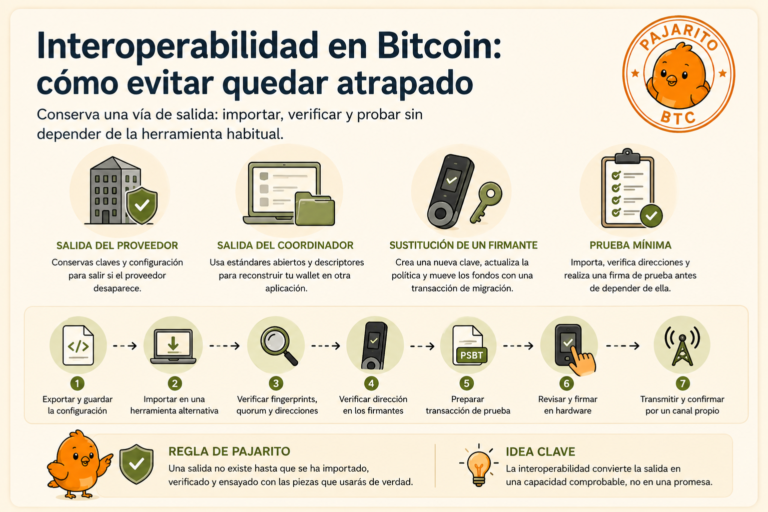
Cómo conservar una vía de salida de una wallet: importar la configuración, verificar direcciones y probar una firma sin depender de la herramienta habitual.
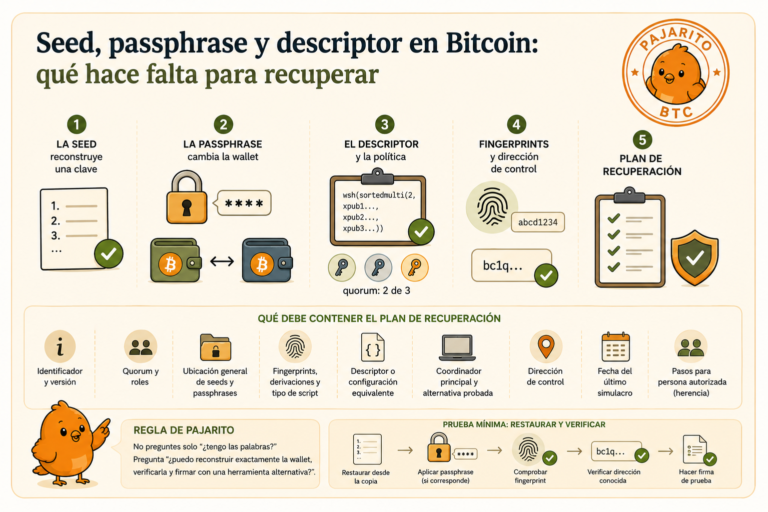
Qué información puede ser necesaria para reconstruir una wallet: seed, passphrase, política, descriptores y un procedimiento de recuperación probado.
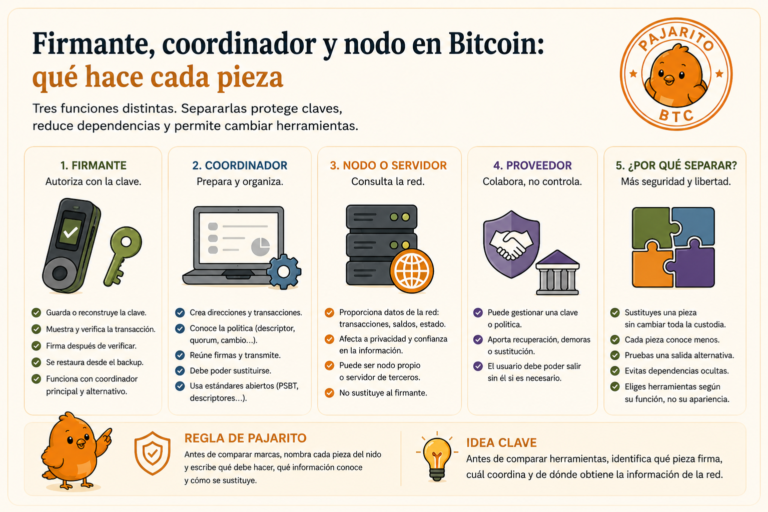
Qué función cumple el firmante, el coordinador y el nodo, y por qué separarlos ayuda a proteger claves, sustituir herramientas y revisar dependencias.
