
Una single-sig fría busca algo muy concreto: mantener la clave que controla tus bitcoin fuera del dispositivo conectado que utilizas a diario, sin añadir todavía la complejidad de coordinar varias claves. Es una arquitectura sencilla de explicar, pero su seguridad depende de entender bien qué pieza hace cada cosa y cómo recuperar el sistema si falla el firmante.
Antes de entrar en dispositivos y copias conviene recordar el contexto. En una wallet de uso cotidiano, el teléfono u ordenador puede participar directamente en la gestión de las claves. En una arquitectura fría intentamos separar esas funciones: el equipo conectado prepara y comunica la operación, mientras que la clave privada permanece en un componente diseñado específicamente para custodiarla y firmar.
El objetivo no es añadir capas por añadirlas. Es conseguir que una operación cotidiana en el ordenador no implique exponer el secreto principal con el que podrían gastarse los fondos.
Qué intenta resolver una single-sig fría
Una single-sig fría utiliza una única clave lógica de gasto, pero procura que esa clave no tenga que estar disponible en el móvil u ordenador desde el que consultas la wallet o preparas una transacción.
La razón es sencilla: un equipo conectado ejecuta aplicaciones, navegadores, extensiones y muchos otros componentes. También está expuesto a malware, configuraciones incorrectas y errores humanos. Separar la clave principal de ese entorno reduce la superficie de ataque.
Al mismo tiempo, la arquitectura conserva una ventaja importante: solo existe una clave lógica que comprender y recuperar. No necesitamos todavía coordinar varios firmantes ni mantener una regla de quorum. Para muchas personas, ese equilibrio entre aislamiento y sencillez es precisamente lo que hace útil este diseño.
Qué piezas suele necesitar
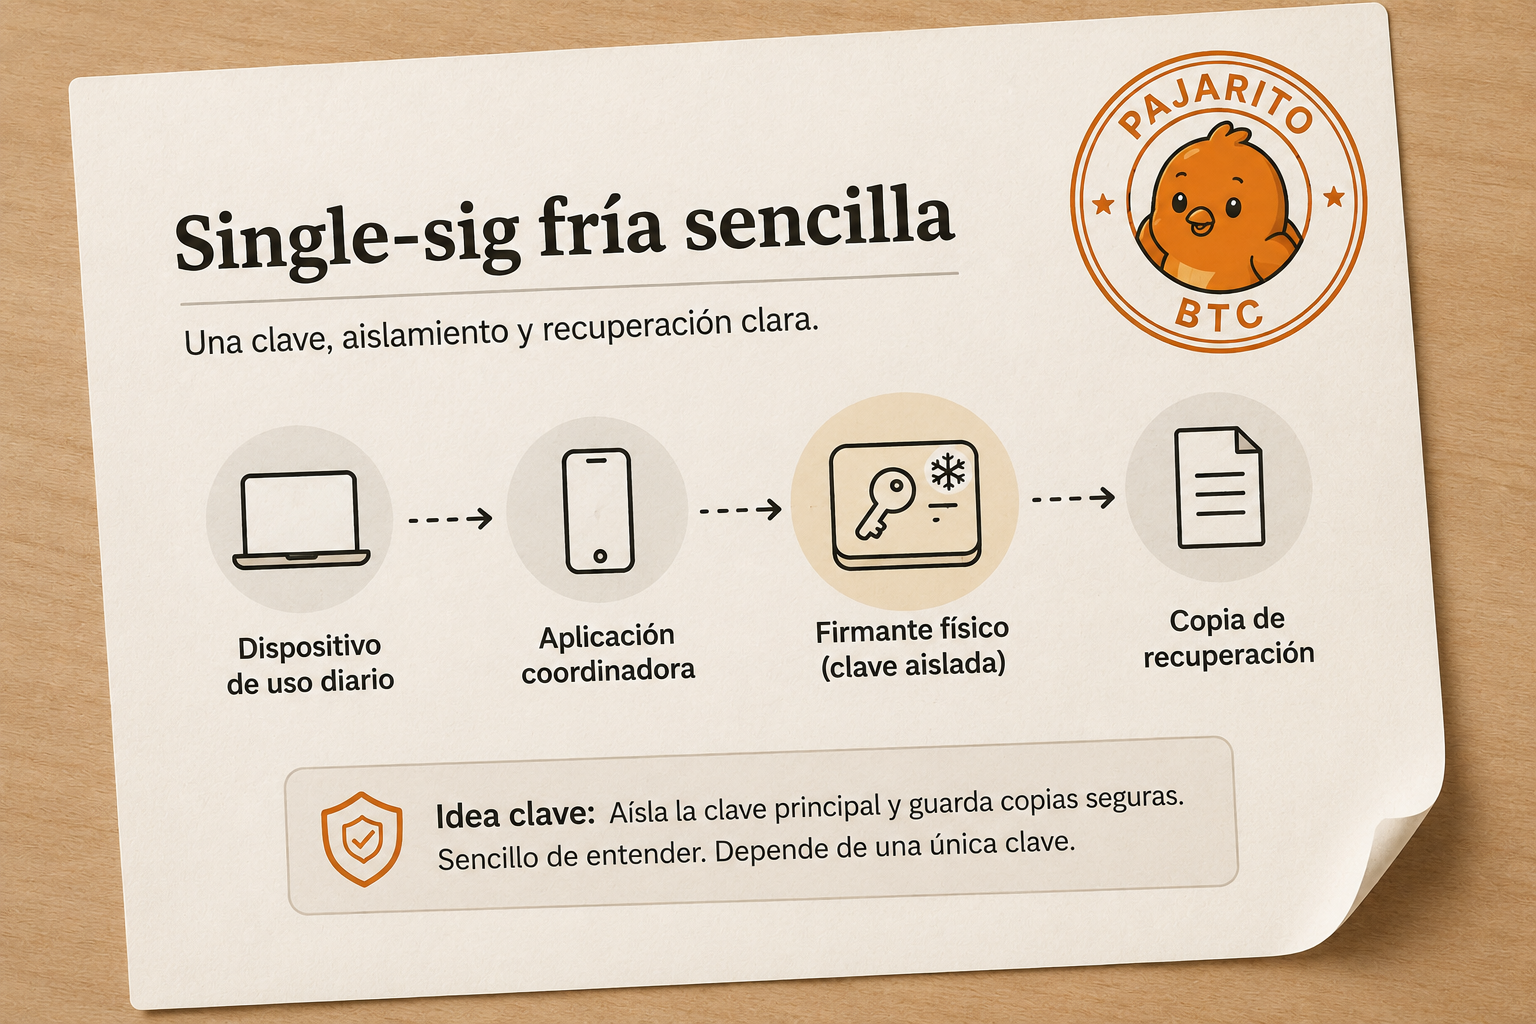
En lugar de memorizar una lista de productos, es mejor preguntarse primero qué funciones necesitamos cubrir. Una single-sig fría suele necesitar cuatro.
-
Custodiar la clave y autorizar el gasto
Necesitamos un componente capaz de conservar la clave privada y generar firmas sin entregársela al ordenador o móvil. Esa función suele realizarla un firmante físico.
-
Preparar y organizar la transacción
Otra pieza consulta la wallet, selecciona UTXO, construye la operación y se comunica con el firmante. Cuando una aplicación cumple esa función la solemos llamar aplicación coordinadora.
-
Reconstruir la clave si el firmante desaparece
El dispositivo puede romperse, perderse o quedar obsoleto. La copia de recuperación debe permitir reconstruir el control sin depender del aparato original.
-
Comprobar que hemos recuperado la wallet correcta
Restaurar datos no basta. Necesitamos reconocer que la configuración reconstruida corresponde a la misma wallet mediante información pública previamente conocida.
La operación normal: preparar fuera, verificar y firmar dentro
La clave no necesita recorrer todo el flujo. Lo que viaja entre las piezas es la información necesaria para preparar y devolver una transacción firmada.

Su principal límite: sigue existiendo una única clave lógica
El aislamiento reduce muchos riesgos, pero no cambia una propiedad esencial del sistema. Si la clave y todas las copias capaces de reconstruirla desaparecen, no existe una segunda clave independiente que pueda recuperar los fondos.
El problema inverso también importa. Si un atacante obtiene todo el secreto necesario para reconstruir y utilizar esa única clave, puede alcanzar el control de los fondos. Por eso hacer más copias no equivale automáticamente a tener más resiliencia.
Las copias están físicamente separadas y no dependen del mismo accidente, ubicación o persona.
Hay varias copias, pero todas podrían desaparecer o quedar expuestas por el mismo acontecimiento.
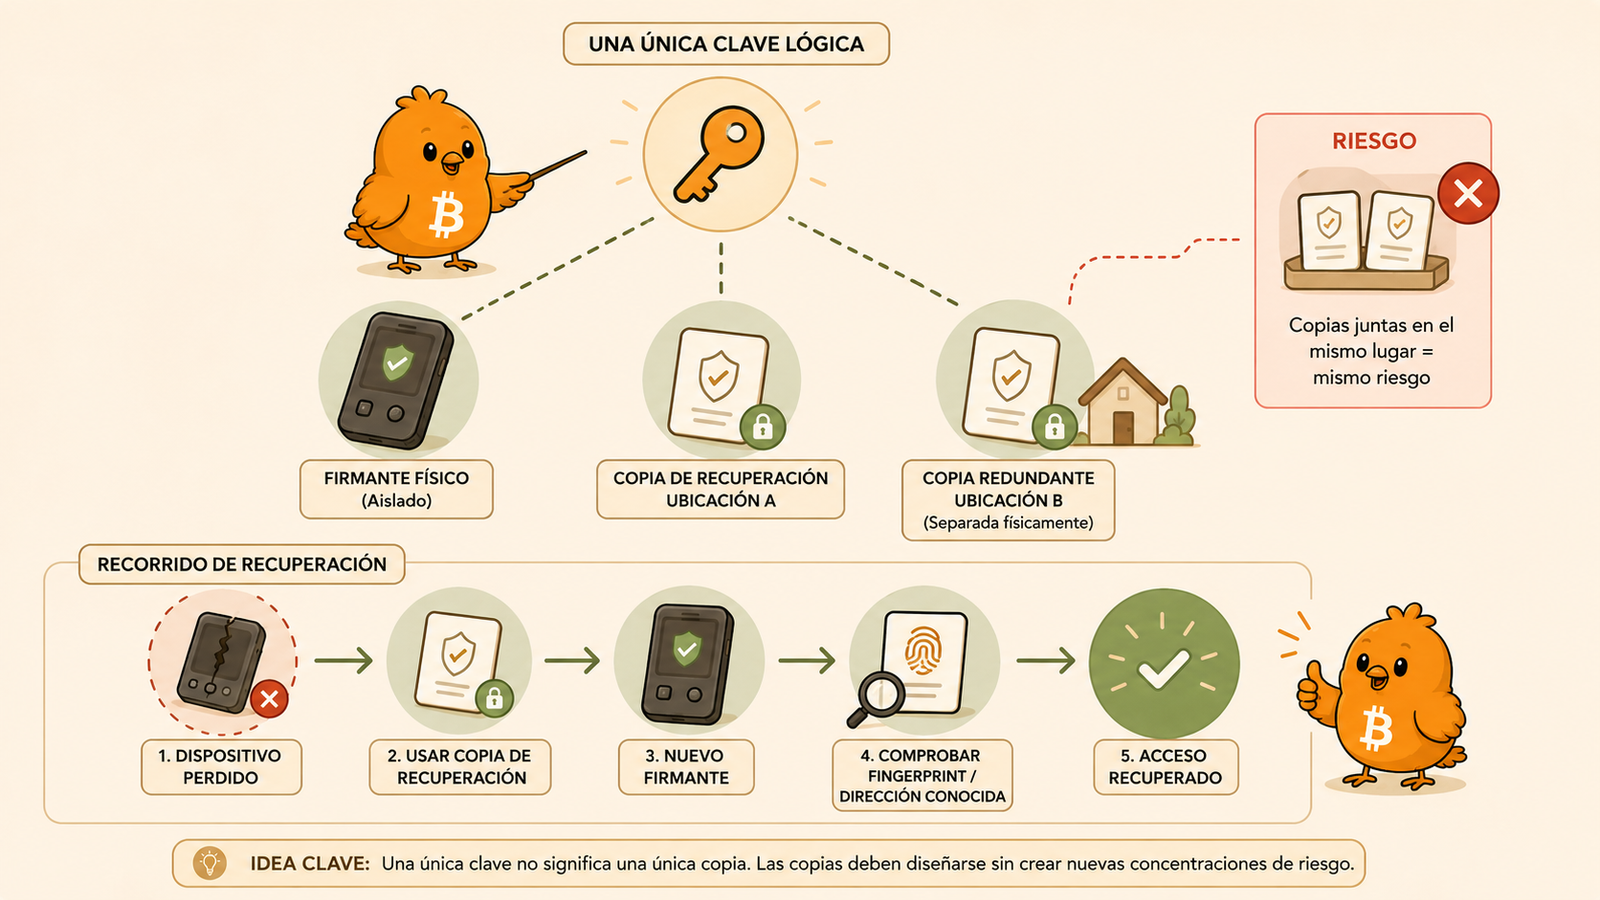
Qué debe probarse antes de confiar en ella
Una arquitectura de autocustodia no debería darse por válida solo porque la configuración inicial terminó sin errores. El momento de descubrir que una copia no sirve o que no sabemos reconocer la wallet correcta no debería ser una emergencia real.
-
Restaurar desde la copia
Comprueba en un entorno controlado que la información conservada permite reconstruir el sistema.
-
Reconocer la wallet correcta
Compara información pública previamente documentada, como un fingerprint o una dirección conocida.
-
Verificar la operación en el firmante
Dirección de destino, importe y, cuando corresponda, cambio deberían comprobarse también en el dispositivo que va a firmar.
-
Conocer una vía alternativa razonable
Cuando sea posible, conviene saber si la wallet puede recuperarse con otro software compatible para no depender innecesariamente de una única aplicación.
Una recuperación no termina al introducir la copia
El objetivo es demostrar que puedes reconstruir, reconocer y volver a operar con la wallet esperada.
Cuándo puede ser mejor que añadir más capas
Más componentes no significan automáticamente más seguridad. Cada nueva clave, ubicación, dispositivo o procedimiento introduce cosas que debemos comprender, documentar y mantener durante años.
Si no puedes mantener varias ubicaciones, no quieres operar varios firmantes o una configuración multisig sería difícil de transmitir a otra persona, una single-sig fría bien diseñada puede reducir más riesgo humano del que añadiría una arquitectura más sofisticada.
La pregunta útil no es “¿qué arquitectura es más avanzada?”, sino “¿qué arquitectura puedo comprender, recuperar y mantener de forma fiable?”.
Qué debes llevarte de este artículo
- Una single-sig fría mantiene una única clave lógica, pero intenta aislarla del ordenador o móvil de uso habitual.
- El coordinador prepara la operación; el firmante conserva la clave y autoriza.
- La pérdida del firmante no debería significar la pérdida de los fondos si existe una copia de recuperación válida.
- Varias copias no aportan verdadera redundancia si comparten el mismo riesgo.
- La recuperación debe probarse antes de que exista una emergencia.
- Una arquitectura sencilla y bien mantenida puede ser más robusta que otra más compleja que no comprendemos completamente.
Si todavía no lo sabes, empieza por la guía que compara arquitecturas. Si ya quieres estudiarlo en detalle, abre su guía de construcción.
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
 Single-sig fría con recuperación reforzada: más resiliencia sin pasar a multisigSistemas de autocustodia
 Custodia colaborativa de Bitcoin: qué delegas y qué conservasWallets y claves
 Cómo elegir la arquitectura de reserva dentro de un sistema por capasSistemas de autocustodia
 Arquitectura por capas: separar pagos, reserva y recuperaciónSistemas de autocustodia
 Multisig autogestionado: distribuir claves sin depender de un proveedorSistemas de autocustodia
 Autocustodia caliente: cómo usar una wallet para fondos de uso frecuenteSistemas de autocustodiaRoles en multisig: clave operativa, llave de bóveda y diversidad tecnológicaSistemas de autocustodiaMultisig colaborativo con salida propia: ayuda sin perder la soberanía finalSistemas de autocustodia
 Custodia de Bitcoin por terceros: cómo funciona y qué riesgos asumesSistemas de autocustodia