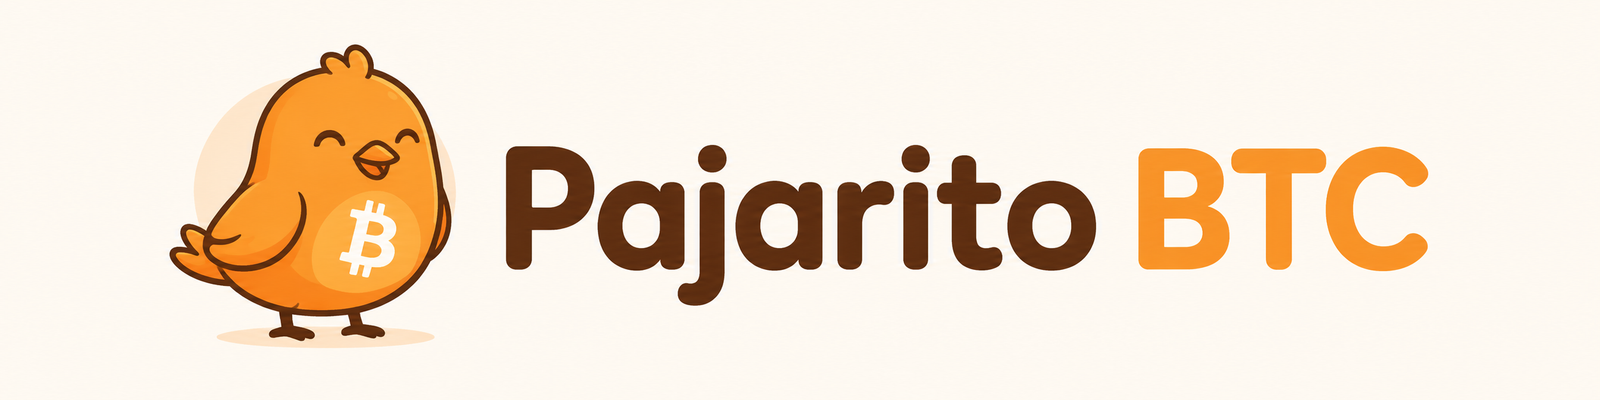
Elegir la arquitectura de reserva es la decisión que más pesa dentro de un sistema por capas, porque esa capa guarda la mayor parte de tus bitcoin y es la que menos tocas. La arquitectura por capas decide separar usos, pero no resuelve automáticamente cómo custodiar la reserva. Esa capa necesita su propio diseño.
Esta guía trata solo esa elección: cuándo encaja una single-sig fría, con o sin passphrase, cuándo un multisig autogestionado y cuándo un multisig colaborativo. Cuánto saldo dejar en cada capa y cómo moverlo entre ellas se explica en límites de saldo y rebalanceo entre wallets.
Opciones de arquitectura de reserva y lo que exige cada una
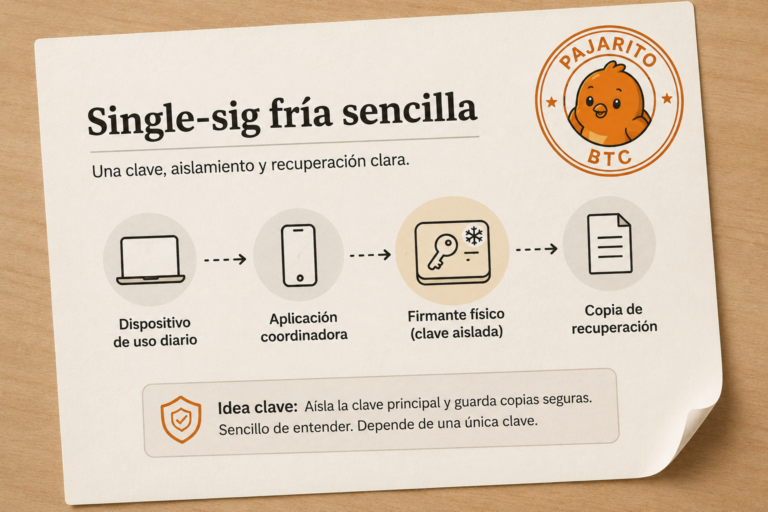
Single-sig fría sencilla
Prioriza claridad, pocas piezas y recuperación directa. Encaja cuando la complejidad humana es una amenaza importante. Hay una sola clave, aislada en un dispositivo de firma, y una seed con sus copias. Su punto débil también es simple: quien obtenga una copia de la seed puede gastar los fondos.
Single-sig reforzada
Añade redundancia, procedimientos o passphrase para reducir riesgos concretos sin mantener varias claves de quorum. Con passphrase, una seed encontrada no basta para gastar; a cambio, si pierdes la passphrase, la seed sola no recupera esos fondos. Pasas a tener dos secretos que deben conservarse por separado y ensayarse. Lo desarrollamos en single-sig fría con recuperación reforzada.
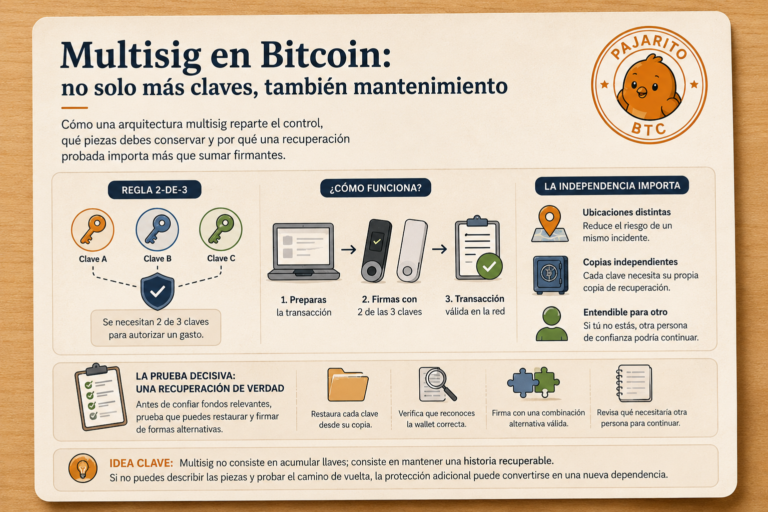
Multisig autogestionado
Distribuye el control y puede tolerar el fallo de una clave, pero exige varias ubicaciones, configuración pública y pruebas periódicas. En un diseño 2 de 3, perder una clave no es una catástrofe si la sustituyes a tiempo, y robar una sola no permite gastar. Pero la configuración de la wallet (el descriptor o las claves públicas de todos los firmantes) forma parte de la recuperación: con solo las claves necesarias para firmar puede no bastar. Más detalle en multisig autogestionado.
Multisig colaborativo
Un proveedor conserva una de las claves y ayuda con la operativa, la sustitución de claves o la planificación de la herencia. La propiedad decisiva es que tú conserves claves y datos suficientes para gastar sin su permiso. Lo explicamos en multisig colaborativo con salida propia y en qué delegas y qué conservas en la custodia colaborativa.
Importe, horizonte y personas implicadas
El importe importa en relación con tu patrimonio, no como cifra absoluta. La pregunta útil es qué impacto tendría perder la reserva o que te la robaran. Cuanto mayor sea ese impacto, más sentido tiene que un único fallo no baste para perderla, siempre que puedas mantener el diseño.
El horizonte también cambia la elección. Una reserva que no tocarás en años debe poder recuperarse cuando ya hayas olvidado los detalles, con otros dispositivos y quizá con otro software. Los diseños con muchos pasos se degradan si nadie los practica.
Por último, piensa en quién participa. Si solo estás tú, puedes asumir procedimientos que dominas. Si tu pareja, tus herederos o tus socios deben poder actuar, la opción adecuada es la que esas personas pueden ejecutar con instrucciones escritas, no la que tú entiendes mejor.
Capacidad técnica y mantenimiento real
Hazte una pregunta honesta: ¿qué podrás mantener dentro de cinco años? Cada opción trae tareas distintas:
- Single-sig sencilla: comprobar que las copias siguen legibles y en su sitio, y que el dispositivo de firma funciona.
- Single-sig con passphrase: lo anterior, más verificar periódicamente que la passphrase guardada abre la wallet correcta.
- Multisig autogestionado: varios dispositivos y ubicaciones, la configuración guardada con cada conjunto de recuperación, ensayos de gasto y un plan para sustituir firmantes.
- Multisig colaborativo: menos carga diaria, pero también ensayos de salida sin el proveedor y revisar que el servicio y sus exportaciones siguen siendo utilizables.
La complejidad que no mantienes no te protege: se convierte en un riesgo más.
Escenarios de pérdida, robo y fallecimiento
Recorre los incidentes concretos y comprueba cómo responde cada opción:
- Pierdes una copia o un dispositivo. En single-sig dependes de tener otra copia válida de la seed. En un multisig 2 de 3, la pérdida de una clave se tolera si reaccionas y la sustituyes antes de perder otra.
- Alguien encuentra una copia de la seed. Sin passphrase, los fondos quedan expuestos. Con passphrase, necesita también ese segundo secreto. En multisig, una clave aislada no permite gastar.
- Robo con presión física. Repartir claves en lugares distintos puede dificultar que se entregue todo en el momento, pero ninguna arquitectura garantiza tu seguridad personal.
- Fallecimiento o incapacidad. Tus herederos deben poder encontrar, entender y ejecutar la recuperación. Una passphrase que solo existe en tu memoria equivale a perder esos fondos. Un multisig sin instrucciones ni configuración puede ser irrecuperable en la práctica. Si un proveedor ofrece ayuda para la herencia, comprueba qué necesitarán tus herederos y qué pasa si el proveedor ya no está.
Privacidad, interoperabilidad y recuperación sin terceros
La privacidad también entra en la decisión. En un multisig colaborativo, el proveedor suele conocer tu saldo, tus movimientos y a menudo tu identidad. En un multisig autogestionado, cada copia de la configuración no permite gastar, pero revela el historial de la wallet a quien la encuentre.
La interoperabilidad decide si podrás salir. Prefiere formatos abiertos que otras herramientas puedan importar y evita depender de una única aplicación para reconstruir la wallet.
La prueba definitiva es la recuperación sin terceros: ¿puedes reconstruir la reserva y gastar con otra herramienta, sin la aplicación original ni el proveedor? Si la respuesta no se ha comprobado con un ensayo y una cantidad pequeña, todavía es una suposición. No confíes. Comprueba.
Guía de decisión: a qué opción apunta cada respuesta
Usa estas preguntas como tabla mental. Si varias encajan, quédate con la opción más sencilla que cubra tus riesgos principales:
- «Soy la única persona implicada, el impacto de pérdida es moderado y quiero recuperar sin ayuda» → single-sig fría sencilla.
- «Me preocupa que alguien encuentre la seed y puedo conservar un segundo secreto separado y ensayado» → single-sig con passphrase.
- «Una sola clave perdida o comprometida no debería bastar para perder la reserva, y puedo mantener varios dispositivos y ubicaciones» → multisig autogestionado.
- «Quiero la tolerancia de un multisig, pero necesito ayuda para operar, sustituir claves o preparar la herencia, y acepto compartir información con un proveedor» → multisig colaborativo con salida propia.
- «Mis herederos no tienen conocimientos técnicos» → prioriza la opción cuyos pasos puedan seguir con instrucciones escritas, y ensáyala con ellos.
- «No sé si podría completar una recuperación yo solo» → no subas de complejidad todavía: empieza por la opción más simple y practica.
La reserva no necesita parecerse a la wallet de pagos
La capa cotidiana puede priorizar acceso. La reserva puede aceptar más pasos si eso reduce exposición y sigue siendo mantenible. No uses el mismo dispositivo ni la misma seed para ambas capas por comodidad. Y recuerda que elegir una aplicación no es elegir una arquitectura: lo explicamos en una wallet Bitcoin no es una arquitectura de custodia.
Errores habituales
- Elegir multisig porque «es más seguro» sin calcular el mantenimiento que exige.
- Añadir passphrase sin un plan para conservarla ni para que tus herederos puedan usarla.
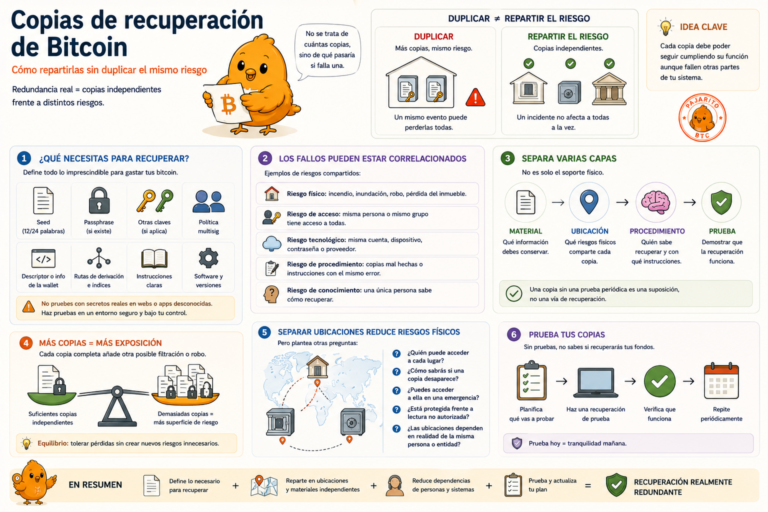
- Guardar la seed y la passphrase juntas, o todas las claves del multisig en el mismo lugar.
- Perder o no guardar la configuración del multisig y dar por hecho que las semillas bastan.
- Suponer que el proveedor colaborativo siempre podrá ayudar, sin haber ensayado la salida propia.
- Copiar en la reserva el diseño de la wallet de pagos.
- No ensayar nunca la recuperación, o hacerlo una vez y no repetirlo cuando cambian las herramientas, el importe o la familia.
Idea clave: la mejor arquitectura de reserva depende del impacto de pérdida y de la complejidad que realmente puedes mantener.
Qué debes llevarte
- La capa de reserva necesita su propio diseño; separar capas no lo decide por ti.
- Single-sig sencilla, single-sig con passphrase, multisig autogestionado y multisig colaborativo resuelven riesgos distintos y exigen mantenimientos distintos.
- Decide con el impacto de pérdida, el horizonte, las personas implicadas y lo que podrás mantener durante años.
- Recorre pérdida, robo y fallecimiento antes de elegir, no después.
- Una reserva solo es tuya si puedes recuperarla y gastarla sin terceros con otra herramienta, y lo has ensayado.
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
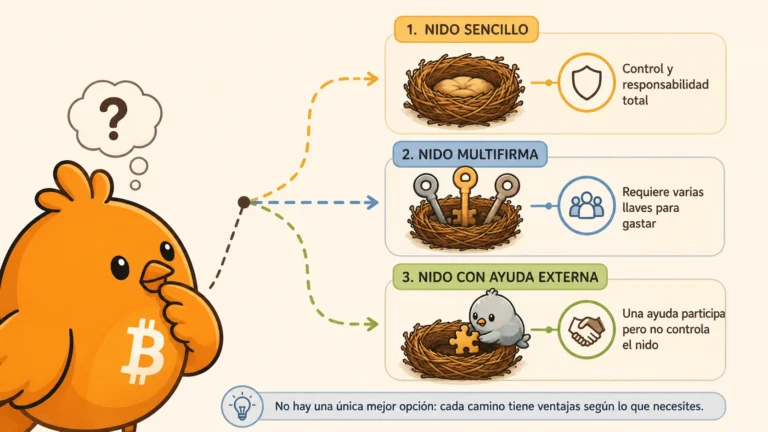 Arquitectura por capas: separar pagos, reserva y recuperaciónSistemas de autocustodia
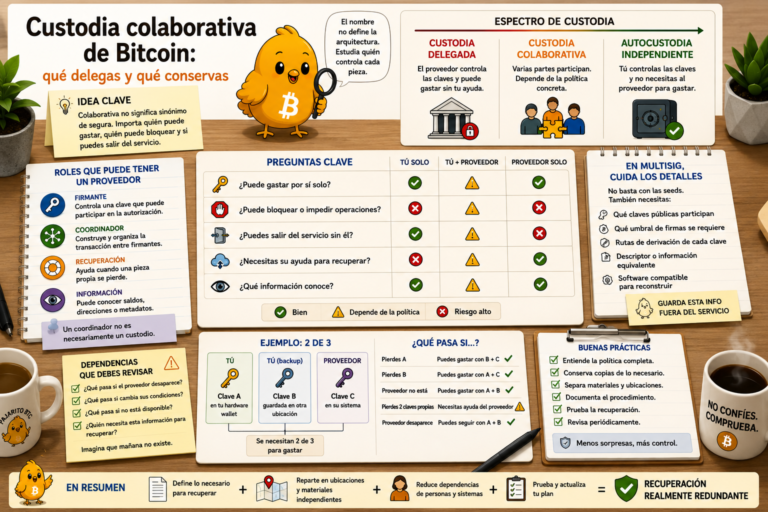 Custodia colaborativa de Bitcoin: qué delegas y qué conservasWallets y claves
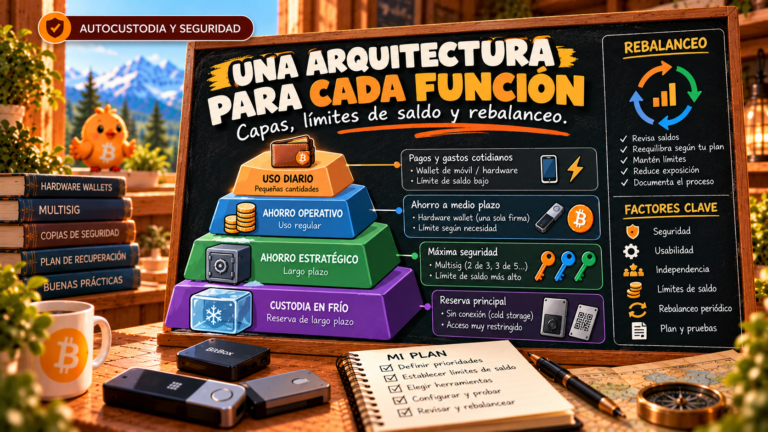 Arquitectura por capas: límites de saldo y rebalanceo entre walletsSistemas de autocustodia
 Single-sig fría sencilla: una clave, aislamiento y recuperación claraSistemas de autocustodia
 Multisig autogestionado: distribuir claves sin depender de un proveedorSistemas de autocustodia
 Single-sig fría con recuperación reforzada: más resiliencia sin pasar a multisigSistemas de autocustodia
 Autocustodia caliente: cómo usar una wallet para fondos de uso frecuenteSistemas de autocustodia
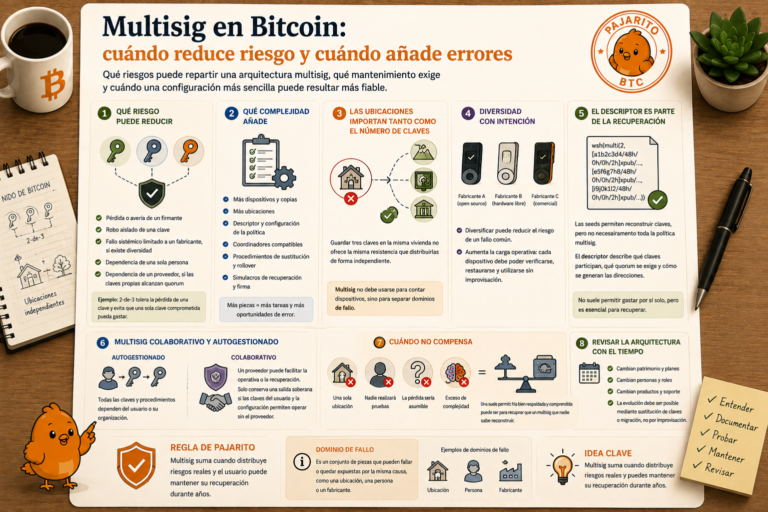 Multisig en Bitcoin: cuándo reduce riesgo y cuándo añade erroresSistemas de autocustodia
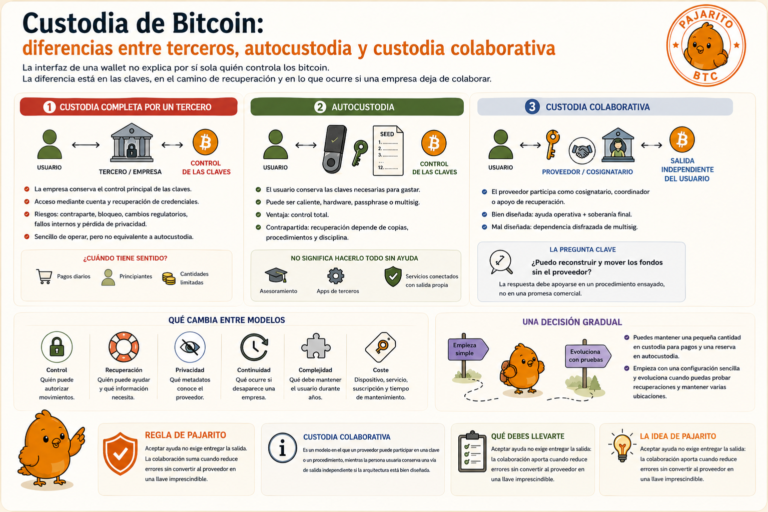 Custodia de Bitcoin: diferencias entre terceros, autocustodia y custodia colaborativaSistemas de autocustodia