
Cómo verificar la descarga de Sparrow Wallet
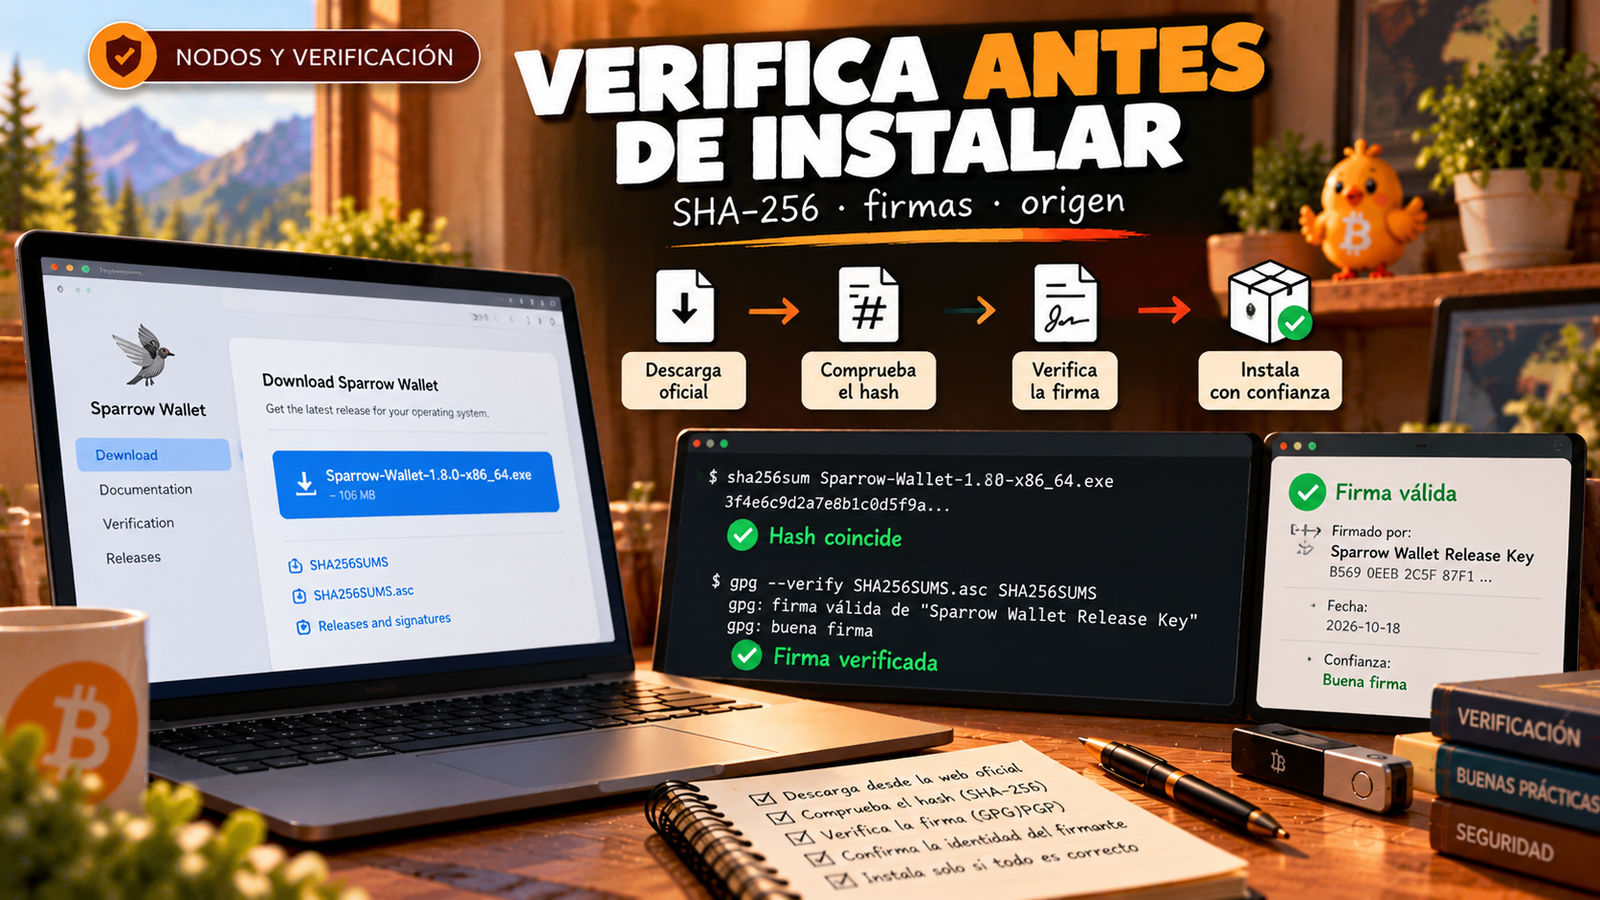
Verificar Sparrow Wallet antes de instalarla consiste en comprobar que el archivo que has descargado es exactamente el que publicó su desarrollador. Lo harás relacionando tres piezas: el instalador, su hash SHA-256 y una firma GPG cuya clave hayas identificado.
Qué vas a hacer en este tutorial
Es un ejercicio práctico guiado: trabajas con archivos reales en tu ordenador, pero no instalas nada, no creas ninguna wallet y no tocas fondos. Al terminar sabrás decidir, con evidencias, si una descarga de Sparrow Wallet es la que publicó su desarrollador.
- Descargarás el instalador de tu sistema, el manifiesto de hashes y su firma.
- Identificarás la clave pública del desarrollador contrastando su huella por otra vía.
- Verificarás con GPG que la firma corresponde al manifiesto.
- Compararás el hash SHA-256 de tu archivo con el que publica el manifiesto.
Necesitas: un ordenador con Windows, macOS o Linux, conexión a internet y saber abrir una terminal. Si ya tienes una instalación de Sparrow 1.8.3 o posterior verificada, puedes hacerlo sin terminal desde la propia aplicación.
🐥 ¿Partes de cero? Qué son hash, manifiesto, firma y huella
Un hash SHA-256 es una huella de 64 caracteres calculada a partir del contenido de un archivo: si cambia un solo byte, cambia el hash. El manifiesto es un archivo de texto donde el desarrollador publica los hashes esperados de cada instalador. La firma GPG del manifiesto permite comprobar que lo firmó una clave concreta. La huella de la clave es el identificador que usas para saber qué clave estás aceptando.
Por eso son tres comprobaciones distintas: el hash relaciona tu archivo con el manifiesto, la firma relaciona el manifiesto con una clave y la huella relaciona esa clave con una persona.
1. Prepara los archivos sin ejecutarlos
Entra en la página oficial de descargas de Sparrow; escribe tú la dirección en lugar de seguir anuncios o enlaces de terceros. Descarga en la misma carpeta (por ejemplo, Descargas) estos tres archivos de la misma versión:
- El instalador de tu sistema:
.msien Windows,.dmgen macOS o.deb/.rpmen Linux. En macOS elige bien entre Apple M-series (aarch64) e Intel (x86_64). - El manifiesto:
sparrow-VERSION-manifest.txt. - Su firma:
sparrow-VERSION-manifest.txt.asc.
VERSION es un marcador: utiliza los nombres exactos que descargaste. No abras el instalador todavía.
2. Elige cómo verificar
Ya tengo una instalación de Sparrow verificada
Sparrow 1.8.3 o posterior permite usar Tools → Verify Download, o arrastrar uno de los tres archivos a la aplicación. La ventana muestra tres líneas: quién firmó (Signed By), si el hash coincide con el manifiesto (Release Hash) y qué instalador está listo (Verified). Revisa las tres.
Esta vía depende de la instalación anterior. Ejecutar primero la descarga nueva para que se verifique a sí misma no resuelve la primera instalación.
Es mi primera instalación: usaré GPG
Necesitas GnuPG. En Linux suele venir instalado; en Windows usa Gpg4win y en macOS GPG Suite, descargados desde sus webs oficiales. No necesitas crear una clave privada ni introducir datos de tu wallet. Continúa con los pasos siguientes.
3. Identifica la clave pública
La documentación de Sparrow enlaza la clave pública de su desarrollador, Craig Raw, publicada en Keybase. Descárgala, guárdala como craigraw.asc, impórtala y muestra su huella completa:
gpg --import craigraw.asc
gpg --show-keys --with-fingerprint craigraw.asc
Contrasta la huella completa por otra vía fiable del desarrollador. Dos enlaces que dependen del mismo sitio comprometido no aportan independencia. El nombre y el correo visibles en una clave no prueban por sí solos su identidad.
Como referencia adicional: en octubre de 2026, la documentación oficial muestra que las versiones de Sparrow se firman con la clave D4D0 D320 2FC0 6849 A257 B38D E946 1833 4C67 4B40. Esta página es una fuente más, no la definitiva: si no coincide con lo que ves, detente e investiga.
Si no puedes justificar de quién es la clave, anótalo como comprobación pendiente. No marques una clave como confiable solo para eliminar un aviso.
4. Verifica la firma del manifiesto
Desde la carpeta que contiene los archivos, sustituye VERSION y ejecuta:
gpg --verify sparrow-VERSION-manifest.txt.asc sparrow-VERSION-manifest.txtSi la firma es correcta, verás una línea como esta, y el identificador de la línea using RSA key debe coincidir con la huella que contrastaste:
gpg: Good signature from "Craig Raw <craig@sparrowwallet.com>"Es normal que aparezca también WARNING: This key is not certified with a trusted signature!. Significa que tú no has marcado esa clave como de confianza en tu GPG, no que la firma falle: por eso el paso de la huella es imprescindible. En cambio, BAD signature exige detenerse.
5. Comprueba el hash del instalador
La firma solo garantiza el manifiesto, no el instalador. Ahora calcula el SHA-256 de tu archivo y compáralo con su línea en el manifiesto firmado. En macOS y Linux el sistema puede comparar por ti; en Windows lo comparas a mano. Cambia VERSION y NOMBRE-DEL-ARCHIVO por los nombres reales, manteniendo las comillas.
Linux
sha256sum --check sparrow-VERSION-manifest.txt --ignore-missingDebe aparecer el nombre de tu instalador seguido de OK. Para ver el hash y compararlo a mano:
sha256sum "NOMBRE-DEL-ARCHIVO"macOS
shasum --check sparrow-VERSION-manifest.txt --ignore-missingDebe aparecer el nombre de tu instalador seguido de OK. Para ver el hash y compararlo a mano:
shasum -a 256 "NOMBRE-DEL-ARCHIVO"Windows
certutil -hashfile "NOMBRE-DEL-ARCHIVO" SHA256Abre el manifiesto con el Bloc de notas y busca la línea con el nombre de tu instalador.
Si comparas a mano, revisa los 64 caracteres hexadecimales, no solo el principio y el final, y asegúrate de elegir la línea de tu paquete y arquitectura.
6. Decide con las tres comprobaciones
- Identidad: has contrastado la huella de la clave.
- Firma: corresponde al manifiesto que estás usando.
- Archivo: su hash coincide con la entrada correcta del manifiesto.
Si falta una comprobación, el proceso no está terminado. Si todo coincide, has obtenido evidencia de procedencia e integridad bajo esos supuestos; no has auditado el código ni el ordenador.
Anota la versión, la huella, el resultado de la firma y el hash. Cuando actualices Sparrow repetirás el proceso con la nueva versión.
Si algo no coincide
La firma es incorrecta
Comprueba que firma y manifiesto son de la misma versión y que no descargaste una página HTML en lugar del archivo. No instales mientras no puedas explicar el fallo.
GPG dice que no encuentra la clave pública
Un mensaje como No public key indica que GPG no tiene importada la clave que firmó el manifiesto. Vuelve al paso 3, impórtala y contrasta su huella antes de repetir la verificación.
La clave aparece caducada
La documentación oficial indica volver a importar la clave si la que tenías ha caducado. Descárgala de nuevo y vuelve a contrastar la huella completa: una clave renovada debe conservar la misma huella.
El hash es diferente
Comprueba nombre, arquitectura y descarga completa. Una nueva descarga puede resolver una transferencia dañada, pero no debes modificar el manifiesto para forzar una coincidencia.
No encuentro el archivo
Revisa la carpeta actual y el nombre, incluidas extensiones y espacios. Un error de ruta significa que todavía no has comprobado ese archivo.
Preguntas frecuentes
¿Tengo que verificar cada actualización?
Sí. Cada versión tiene su propio instalador, manifiesto y firma. Una vez tengas un Sparrow verificado (1.8.3 o posterior), puedes usar Verify Download para las siguientes y ahorrarte la terminal.
¿No basta con comprobar el hash?
No. Quien pueda sustituir el instalador en una web también puede sustituir el hash publicado a su lado. La firma del manifiesto es lo que liga esos hashes a la clave del desarrollador.
Si descargo desde GitHub, ¿puedo saltarme la verificación?
No. Los enlaces oficiales de Sparrow apuntan a sus versiones en GitHub, pero el origen no sustituye a la comprobación: el procedimiento es el mismo venga de donde venga el archivo.
¿Sirve este método para otro software de Bitcoin?
Sí. El mismo esquema de hash, manifiesto firmado y huella se usa en Bitcoin Core y en el firmware de muchas hardware wallets. Cambian los nombres de archivo y las claves, no la lógica.
Ahora compruébalo tú
En la práctica guiada usarás estos mismos archivos para provocar un fallo controlado en una copia del manifiesto y ver cómo GPG lo detecta. Es la mejor forma de comprobar que entiendes qué demuestra cada resultado.
Entradas relacionadas
Conectar Sparrow a Bitcoin Core
Pasa de la función de la herramienta a su configuración.
Ver tutorial →Procedimiento contrastado con la documentación oficial de Sparrow en octubre de 2026. Consulta allí los nombres y claves vigentes antes de empezar.
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
 Comprueba una descarga y detecta un archivo modificadoVerificación
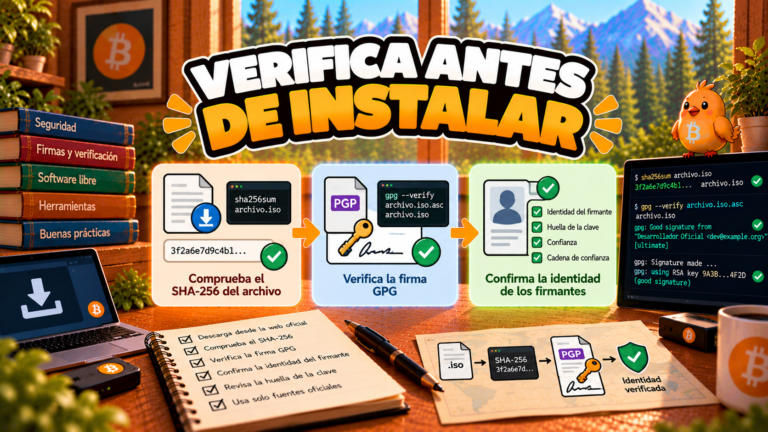 Descarga Bitcoin Core y comprueba firmas y SHA-256 antes de instalarVerificación
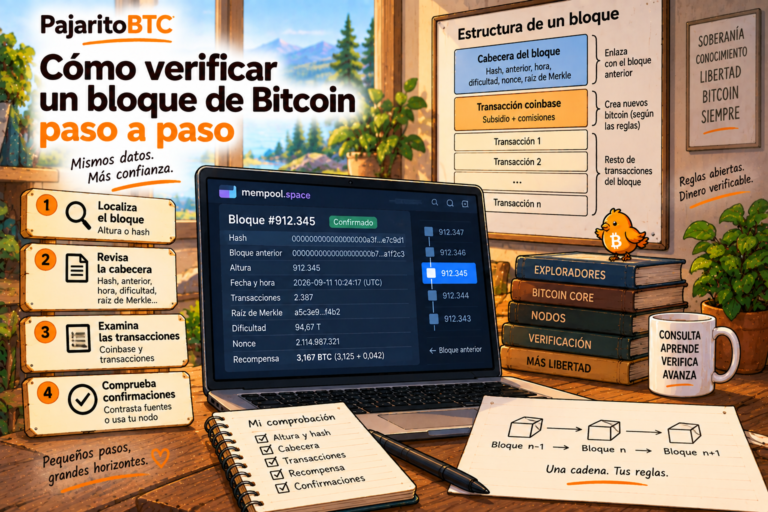 Cómo verificar un bloque de Bitcoin paso a pasoRed y consenso
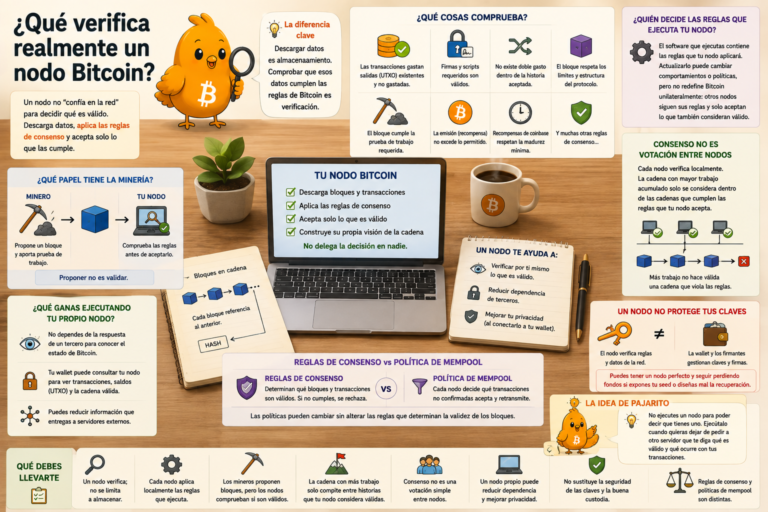 ¿Qué verifica realmente un nodo Bitcoin?Verificación
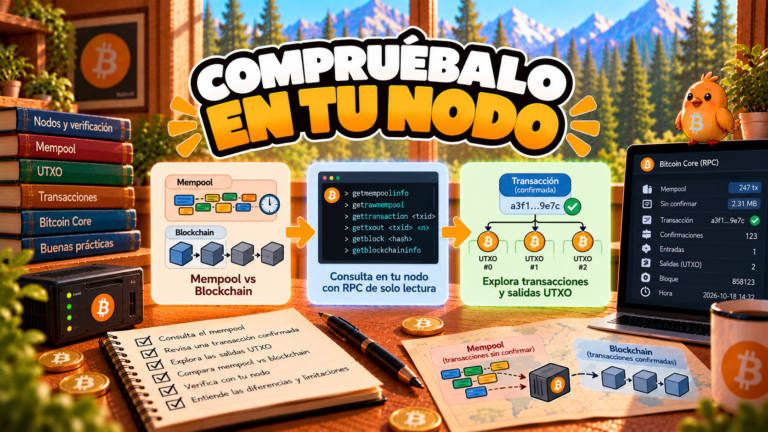 Verifica una TXID con tu nodo Bitcoin: mempool, bloque y salidaVerificación
 Firmas digitales en Bitcoin: qué demuestran y cómo verificarlasWallets y claves
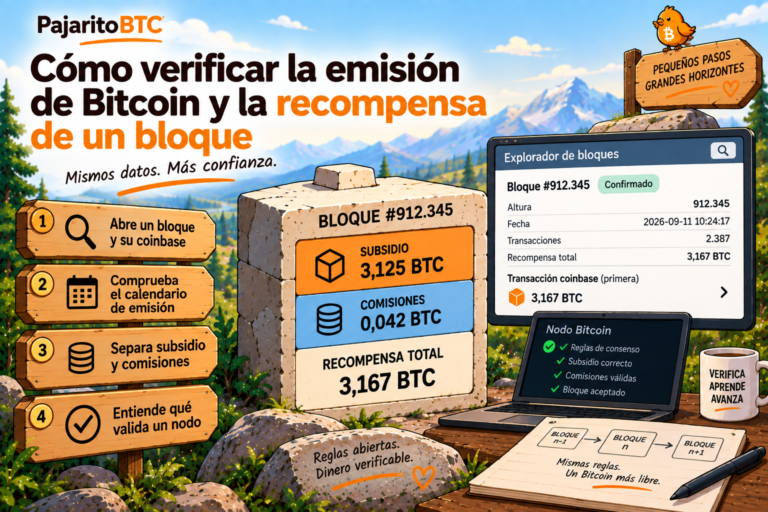 Cómo verificar la emisión de Bitcoin y la recompensa de un bloqueMinería y emisión
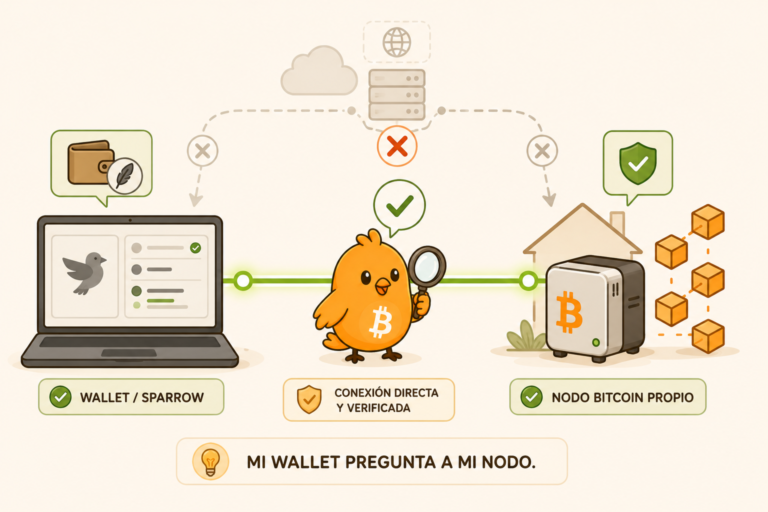 Cómo conectar Sparrow Wallet a tu propio nodo BitcoinNodos Bitcoin
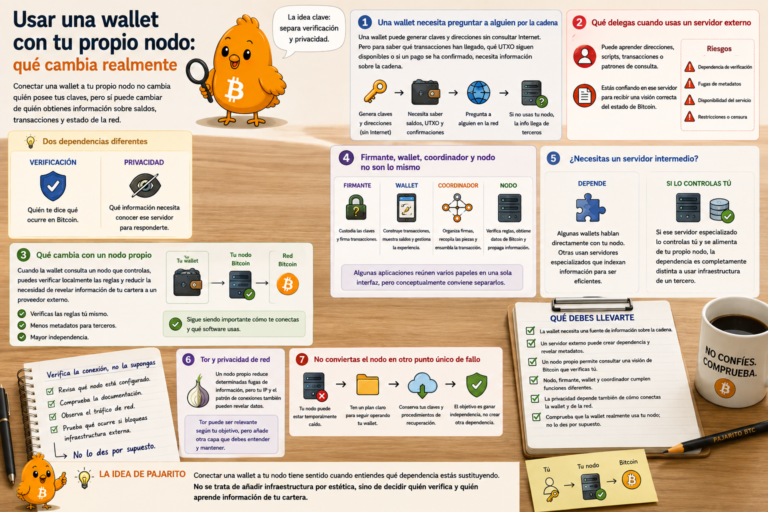 Usar una wallet con tu propio nodo: qué cambia realmenteNodos Bitcoin