
Descarga Bitcoin Core y comprueba firmas y SHA-256 antes de instalar
Un archivo puede descargarse sin errores y no ser el que esperabas. Aprende a verificar el SHA-256 del instalador de Bitcoin Core, comprobar las firmas del listado oficial y entender qué garantiza una firma válida y qué no.
Integridad y autenticidad no son equivalentes
El algoritmo SHA-256 transforma los bytes de un archivo en un resumen de 256 bits. Si cambias un byte del instalador, normalmente cambiará su hash. Pero quien controla una página falsa también podría mostrar el hash de un archivo malicioso. Por eso comparar dos cadenas obtenidas del mismo sitio sospechoso no es suficiente.
Bitcoin Core distribuye archivos de comprobaciones SHA-256 y material de firmas que permite verificar esas listas mediante GPG y claves públicas de quienes han firmado la compilación. Una firma técnicamente correcta no convierte automáticamente una clave desconocida en fiable: el fingerprint debe contrastarse con una fuente de confianza.
La verificación no demuestra que el software sea perfecto, que no tenga vulnerabilidades o que tu sistema operativo esté limpio. Sí reduce riesgos de sustitución de archivos y errores de descarga.
Identifica la versión y el paquete exactos
Abre la página oficial de descargas de Bitcoin Core y confirma qué versión estable corresponde a tu sistema. No copies números de versión de una guía antigua: la lista, los ficheros y sus hashes cambian con cada publicación. Evita paquetes marcados como candidatos de lanzamiento (rc) si no estás participando conscientemente en pruebas.
Descarga el paquete para tu arquitectura, el fichero SHA256SUMS y las firmas SHA256SUMS.asc de la misma versión. Guarda los tres sin alterar nombres. Si tu instalación proviene de un gestor de paquetes o de un Snap, el mecanismo de verificación puede ser distinto; no apliques pasos de archivos tar.gz a artefactos que no tengan el mismo formato.
Ocho pasos sin revelar secretos
- PASO 1 · Carpeta limpia: descarga los archivos a una carpeta específica donde no confundas versiones. No uses una carpeta con otros paquetes de origen desconocido.
- PASO 2 · Lista de hashes: abre
SHA256SUMSy busca el nombre exacto del archivo que descargaste, incluido sistema y arquitectura. - PASO 3 · Hash local: ejecuta
sha256sum NOMBRE_DEL_ARCHIVO. Sustituye el marcador por el nombre real, sin espacios inventados. - PASO 4 · Comparación: compara los 64 dígitos hexadecimales con la línea del
SHA256SUMSde esa versión. Alternativamente, en GNU coreutils puedes usarsha256sum --ignore-missing --check SHA256SUMSen la carpeta de descarga y buscarOKjunto a tu archivo. - PASO 5 · Claves públicas: sigue el método oficial:
git clone https://github.com/bitcoin-core/guix.sigsy despuésgpg --import guix.sigs/builder-keys/*(o importa solo las claves de los firmantes que hayas decidido seguir). Contrasta sus fingerprints a través de una referencia independiente. No confíes en una clave recibida al azar por mensajería. - PASO 6 · Firmas: verifica el listado con
gpg --verify SHA256SUMS.asc SHA256SUMS. Verás una líneagpg: Good signaturepor cada firmante cuya clave hayas importado. - PASO 7 · Identidad: interpreta el mensaje Good signature junto con el fingerprint completo. Una advertencia de «clave no certificada» no invalida matemáticamente la firma, pero sí te obliga a decidir si confías realmente en ese firmante.
- PASO 8 · Decisión: si el hash no coincide, si hay error de firma o si no puedes identificar los firmantes, no instales. Revisa descarga, procedencia y versión sin inventar una excepción.
La página oficial ofrece pasos para Linux, Windows y macOS. En Windows el cálculo puede hacerse con certUtil -hashfile NOMBRE_DEL_ARCHIVO SHA256 y en macOS con shasum -a 256 --ignore-missing --check SHA256SUMS; el principio de hash más autenticidad de la lista es el mismo. Si GPG cambia su salida entre versiones, interpreta los resultados con su documentación.
Por qué el orden de verificación importa
Imagina que el archivo descargado es bitcoin-VERSION-linux.tar.gz. El resumen local que obtienes parece coincidir con una línea de texto que alguien te envió por Telegram. Eso no demuestra que el archivo proceda de los desarrolladores: podrías estar comparando dos datos suministrados por la misma persona.
Ahora imagina que obtienes el listado de la publicación oficial y verificas varias firmas hechas por claves cuyas huellas has contrastado. Eso añade evidencia independiente de que los hashes están avalados por esos firmantes. Si además tu archivo coincide con el hash, has comprobado integridad del paquete respecto a un listado autenticado.
La pregunta no es cuántas pantallas verdes obtienes, sino de dónde procede cada dato y si hay al menos dos vías de confianza que no dependan de la misma fuente controlable por un atacante.
Una firma buena hecha por cualquiera no basta
GPG informa de firmas válidas, claves importadas y, en ocasiones, avisos de que no hay una cadena de confianza configurada. No confundas Good signature con una conclusión de identidad por sí sola. Debes decidir a qué personas o procedimientos de compilación confías y comparar sus claves con referencias fiables.
La documentación oficial enlaza al repositorio guix.sigs que reúne material de firmantes para compilaciones reproducibles. Un usuario puede contrastar varios firmantes independientes, no necesita aceptar una clave seleccionada por quien le pasó un enlace.
Los hashes reproducibles ayudan además a comparar que distintas personas han construido los mismos binarios desde el código fuente. Es una evidencia poderosa, pero no convierte el proceso en «garantía total» frente a fallos de implementación o del sistema.
Diagnóstico de resultados
🐥 ¿El archivo de hash no contiene mi nombre de paquete?
Puede que hayas mezclado versiones o arquitecturas, o que el paquete proceda de otra distribución. Detén el procedimiento hasta tener el listado de la misma publicación que el archivo.
🐥 ¿La firma es buena pero la clave no está certificada?
La integridad criptográfica de la firma puede ser correcta mientras GPG no tenga una ruta de confianza configurada. Contrasta el fingerprint con la identidad de firma esperada; no pulses aceptar por rutina.
🐥 ¿La suma SHA-256 difiere en un carácter?
Rechaza el archivo. Comprueba que no hay descarga incompleta ni versión equivocada y obtén de nuevo el artefacto oficial; no cambies el hash del listado para que coincida.
🐥 ¿Es suficiente verificar la descarga en mi navegador?
El navegador informa sobre transporte o descargas, no necesariamente verifica los fingerprints de firmantes de Bitcoin Core. La firma y el hash aportan evidencia diferente.
Qué guardar para poder explicar la instalación
Conserva un registro no secreto de nombre del archivo, versión, hash comparado, huellas de firmantes comprobadas y fecha. No incluyas claves privadas ni tokens del equipo. Si tras verificar vuelves a descargar otra versión, repite la comprobación completa: un resultado anterior no avala un archivo nuevo.
Esta práctica extiende los fundamentos de cómo detectar una descarga modificada a la cadena de confianza específica de Bitcoin Core. El ejercicio hermana el hash y la firma, sin convertir la instalación en un acto de confianza ciega.
Una vez instalado el software auténtico, verifica su funcionamiento con la guía para comprobar la sincronización de Bitcoin Core.
¿Qué has demostrado antes de instalar?
- Versión: elegí el artefacto adecuado y no un archivo rc por accidente.
- Integridad: su SHA-256 coincide con el listado.
- Autenticidad: comprobé las firmas del listado con claves identificadas.
- Identidad: contrasté fingerprints; no me bastó «Good signature».
- Seguridad: aún no ejecuté ningún archivo sin completar la verificación.
La cadena de confianza tiene más de un eslabón
Ahora puedes separar el hash del archivo, la autenticidad del listado y la identidad del firmante. Son pruebas complementarias que reducen dependencias antes de instalar Bitcoin Core.
No confíes. Comprueba.
- Bitcoin Core — descargas y verificación por sistema ↗
- Bitcoin Core — archivos de versiones oficiales ↗
- Bitcoin Core — firmas de compilaciones reproducibles ↗
No se trata de memorizar hashes que caducan con cada versión, sino de saber comprobar el proceso cada vez. Siguiente práctica: audita las conexiones de tu nodo: pares, Tor y privacidad.

Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
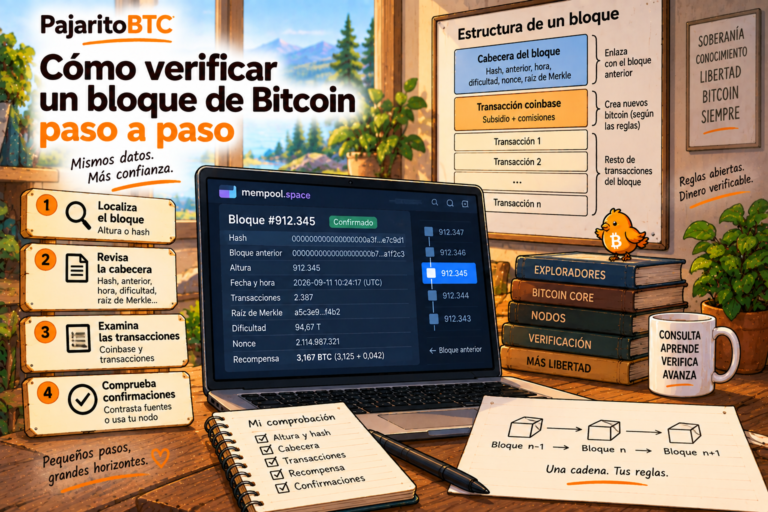 Cómo verificar un bloque de Bitcoin paso a pasoRed y consenso
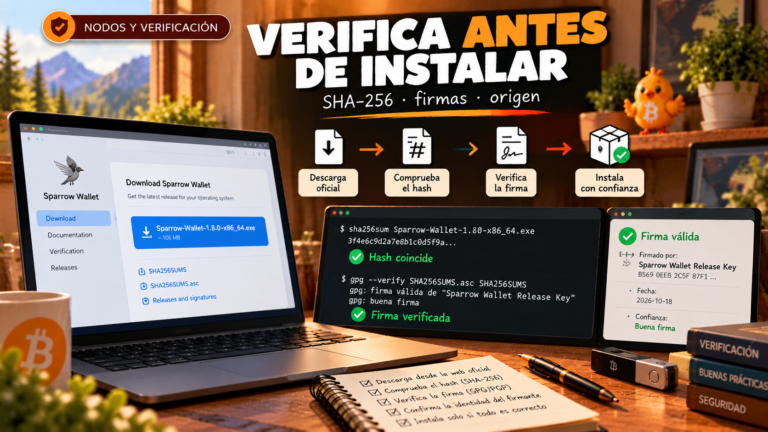 Cómo verificar la descarga de Sparrow WalletVerificación
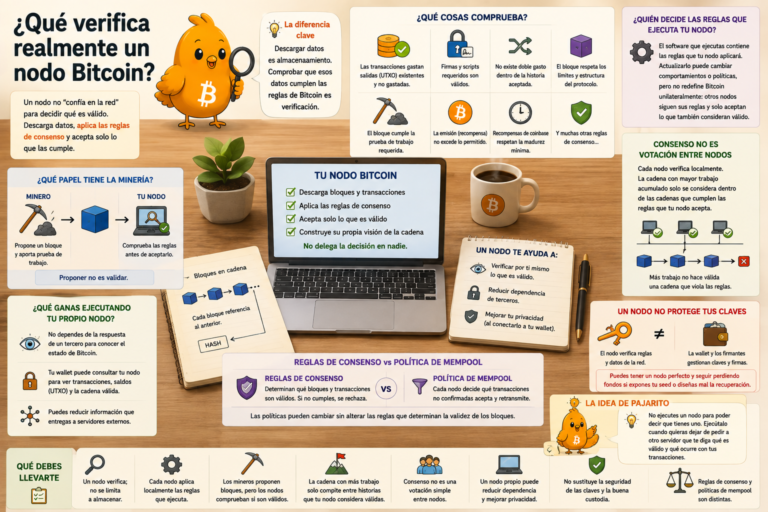 ¿Qué verifica realmente un nodo Bitcoin?Verificación
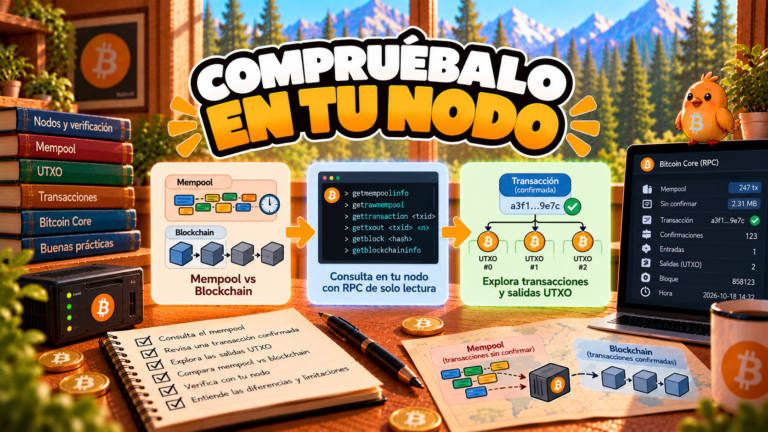 Verifica una TXID con tu nodo Bitcoin: mempool, bloque y salidaVerificación
 Firmas digitales en Bitcoin: qué demuestran y cómo verificarlasWallets y claves
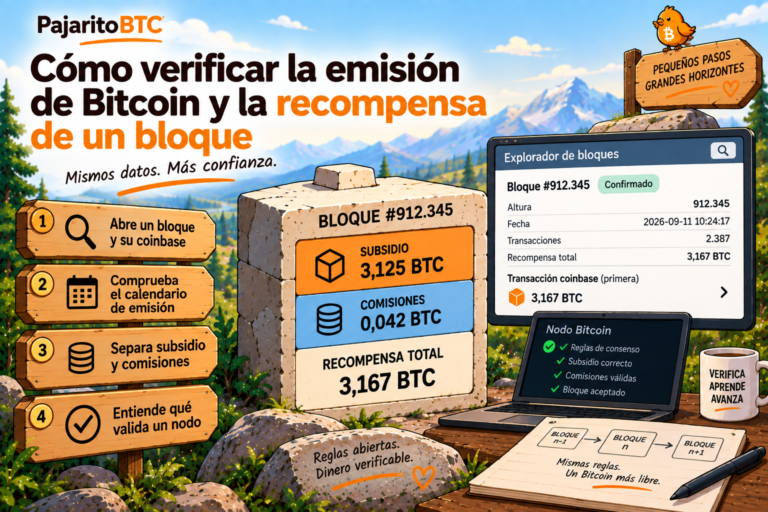 Cómo verificar la emisión de Bitcoin y la recompensa de un bloqueMinería y emisión
 Comprueba una descarga y detecta un archivo modificadoVerificación
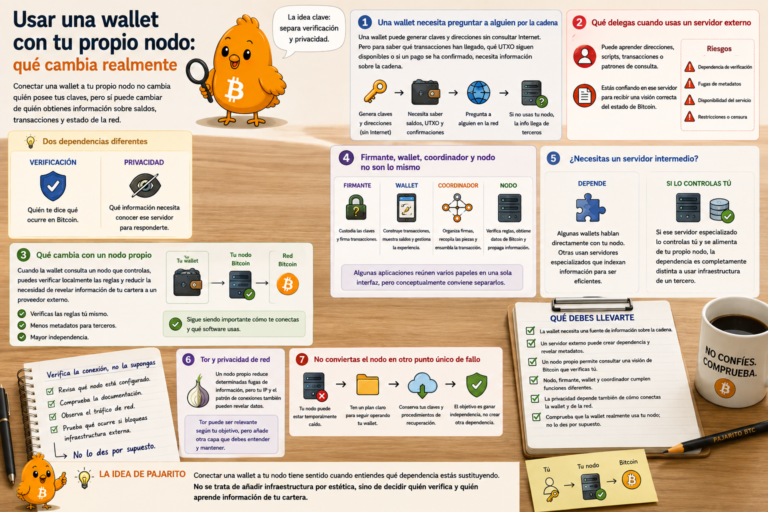 Usar una wallet con tu propio nodo: qué cambia realmenteNodos Bitcoin
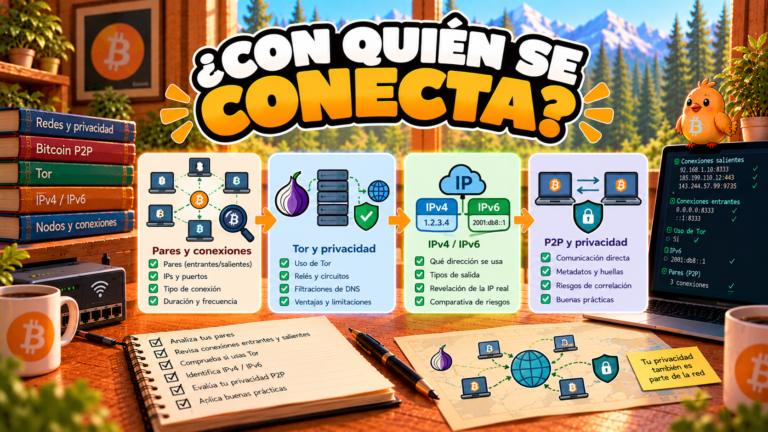 Audita las conexiones de tu nodo Bitcoin: pares, Tor y privacidadNodos Bitcoin