
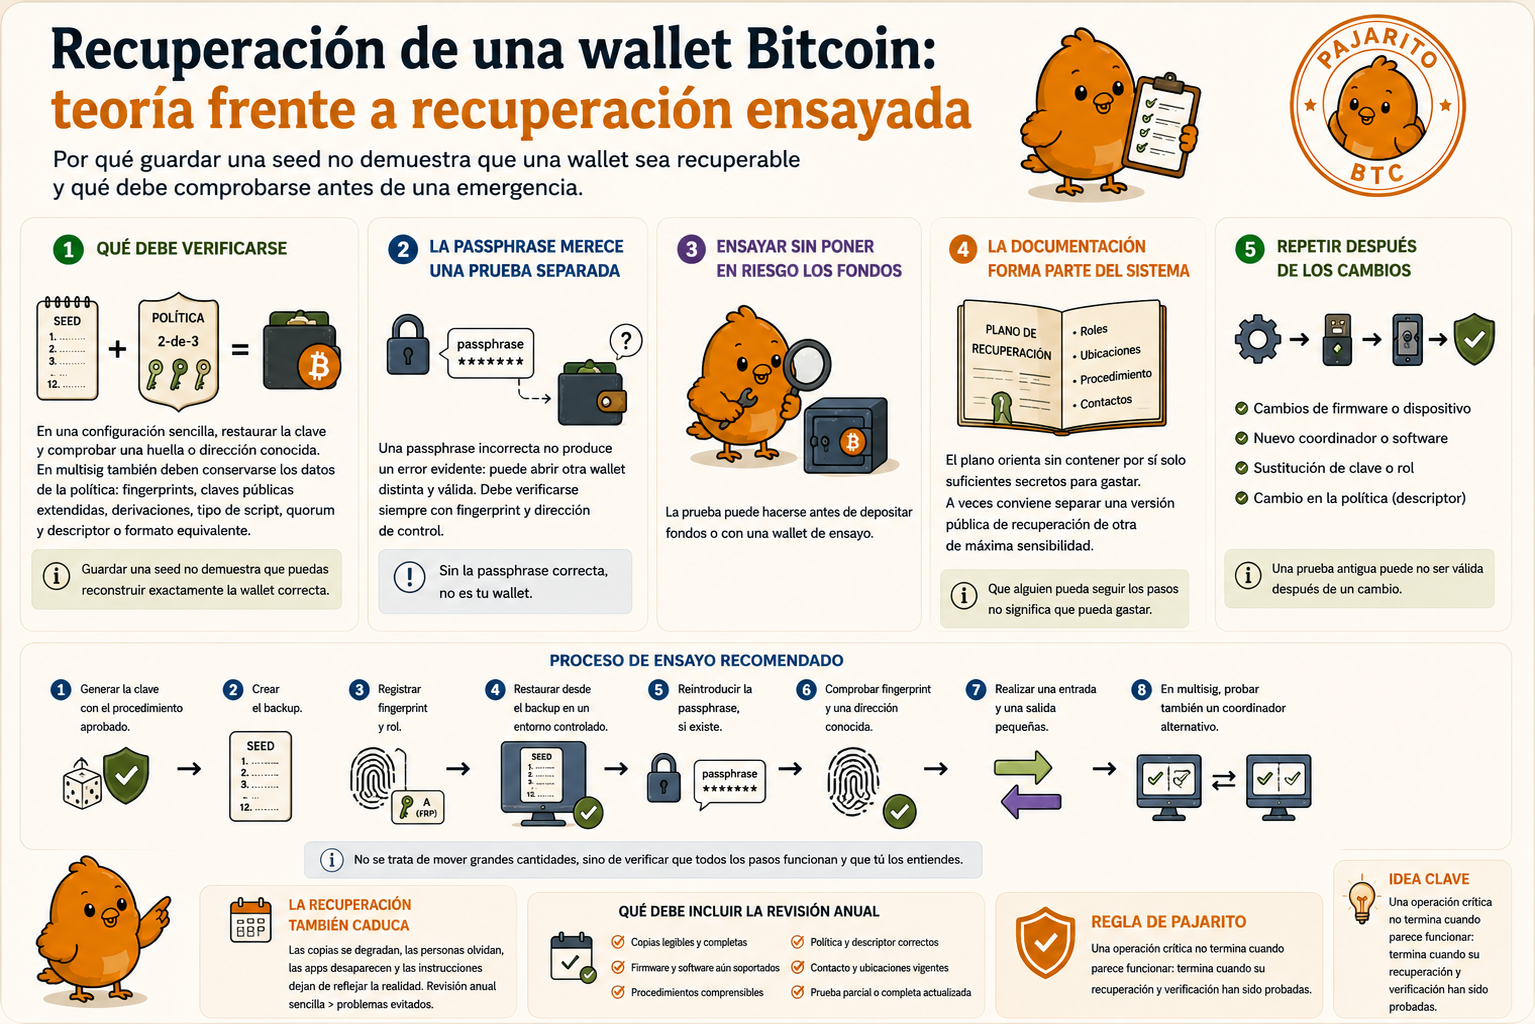
En la recuperación de una wallet Bitcoin, una copia tiene valor cuando permite reconstruir la wallet correcta sin improvisar. Guardar una seed no demuestra por sí solo que la passphrase, la política, las derivaciones y el procedimiento sigan siendo utilizables.
Guardar una seed no demuestra que una wallet sea recuperable. La recuperación depende de que la copia sea correcta, la passphrase se conozca, la derivación coincida, la política se reconstruya y el usuario pueda reconocer la wallet adecuada.
Qué debe verificarse
En una configuración sencilla conviene restaurar la clave desde el backup y comprobar una huella o dirección conocida. En una configuración multisig también deben conservarse los datos de la política: fingerprints, claves públicas extendidas, derivaciones, tipo de script, quorum y descriptor o formato equivalente.
La passphrase merece una prueba separada
Una passphrase incorrecta no produce un error evidente: puede abrir una wallet distinta y perfectamente válida. Por eso debe verificarse mediante fingerprint y dirección de control. Conservar la seed sin poder reconstruir exactamente la passphrase no es una recuperación parcial; es otra wallet.
Ensayar sin poner en riesgo los fondos
La prueba puede realizarse antes de depositar una cantidad significativa o mediante una wallet de ensayo. Un proceso razonable incluye:
- generar la clave mediante el procedimiento aprobado;
- crear el backup;
- registrar fingerprint y rol;
- restaurar desde el backup en un entorno controlado;
- reintroducir la passphrase, si existe;
- comprobar fingerprint y una dirección conocida;
- realizar una entrada y una salida pequeñas;
- en multisig, probar también un coordinador alternativo.
La documentación forma parte del sistema
La persona que recupere necesita saber qué pieza es cada una y qué no debe combinar. El plano puede describir roles y ubicaciones sin contener suficientes secretos para gastar. A veces conviene separar una versión pública de recuperación de otra de máxima sensibilidad.
Repetir después de los cambios
Una actualización de firmware, un nuevo dispositivo, un cambio de coordinador o una sustitución de clave puede invalidar una prueba anterior. No hace falta repetir todo sin criterio, pero sí los pasos afectados.
La recuperación también caduca
Las copias se degradan, las personas olvidan, las aplicaciones desaparecen y las instrucciones dejan de reflejar la realidad. Una revisión anual sencilla puede detectar que un procedimiento ya no es reproducible antes de que sea urgente.
Regla de Pajarito: una operación crítica no termina cuando parece funcionar; termina cuando su recuperación y su verificación han sido probadas.
Qué debes llevarte de este artículo
Una operación crítica no termina cuando parece funcionar: termina cuando su recuperación y verificación han sido probadas.
Si todavía no lo sabes, empieza por la guía que compara arquitecturas. Si ya quieres estudiarlo en detalle, abre su guía de construcción.
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
 Ensaya una recuperación sin poner en riesgo tus fondosSeguridad y recuperación
 Custodia colaborativa de Bitcoin: qué delegas y qué conservasWallets y claves
 Demoras, límites y bloqueos en Bitcoin: ganar tiempo sin perder la salidaSeguridad y recuperación
 Herencia de Bitcoin: facilitar la recuperación sin concentrar secretosSeguridad y recuperación
 Viajar con Bitcoin: disponibilidad sin transportar un quorum completoSeguridad y recuperación
 Bitcoin: punto único de fallo y punto único de confianzaSeguridad y recuperación
 Rotación de claves Bitcoin: cómo sustituir un firmante antes de una emergenciaSeguridad y recuperación
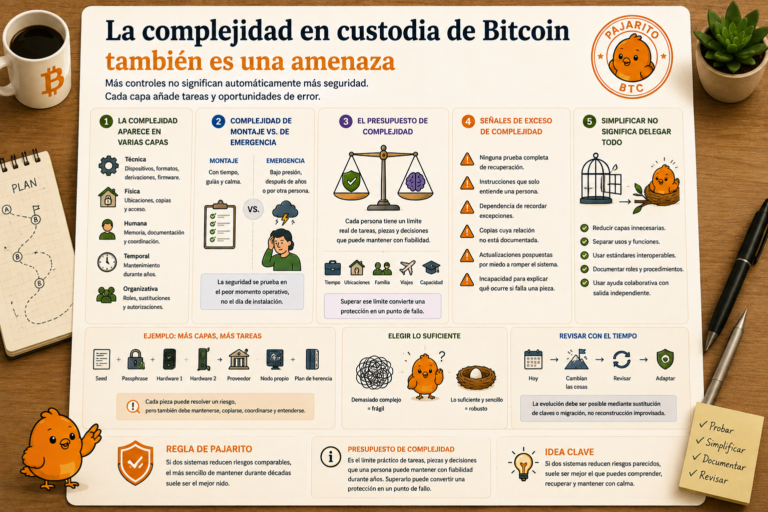 La complejidad en custodia de Bitcoin también es una amenazaSeguridad y recuperación
 Prepara una ficha física de recuperación Bitcoin sin reunir secretosSeguridad y recuperación