Dar roles en multisig significa decidir qué papel cumple cada firmante: una clave operativa para el uso frecuente, una llave de bóveda que casi nunca se toca y, si encaja en tu plan, una clave de recuperación pensada para terceros o herederos. El quorum dice cuántas firmas hacen falta; los roles dicen cuándo, dónde y por quién se usa cada una.
En un multisig, cada firmante puede cumplir un papel diferente. Tratar todas las claves como copias intercambiables simplifica la explicación, pero desaprovecha una de las ventajas de la arquitectura: distribuir exposición, uso y tecnología.
Si todavía estás decidiendo si te compensa un esquema de varias claves, empieza por cuándo multisig reduce riesgo y cuándo añade errores. Aquí partimos de un multisig autogestionado en el que cada clave necesita un trabajo claro.
Clave operativa
Es la que se utiliza con más frecuencia. Suele priorizar portabilidad, verificación clara, flujo de firma cómodo y, cuando aporta valor, aislamiento frente al ordenador o móvil que prepara la transacción.
Su uso frecuente tiene un precio: es la clave que más veces se conecta, se transporta y se desbloquea, y por tanto la más expuesta a pérdida, observación o un descuido. En un 2-de-3 eso es aceptable precisamente porque no basta sola para gastar. Lo que no conviene es que su copia de recuperación viva junto al dispositivo: si alguien se lleva ambos, pierdes la capacidad de reponerla con calma.
Llave de bóveda
Se usa poco y permanece más aislada. Su prioridad no tiene por qué ser exactamente la misma: una pantalla clara, una passphrase fácil de introducir y una recuperación inequívoca pueden pesar más que la velocidad de uso.
Que se use poco reduce su exposición, pero crea otro riesgo: el olvido. Un PIN que nadie recuerda, un dispositivo sin batería o una passphrase anotada de forma ambigua pueden dejarla inservible justo cuando la necesitas. Por eso la bóveda necesita una ubicación distinta de la operativa y una revisión programada, no solo un buen escondite.
Clave de recuperación: terceros o herederos
Muchos 2-de-3 tienen un tercer firmante que no participa en el día a día. Puede custodiarlo una persona de confianza o un servicio colaborativo, o quedar reservado para tus herederos. Su función no es firmar pagos, sino permitir que el quorum se complete si pierdes una de tus claves o si otra persona tiene que continuar sin ti.
Este rol es el que más depende de las personas. Quien lo custodia debe saber qué es, a quién no entregárselo y qué hacer cuando llegue el momento, sin que eso le dé capacidad de gastar por su cuenta. Si el plan incluye herencia, lee también cómo facilitar la recuperación sin concentrar secretos. Si varias personas comparten el control, consulta custodia compartida familiar o empresarial.
Asignar dispositivos, ubicaciones y personas a cada rol
Un rol solo existe de verdad cuando responde a tres preguntas: con qué dispositivo se firma, dónde se guardan el firmante y su copia, y quién accede a ellos.
- Dispositivo: elige para cada rol el firmante que mejor encaja con su frecuencia de uso. La operativa agradece comodidad; la bóveda, claridad al verificar y al restaurar.
- Ubicación: separa los roles para que un mismo incidente (robo, incendio, registro de un domicilio) no alcance a dos claves a la vez. La copia de cada clave no debería compartir lugar con otra clave capaz de completar el quorum.
- Persona: documenta quién custodia cada pieza y quién conoce el procedimiento. Dos claves «independientes» que dependen de la misma persona y del mismo cajón no lo son tanto.
- Etiqueta: identifica cada firmante y cada copia por su rol y por la huella (fingerprint) de su clave, para no confundir unas con otras.
Además, cada firmante debe conocer la configuración completa de la wallet. Los dispositivos que la registran pueden mostrar en pantalla la política de gasto para que la apruebes y, después, comprobar que el cambio vuelve a la misma configuración aunque el ordenador esté comprometido; así lo describe la especificación de wallet policies (BIP 388) ↗. Si un firmante de un rol no permite esa comprobación, tenlo en cuenta al decidir qué papel le das.
Diversidad de fabricante y arquitectura
Dos dispositivos distintos pueden reducir el riesgo de que un mismo fallo de firmware, diseño o canal de comunicación afecte a la vez a las dos claves que controlas. La diversidad no debe convertirse en una colección de aparatos: solo merece la pena cuando reduce un fallo común material.
La misma lógica vale para el software coordinador: conviene saber reconstruir la wallet en una segunda aplicación a partir de la configuración guardada, no depender de una sola.
El coste de la diversidad es el mantenimiento. Cada fabricante añade su propio flujo de firma, sus actualizaciones, su forma de registrar la configuración y su manera de restaurar una seed. Si necesitas el manual cada vez, la diversidad se convierte en fricción. Una regla razonable: diversifica donde un fallo común te haría perder el control, y simplifica donde solo ganarías variedad. Sobre el esfuerzo de mantener varias piezas durante años, consulta multisig: no solo más claves, también mantenimiento.
Intercambiabilidad y pruebas periódicas
Aunque los roles sean distintos, conviene comprobar que la llave de bóveda puede asumir temporalmente la función operativa si la principal falla. Esa prueba revela fricciones que no aparecen en una ficha técnica.
Los roles también marcan el calendario de pruebas. La clave operativa se prueba sola cada vez que firmas; la de bóveda y la de recuperación, no. Para ellas, programa una revisión periódica: que el dispositivo encienda y esté actualizado, que reconozca la wallet, que la copia sea legible y que la persona custodia siga disponible. Cada cierto tiempo, firma un gasto pequeño con una combinación que no incluya la clave operativa. Si alguna revisión falla o una clave queda expuesta, sustitúyela de forma ordenada siguiendo una rotación de claves, no en plena emergencia.
Ejemplo práctico: un 2-de-3 con roles
Lucía (caso ficticio) monta un 2-de-3 para su reserva a largo plazo:
- Clave A, operativa: un firmante del fabricante X que guarda en casa. Su copia de recuperación está en otra ubicación que solo ella controla.
- Clave B, bóveda: un firmante del fabricante Y en una caja de seguridad. Su copia está en un tercer lugar, separada de la copia de A.
- Clave C, recuperación: una clave que custodia su hermano, con instrucciones escritas de lo que debe y no debe hacer. Él no puede gastar solo.
Para un gasto, que en una reserva es poco frecuente, Lucía firma con A y después con B. Si pierde A, firma con B y C mientras rota la clave perdida. Si a Lucía le pasa algo, sus herederos necesitan la configuración y dos claves: el plan indica cuáles y cómo llegar a ellas. Dos veces al año revisa B y C, y una vez al año hace un gasto de prueba con B y C. Cada rol tiene además una copia de la configuración pública.
Errores habituales
- Guardar la clave operativa y su copia en el mismo sitio, o la bóveda junto a otra clave capaz de completar el quorum.
- Dar a la bóveda un dispositivo o una passphrase que nadie sabe usar cuando por fin hace falta.
- Entregar la clave de recuperación sin instrucciones, o con instrucciones que permiten a quien la custodia actuar solo.
- Diversificar fabricantes sin practicar los flujos de cada uno.
- Probar solo con la clave operativa y dar por buenas las demás.
- Olvidar la configuración de la wallet: con seeds pero sin quorum y claves públicas, la recuperación se complica.
Idea clave: en multisig no buscamos dos aparatos “igual de buenos”, sino dos firmantes cuyas propiedades se complementen dentro de una misma política de recuperación.
Qué debes llevarte
- Los roles en multisig reparten uso, exposición y responsabilidad entre las claves; el quorum por sí solo no lo hace.
- La clave operativa se expone más; la de bóveda se olvida más; la de recuperación depende más de personas. Cada una necesita una protección distinta.
- Cada rol debe tener dispositivo, ubicación, custodio y etiqueta definidos y separados de los demás.
- La diversidad de fabricantes y software solo compensa si puedes mantener y practicar cada flujo.
- Prueba con regularidad las claves que no usas a diario, incluida una firma sin la clave operativa.
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
 Custodia colaborativa de Bitcoin: qué delegas y qué conservasWallets y claves
 Multisig autogestionado: distribuir claves sin depender de un proveedorSistemas de autocustodia
 Multisig en Bitcoin: cuándo reduce riesgo y cuándo añade erroresSistemas de autocustodiaCustodia compartida familiar o empresarial: roles, quorum y continuidadSistemas de autocustodia
 Multisig colaborativo con salida propia: ayuda sin perder la soberanía finalSistemas de autocustodia
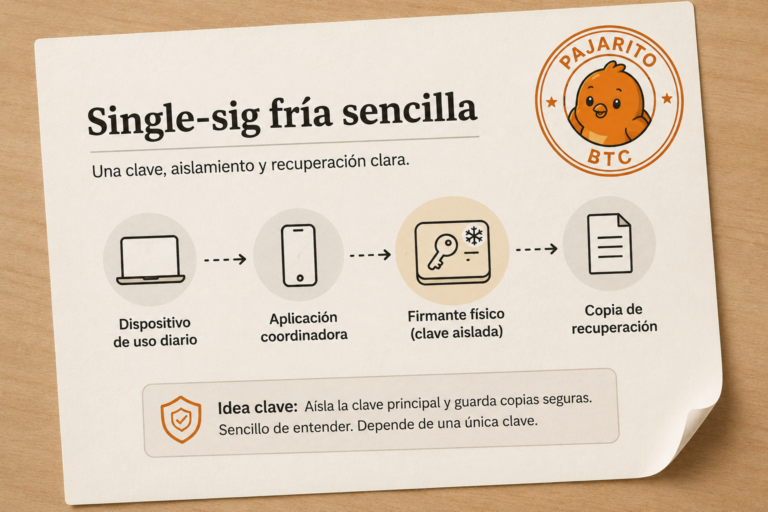 Single-sig fría sencilla: una clave, aislamiento y recuperación claraSistemas de autocustodiaMultisig en Bitcoin: no solo más claves, también mantenimientoSistemas de autocustodia
 Una wallet Bitcoin no es una arquitectura de custodiaSistemas de autocustodia
 Arquitectura por capas: límites de saldo y rebalanceo entre walletsSistemas de autocustodia