
Pajarito en redes
Aquí reunimos lo que Pajarito publica en redes: hilos para profundizar, tests para comprobar lo que sabes, definiciones del glosario en un minuto, avisos de seguridad y datos para entender mejor Bitcoin. Todo en un solo sitio, con filtros por tipo y por tema, para que puedas leerlo sin depender del algoritmo de ninguna red.
Cada publicación enlaza con la guía de la web donde seguir aprendiendo. Si quieres recibirlas según salen, síguenos donde prefieras:
Para preguntas largas, correcciones o colaboraciones, usa la página de contacto.
PajaritoBTC

¿Cómo pueden varias personas coordinar una transacción de Bitcoin sin compartir sus claves privadas? Una herramienta habitual es la PSBT, sigla de Partially Signed Bitcoin Transaction: transacción de Bitcoin parcialmente firmada.
Una PSBT contiene la estructura de la transacción y datos auxiliares, como los UTXO que se quieren gastar, pero no es todavía una transacción lista para la red. Puede pasar de una wallet a otra para que cada participante revise qué entradas y salidas están previstas.
Cada firmante comprueba su parte y añade su firma con la clave que controla. En un esquema multifirma, por ejemplo, varias personas pueden firmar por separado sin entregarse las claves privadas. Después, otra wallet combina las firmas y finaliza los datos necesarios para construir la transacción transmitible.
La PSBT no sustituye a la verificación. Antes de emitir el resultado, hay que comprobar destinatarios, importes, comisión, UTXO y que se hayan reunido las firmas exigidas por la condición de gasto. Una PSBT puede estar parcialmente firmada, ser incompatible con otra versión o contener datos que aún no permitan gastar.
La consecuencia es clara: separar preparación, firma y emisión reduce la necesidad de que una sola herramienta vea o controle todas las claves. Pero la seguridad no está en el archivo por sí solo, sino en revisar qué autoriza cada firma y en validar la transacción final antes de enviarla a la red.
PajaritoBTC

¿Cómo pueden varias partes firmar una transacción de Bitcoin sin compartir sus claves privadas?
La pieza clave es una PSBT, sigla de Partially Signed Bitcoin Transaction. No es una transacción distinta ni dinero pendiente: es un contenedor que reúne una transacción sin completar y la información necesaria para que distintas wallets la revisen y firmen.
Una wallet puede construir las entradas y salidas; otra puede comprobar los UTXO, los importes y el destino; cada firmante añade su firma usando su propia clave. Después, una wallet combina las firmas y finaliza la transacción. En ningún paso necesita recibir las claves privadas de los demás.
Esto resulta útil en configuraciones multisig y también con dispositivos hardware: el ordenador prepara la PSBT, el dispositivo muestra o verifica los datos y firma, y luego la transacción vuelve al ordenador para difundirse. La PSBT facilita el transporte del trabajo, pero no sustituye la revisión humana.
La consecuencia es una separación clara entre construir, autorizar y transmitir. Una PSBT puede estar incompleta, ser rechazada o incluso contener un destino que el firmante no esperaba. Que una wallet pueda firmarla no demuestra que sea conveniente hacerlo.
Entender las PSBT ayuda a ver que una transacción no tiene por qué pasar directamente de una wallet a la red: puede viajar entre participantes, acumular autorizaciones y solo después convertirse en una transacción final lista para validarse. #PajaritoBTC
PajaritoBTC
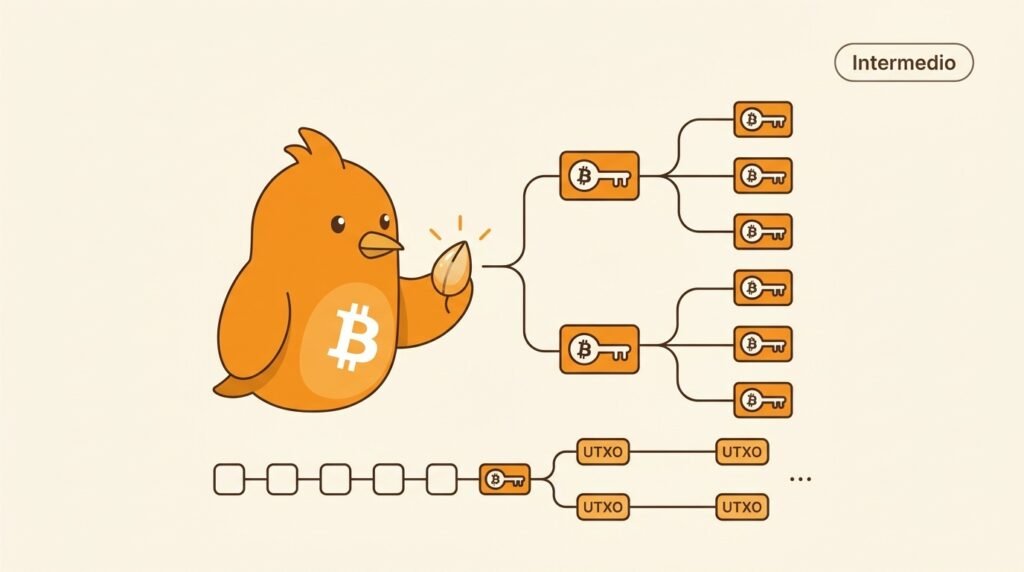
¿Cómo puede una wallet de Bitcoin generar muchas direcciones y recuperarlas con una sola copia de seguridad?
El planteamiento parte de una confusión habitual: la semilla no contiene monedas ni es una dirección. Es el punto inicial para generar, de forma determinista, una familia ordenada de claves.
El mecanismo se basa en wallets jerárquicas deterministas, descritas originalmente por BIP32. Desde una clave maestra, la wallet deriva ramas y subramas mediante rutas. Cada posición produce una clave distinta, pero siempre reproducible si se conserva la misma semilla y la ruta utilizada.
Por eso una wallet puede ofrecer una dirección nueva para cada recepción sin pedirte que respaldes cada clave por separado. Al restaurar la semilla, el software vuelve a recorrer las rutas y busca las salidas asociadas. La copia de seguridad es compacta, pero exige protegerse con mucho cuidado: quien controla la semilla puede regenerar las claves.
La consecuencia es práctica y también conceptual. La wallet no guarda un “saldo dentro de la semilla”; reconstruye las claves y consulta qué UTXO puede gastar cada una. La semilla permite recuperar el acceso, mientras que los fondos siguen siendo registros en la cadena.
Es un buen ejemplo de separación de capas: una semilla organiza claves, las claves autorizan gastos y la cadena registra qué salidas existen. #PajaritoBTC
PajaritoBTC
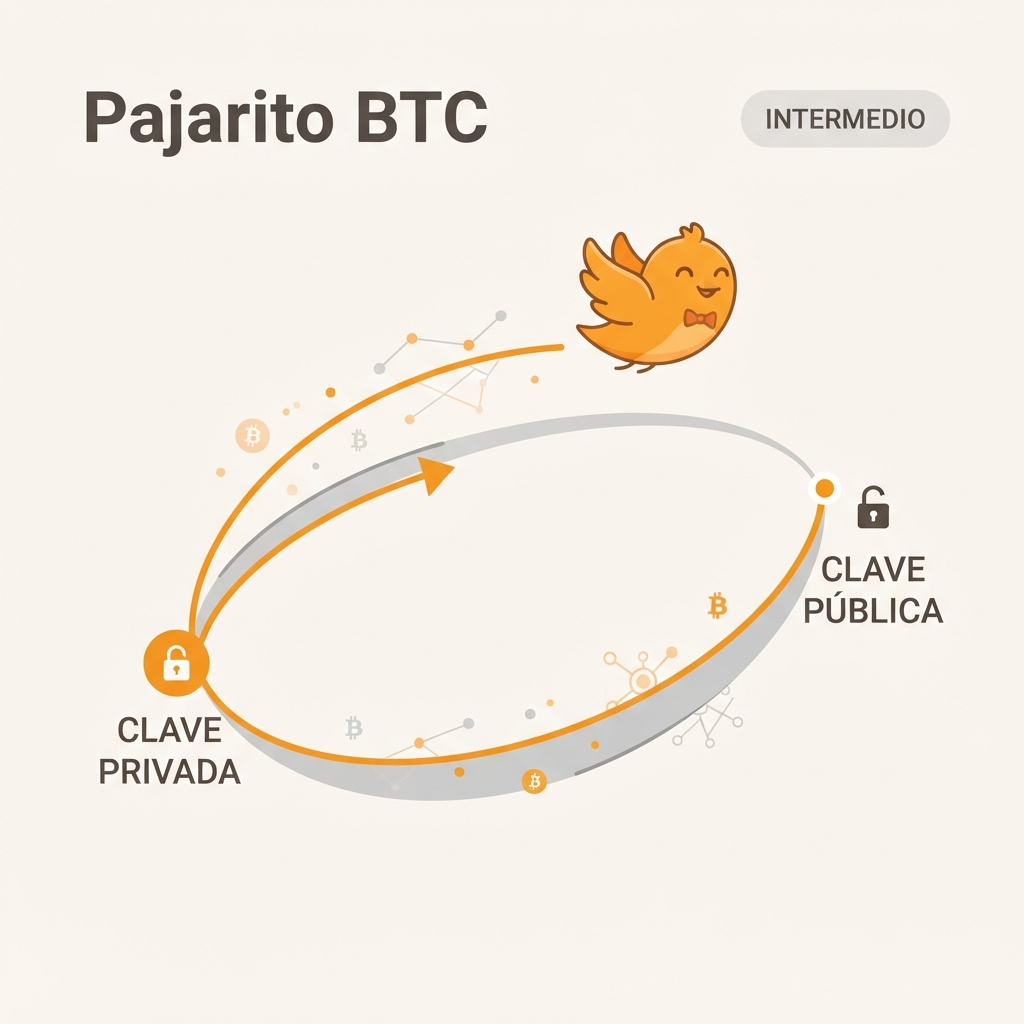
¿Dónde se guarda la clave privada de tus bitcoin?
La respuesta sorprende: en ninguna parte de la red. Bitcoin no tiene un servidor central que almacene tus credenciales. Tu clave privada existe solo donde tú decides guardarla.
El mecanismo es matemático. Todo empieza con un número aleatorio enorme. A partir de ese número, usando una función llamada curva elíptica, se calcula una clave pública. Y desde esa clave pública se genera la dirección donde recibes fondos.
La relación es asimétrica. Ir de la clave privada a la pública es directo. Ir al revés, desde la pública hasta la privada, se considera computacionalmente inviable con la tecnología actual. Esa asimetría es lo que hace posible firmar sin revelar el secreto.
La consecuencia es profunda. Nadie puede cerrarte la cuenta ni resetear tu acceso, porque no hay cuenta ni hay quien la administre. Pero tampoco hay soporte que recupere la clave si la pierdes. La responsabilidad de custodiarla es tuya, sin intermediario que la sustituya.
No es un fallo del diseño: es la consecuencia directa de un sistema donde la propiedad se demuestra con matemática, no con permiso.
#PajaritoBTC