
Pajarito en redes
Aquí reunimos lo que Pajarito publica en redes: hilos para profundizar, tests para comprobar lo que sabes, definiciones del glosario en un minuto, avisos de seguridad y datos para entender mejor Bitcoin. Todo en un solo sitio, con filtros por tipo y por tema, para que puedas leerlo sin depender del algoritmo de ninguna red.
Cada publicación enlaza con la guía de la web donde seguir aprendiendo. Si quieres recibirlas según salen, síguenos donde prefieras:
Para preguntas largas, correcciones o colaboraciones, usa la página de contacto.
PajaritoBTC
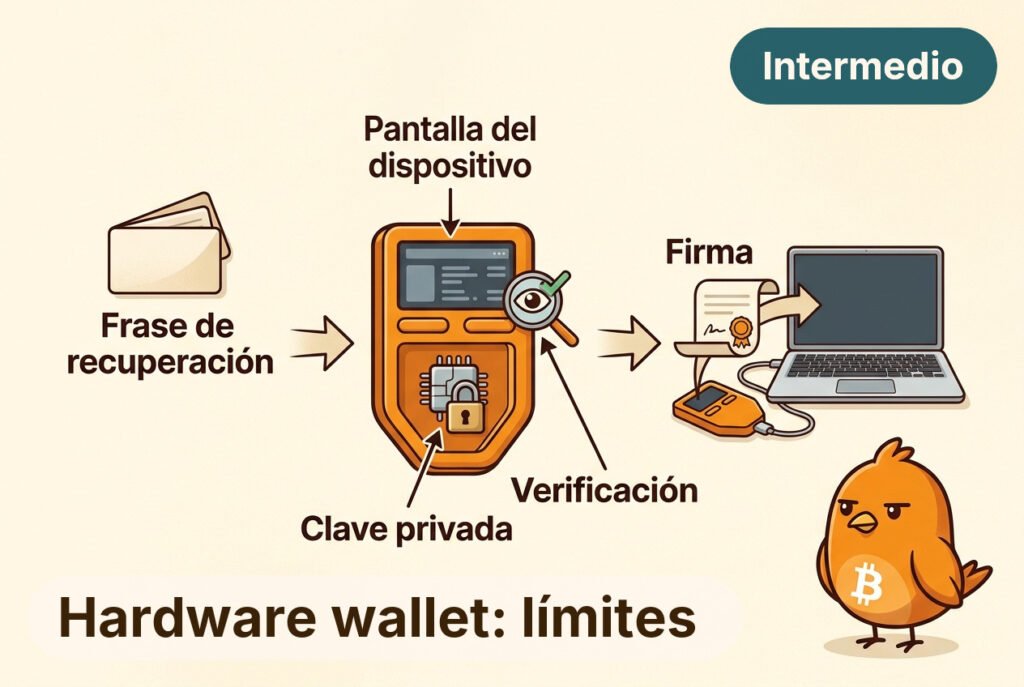
¿Qué protege realmente una hardware wallet, y qué queda fuera de su alcance?
Su función principal es mantener la clave privada dentro del dispositivo y usarla allí para firmar. La wallet del ordenador o del móvil puede preparar una transacción, pero recibe la firma, no la clave. Así se reduce el riesgo de que un programa malicioso copie directamente el secreto desde ese equipo.
Pero firmar no significa comprender por ti. La aplicación puede mostrar una dirección o un importe engañosos; por eso importa revisar en la pantalla del propio dispositivo los datos que presenta antes de confirmar. La pantalla ayuda a detectar discrepancias, aunque no vuelve segura cualquier transacción ni garantiza que entiendas todas sus condiciones.
El dispositivo tampoco protege una frase de recuperación que alguien haya fotografiado, escrito en una web falsa o entregado a otra persona: quien obtiene esa copia puede reconstruir las claves. Y no evita que pierdas el dispositivo, que falle, que uses software comprometido o que autorices sin darte cuenta un gasto no deseado.
En síntesis: una hardware wallet protege sobre todo la clave frente a ciertos riesgos del ordenador conectado. No sustituye la verificación de lo que firmas ni protege los secretos que salen de su entorno. Su seguridad depende también de cómo se configura, se respalda y se usa.
PajaritoBTC
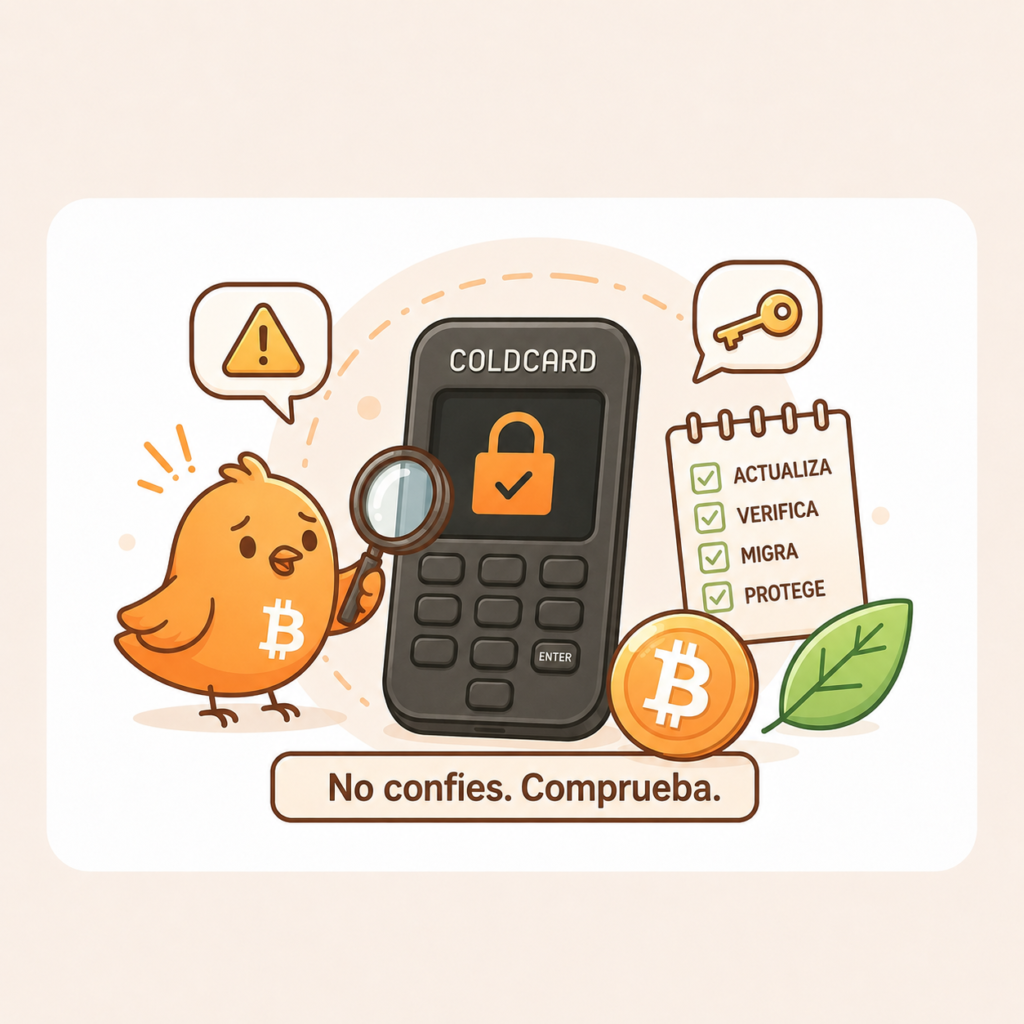
⚠️ Si usas una COLDCARD, no entres en pánico: revisa cómo y cuándo creaste tu seed.
Coinkite ha publicado una advertencia sobre ciertas seeds Mk3. Block ha divulgado un análisis técnico independiente.
Vamos paso a paso. 🐥
Una seed debe nacer de un espacio gigantesco e impredecible.
Según el análisis de Block, ciertos firmware usaron una ruta de aleatoriedad de software en lugar de incorporar correctamente la del hardware.
Resultado potencial: las 24 palabras pueden parecer normales, pero en los casos afectados proceder de un conjunto menor.
Un atacante puede probar candidatos fuera del dispositivo y compararlos con direcciones públicas. No necesita robar la COLDCARD.
Coinkite advierte sobre seeds creadas en Mk3 con firmware 4.0.1 o posterior.
El análisis de Block incluye Mk2/Mk3 desde 4.0.0. No importa el firmware actual: importa el usado al crear la seed.
Según Block, Mk4/Mk5 anteriores a 5.6.0 y Q anteriores a 1.5.0Q tuvieron menos entropía de la prevista.
El alcance de estos modelos sigue en evaluación pública. Actualiza, crea una seed nueva y migra si hay duda.
Riesgo mayor: seed creada en firmware afectado, con fondos, single-sig y sin passphrase BIP39 fuerte.
Las tiradas privadas de dado ayudan: 50 aportan ~128 bits; 99 alcanzan 256 bits. Si no estás seguro, migra.
No es el mismo caso si la seed se generó de forma segura fuera de la COLDCARD y solo se importó.
Tampoco si añadiste entropía privada de dados durante la creación. Si no puedes comprobarlo, trata la seed como sospechosa.
Una passphrase BIP39 fuerte, única y no reutilizada añade una barrera independiente. No es el PIN.
Incluso así, la recomendación prudente para una seed afectada es migrar a una seed nueva.
Qué hacer:
1. Prepara un dispositivo no afectado o actualizado.
2. Genera una seed completamente nueva.
3. Guarda y verifica la copia.
4. Comprueba la dirección en la pantalla.
5. Envía una prueba pequeña.
6. Mueve el resto.
Actualizar el firmware NO arregla una seed antigua. La debilidad quedó incorporada cuando se generó.
Restaurarla en otra hardware wallet tampoco la cura.
La solución real es crear nuevas claves y mover los fondos on-chain.
¿Solo tienes la Mk3?
Coinkite propone como medida temporal crear una wallet nueva con una passphrase BIP39 larga, aleatoria y única, y mover allí los fondos.
Es un puente, no el destino final. Hazlo despacio: un error también puede dejarte fuera.
En multisig, una clave débil no implica automáticamente una pérdida.
Importa el umbral: el atacante tendría que reconstruir suficientes claves para firmar.
Si el quórum puede alcanzarse con claves afectadas, hay que rotarlas y migrar.
Lecciones generales: no reutilices una seed sospechosa; prueba la recuperación; verifica direcciones en el hardware; separa seed y passphrase; documenta el procedimiento.
No introduzcas secretos en webs o apps improvisadas. No confíes. Comprueba. 🐥
El análisis y el vínculo con el barrido de ~594 BTC siguen abiertos.
No actúes por capturas o rumores: consulta el aviso oficial de Coinkite y el análisis técnico independiente de Block.
blog.coinkite.com/coldcard-mk3-seed-generatio…