
Pajarito en redes
Aquí reunimos lo que Pajarito publica en redes: hilos para profundizar, tests para comprobar lo que sabes, definiciones del glosario en un minuto, avisos de seguridad y datos para entender mejor Bitcoin. Todo en un solo sitio, con filtros por tipo y por tema, para que puedas leerlo sin depender del algoritmo de ninguna red.
Cada publicación enlaza con la guía de la web donde seguir aprendiendo. Si quieres recibirlas según salen, síguenos donde prefieras:
Para preguntas largas, correcciones o colaboraciones, usa la página de contacto.
PajaritoBTC
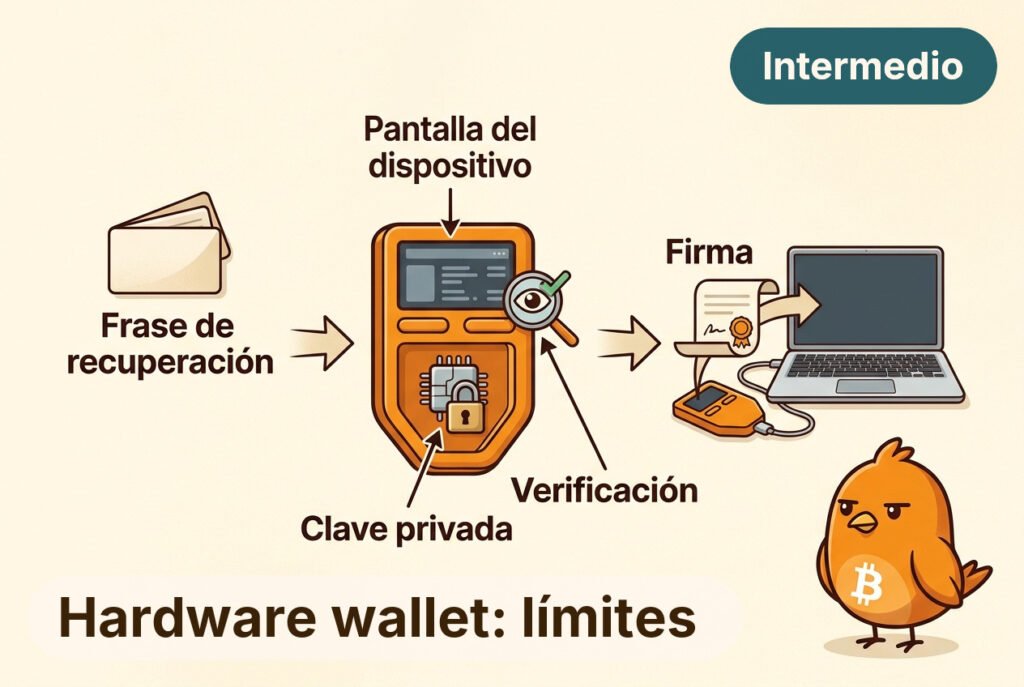
¿Qué protege realmente una hardware wallet, y qué queda fuera de su alcance?
Su función principal es mantener la clave privada dentro del dispositivo y usarla allí para firmar. La wallet del ordenador o del móvil puede preparar una transacción, pero recibe la firma, no la clave. Así se reduce el riesgo de que un programa malicioso copie directamente el secreto desde ese equipo.
Pero firmar no significa comprender por ti. La aplicación puede mostrar una dirección o un importe engañosos; por eso importa revisar en la pantalla del propio dispositivo los datos que presenta antes de confirmar. La pantalla ayuda a detectar discrepancias, aunque no vuelve segura cualquier transacción ni garantiza que entiendas todas sus condiciones.
El dispositivo tampoco protege una frase de recuperación que alguien haya fotografiado, escrito en una web falsa o entregado a otra persona: quien obtiene esa copia puede reconstruir las claves. Y no evita que pierdas el dispositivo, que falle, que uses software comprometido o que autorices sin darte cuenta un gasto no deseado.
En síntesis: una hardware wallet protege sobre todo la clave frente a ciertos riesgos del ordenador conectado. No sustituye la verificación de lo que firmas ni protege los secretos que salen de su entorno. Su seguridad depende también de cómo se configura, se respalda y se usa.
PajaritoBTC
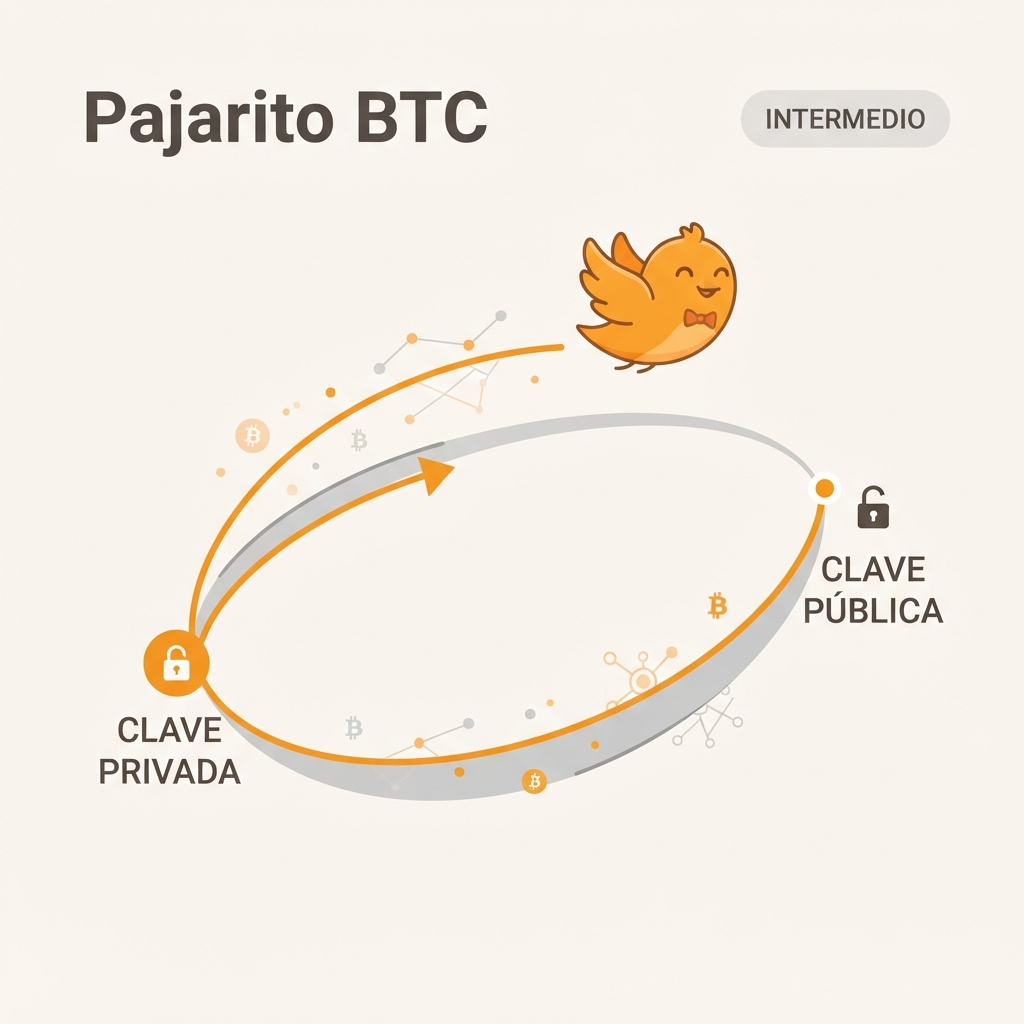
¿Dónde se guarda la clave privada de tus bitcoin?
La respuesta sorprende: en ninguna parte de la red. Bitcoin no tiene un servidor central que almacene tus credenciales. Tu clave privada existe solo donde tú decides guardarla.
El mecanismo es matemático. Todo empieza con un número aleatorio enorme. A partir de ese número, usando una función llamada curva elíptica, se calcula una clave pública. Y desde esa clave pública se genera la dirección donde recibes fondos.
La relación es asimétrica. Ir de la clave privada a la pública es directo. Ir al revés, desde la pública hasta la privada, se considera computacionalmente inviable con la tecnología actual. Esa asimetría es lo que hace posible firmar sin revelar el secreto.
La consecuencia es profunda. Nadie puede cerrarte la cuenta ni resetear tu acceso, porque no hay cuenta ni hay quien la administre. Pero tampoco hay soporte que recupere la clave si la pierdes. La responsabilidad de custodiarla es tuya, sin intermediario que la sustituya.
No es un fallo del diseño: es la consecuencia directa de un sistema donde la propiedad se demuestra con matemática, no con permiso.
#PajaritoBTC
PajaritoBTC
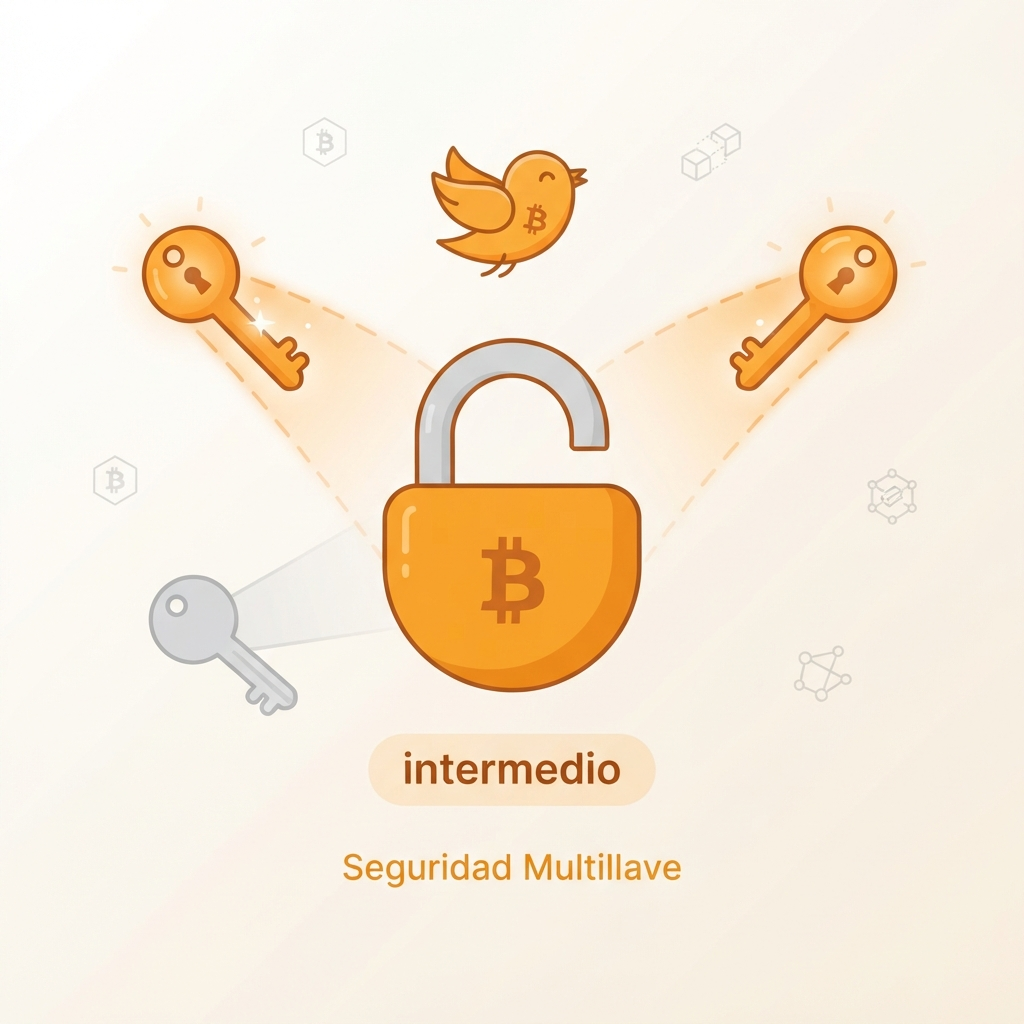
¿Sabías que en Bitcoin puedes crear una dirección que necesite varias firmas para mover los fondos?
Se llama multisig. No es un servicio externo ni una capa añadida: es un tipo de script que vive dentro del propio protocolo.
El mecanismo es directo. Al crear la dirección, defines cuántas firmas se necesitan y de qué claves. Por ejemplo, un esquema 2-de-3 significa que hay tres claves asociadas, pero bastan dos para autorizar cualquier gasto. Una sola firma no basta.
La consecuencia es interesante. La responsabilidad de proteger los fondos se puede repartir entre varias personas o dispositivos. No hay un único punto de fallo: si pierdes una clave, las otras dos pueden recuperar el acceso. Si alguien roba una, no le sirve sin la segunda.
Pero tiene un coste. Una transacción multisig ocupa más espacio en el bloque porque incluye más firmas, y eso se traduce en fees más altos. También requiere más coordinación: las partes tienen que ponerse de acuerdo y firmar en el mismo momento.
Es una herramienta que muestra algo profundo: en Bitcoin la seguridad no depende solo de esconder una clave, sino de diseñar cómo se combina la autorización.
#PajaritoBTC