
Pajarito en redes
Aquí reunimos lo que Pajarito publica en redes: hilos para profundizar, tests para comprobar lo que sabes, definiciones del glosario en un minuto, avisos de seguridad y datos para entender mejor Bitcoin. Todo en un solo sitio, con filtros por tipo y por tema, para que puedas leerlo sin depender del algoritmo de ninguna red.
Cada publicación enlaza con la guía de la web donde seguir aprendiendo. Si quieres recibirlas según salen, síguenos donde prefieras:
Para preguntas largas, correcciones o colaboraciones, usa la página de contacto.
PajaritoBTC
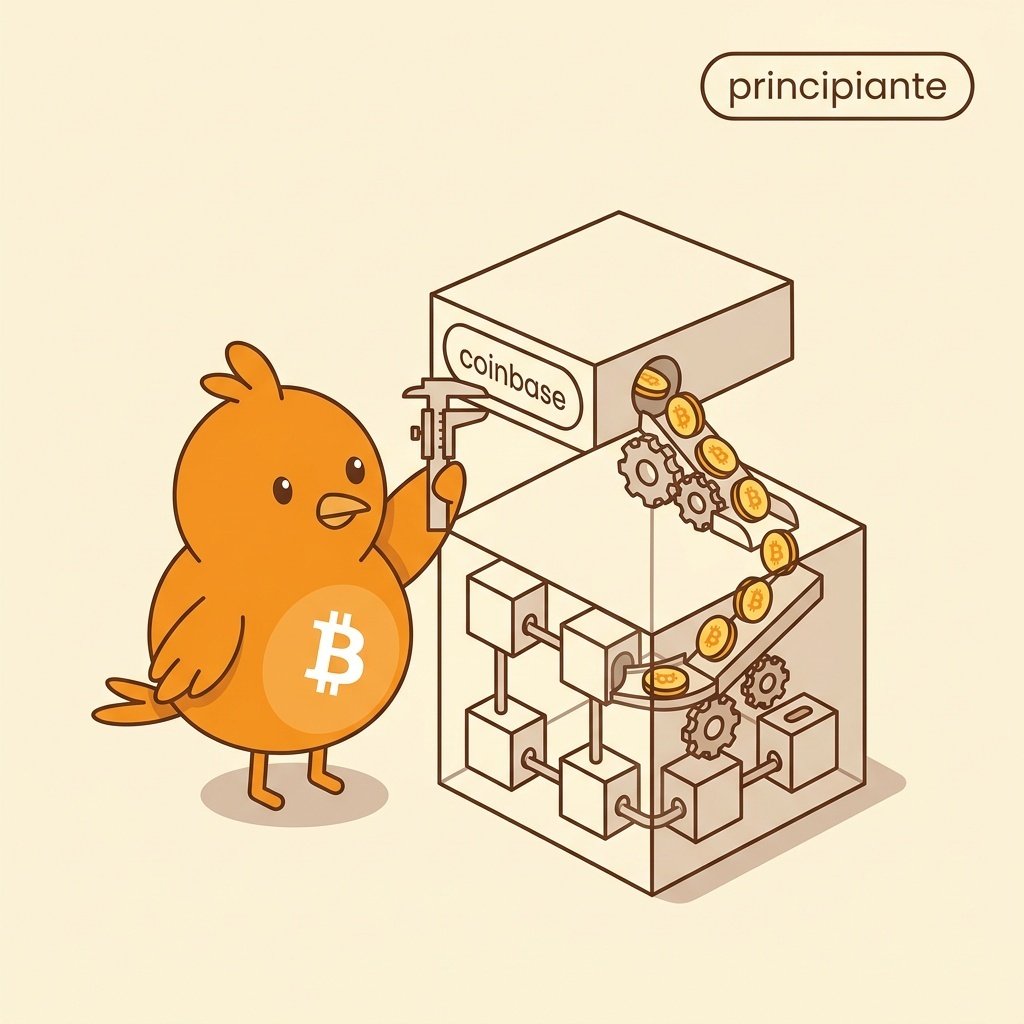
¿Sabías que cada bloque de Bitcoin empieza con una transacción que no mueve fondos previos? Se llama coinbase. Es la única que puede crear bitcoin nuevo sin consumir una salida anterior. El protocolo lo permite y cada nodo lo comprueba. #PajaritoBTC
PajaritoBTC
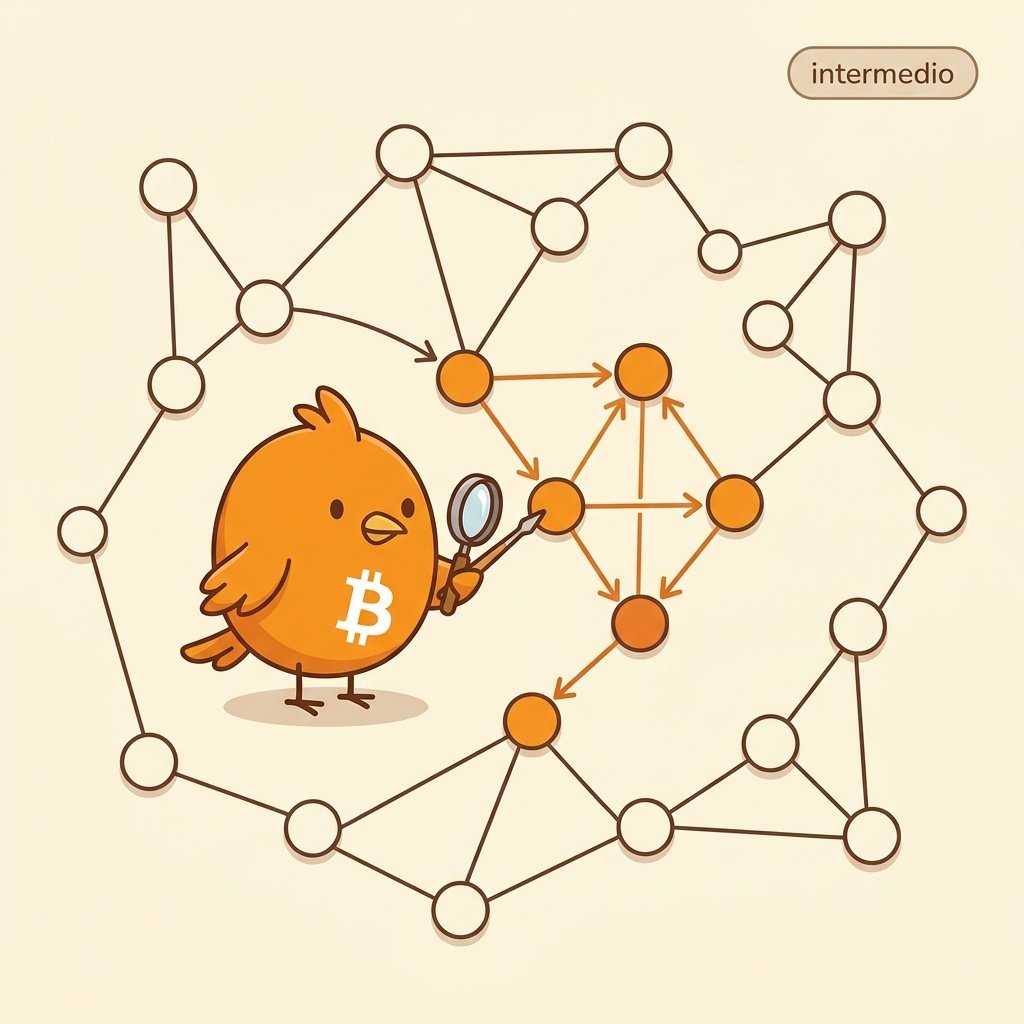
¿Es Bitcoin anónimo? No. Es pseudónimo: cada transacción queda registrada en una cadena pública que forma un grafo de conexiones entre direcciones.
El mecanismo es estructural. Cuando envías fondos, tu transacción consume salidas previas y crea nuevas. Esas conexiones quedan visibles para cualquiera que inspeccione la cadena. No se ve tu nombre, pero se ve el recorrido del dinero.
La consecuencia es importante. Un observador paciente puede agrupar direcciones que probablemente pertenecen a la misma entidad y reconstruir parte de su historial. La privacidad no la da el protocolo base: requiere técnicas adicionales que rompen esos enlaces.
Es un detalle que muestra algo profundo: en Bitcoin la transparencia es estructural y la privacidad es un esfuerzo añadido. #PajaritoBTC
PajaritoBTC
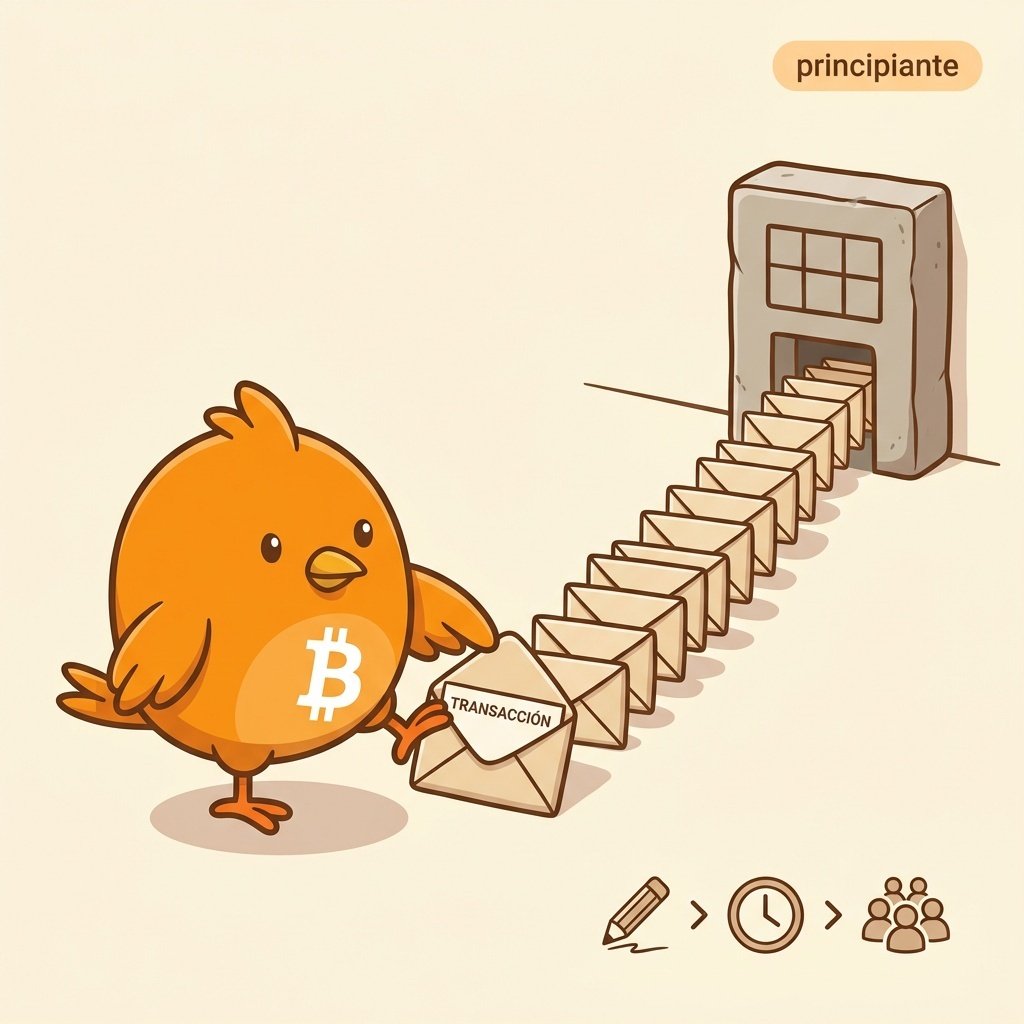
Cuando envías una transacción de Bitcoin, no se confirma al instante. Entra en una sala de espera pública llamada mempool. Cada nodo tiene la suya y los mineros eligen de ahí qué incluir en el siguiente bloque. #PajaritoBTC
PajaritoBTC
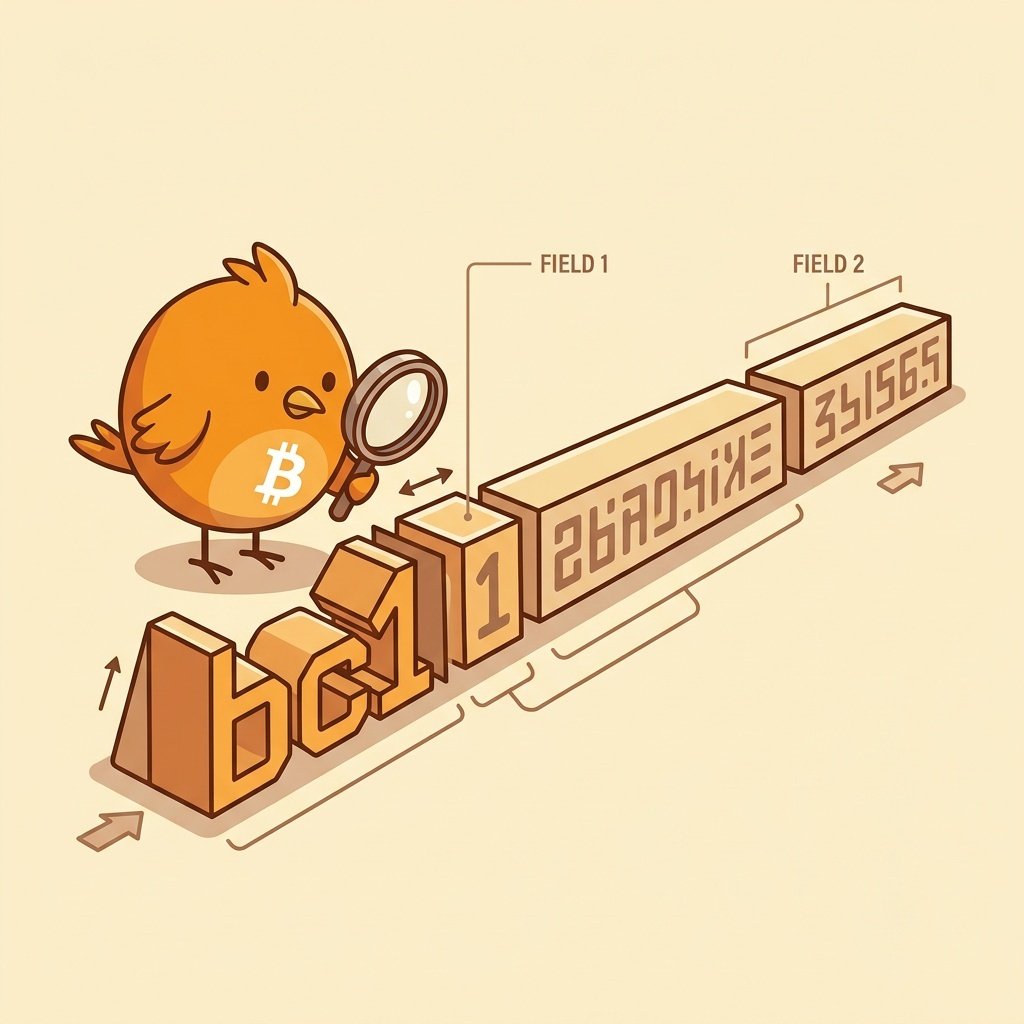
¿Sabías que las direcciones modernas de Bitcoin empiezan por bc1? No es casualidad: es un prefijo que indica el formato Bech32 y un campo de versión. Ese detalle permite que la red reconozca el tipo de dirección y evolucione sin romper lo que ya funciona. #PajaritoBTC
PajaritoBTC
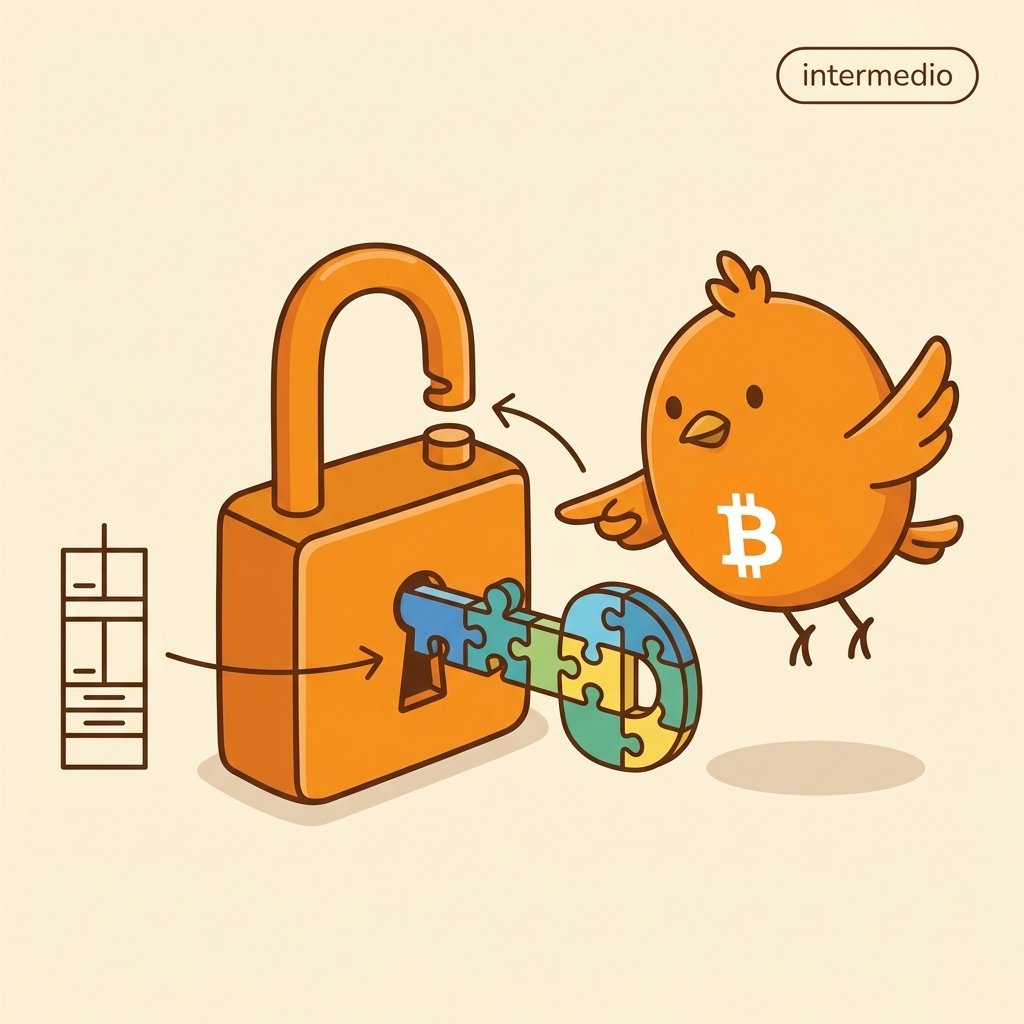
¿Quién decide si un gasto en Bitcoin es válido? No es un servidor central: es un pequeño programa llamado script.
Cada transacción lleva dentro un script de bloqueo y un script de desbloqueo. El primero define las condiciones para mover los fondos; el segundo aporta las pruebas para satisfacerlas. Un nodo ejecuta ambos y comprueba el resultado.
El mecanismo es deliberadamente simple. El lenguaje no tiene bucles ni saltos arbitrarios: es una pila donde las operaciones se aplican en orden. Esa simplicidad evita que un script pueda ejecutarse para siempre o colgar la red. Cualquier nodo, en cualquier dispositivo, puede evaluarlo sin sorpresas.
La consecuencia es notable. Las reglas del gasto no son una verificación externa: viven dentro del propio protocolo. Una dirección puede exigir una firma, varias firmas, un secreto o una combinación de condiciones. La red no interpreta intenciones: solo ejecuta el programa y acepta o rechaza.
Es una herramienta que muestra algo profundo: en Bitcoin la autorización no es un permiso, es un cálculo verificable. #PajaritoBTC
PajaritoBTC
¿Sabías que un bloque de Bitcoin tiene un espacio limitado? Ese límite se mide en unidades de peso: hasta 4 millones por bloque. Además, Bitcoin Core no retransmite transacciones estándar de más de 400.000 unidades de peso. Así una sola no ocupa todo el bloque. #PajaritoBTC
PajaritoBTC
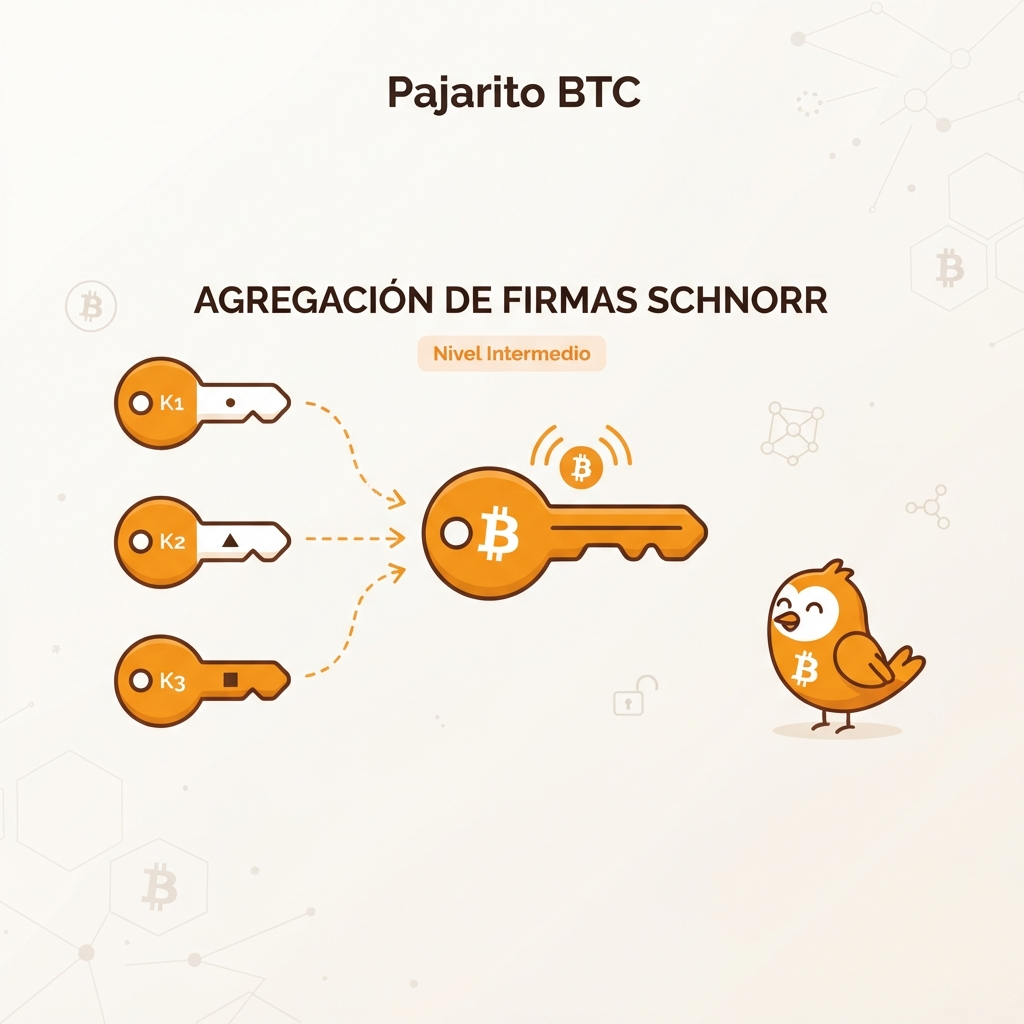
¿Sabías que varias firmas de Bitcoin pueden fundirse en una sola, indistinguible de una firma individual?
Desde la actualización Taproot de 2021, Bitcoin admite un tipo de firma llamado Schnorr. Una de sus propiedades más elegantes es la firma agregada: varias partes pueden combinar sus firmas en una sola, válida para la red.
El mecanismo es matemático. Cada firmante produce su propia firma, pero antes de enviarla a la red se combinan mediante una operación algebraica. El resultado es una firma única que verifica la autorización conjunta de todos los participantes. Un observador externo solo ve una firma, sin saber cuántas personas la generaron.
La consecuencia es doble. Por un lado, la transacción ocupa menos espacio en el bloque porque incluye una sola firma en lugar de varias. Eso se traduce en fees más bajos para esquemas multisig. Por otro lado, mejora la privacidad: la firma agregada es idéntica a una firma individual, así que un observador no puede distinguir si el gasto lo autorizó una persona o un grupo.
Es una herramienta que muestra algo profundo: en Bitcoin la criptografía no solo protege el acceso, también puede proteger la forma y el contexto de la autorización.
#PajaritoBTC
PajaritoBTC
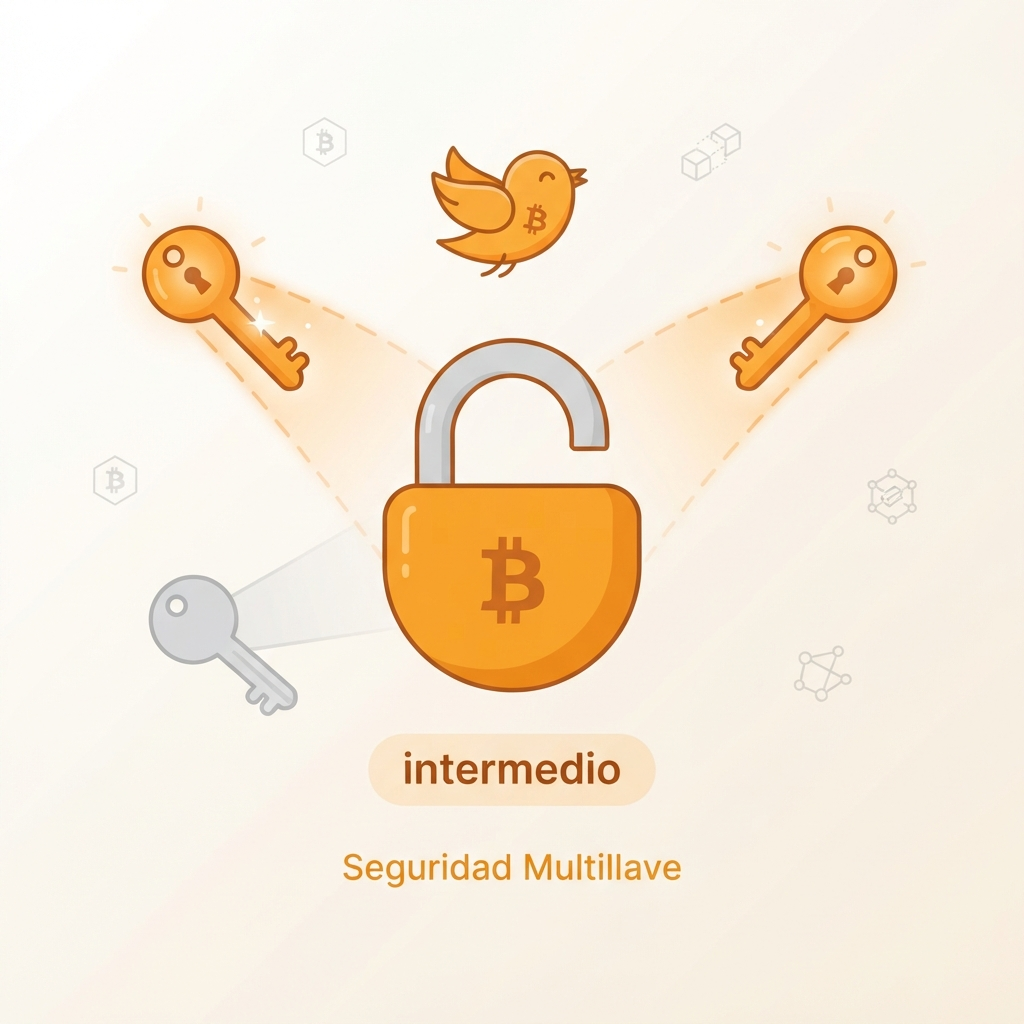
¿Sabías que en Bitcoin puedes crear una dirección que necesite varias firmas para mover los fondos?
Se llama multisig. No es un servicio externo ni una capa añadida: es un tipo de script que vive dentro del propio protocolo.
El mecanismo es directo. Al crear la dirección, defines cuántas firmas se necesitan y de qué claves. Por ejemplo, un esquema 2-de-3 significa que hay tres claves asociadas, pero bastan dos para autorizar cualquier gasto. Una sola firma no basta.
La consecuencia es interesante. La responsabilidad de proteger los fondos se puede repartir entre varias personas o dispositivos. No hay un único punto de fallo: si pierdes una clave, las otras dos pueden recuperar el acceso. Si alguien roba una, no le sirve sin la segunda.
Pero tiene un coste. Una transacción multisig ocupa más espacio en el bloque porque incluye más firmas, y eso se traduce en fees más altos. También requiere más coordinación: las partes tienen que ponerse de acuerdo y firmar en el mismo momento.
Es una herramienta que muestra algo profundo: en Bitcoin la seguridad no depende solo de esconder una clave, sino de diseñar cómo se combina la autorización.
#PajaritoBTC
PajaritoBTC
Sin un banco que lleve la cuenta, ¿qué impide gastar el mismo bitcoin dos veces?
La red resuelve el doble gasto verificando el orden. La primera transacción que se confirma vale. La segunda se rechaza.
#PajaritoBTC
La red resuelve el doble gasto verificando el orden. La primera transacción que se confirma vale. La segunda se rechaza.
#PajaritoBTC
PajaritoBTC
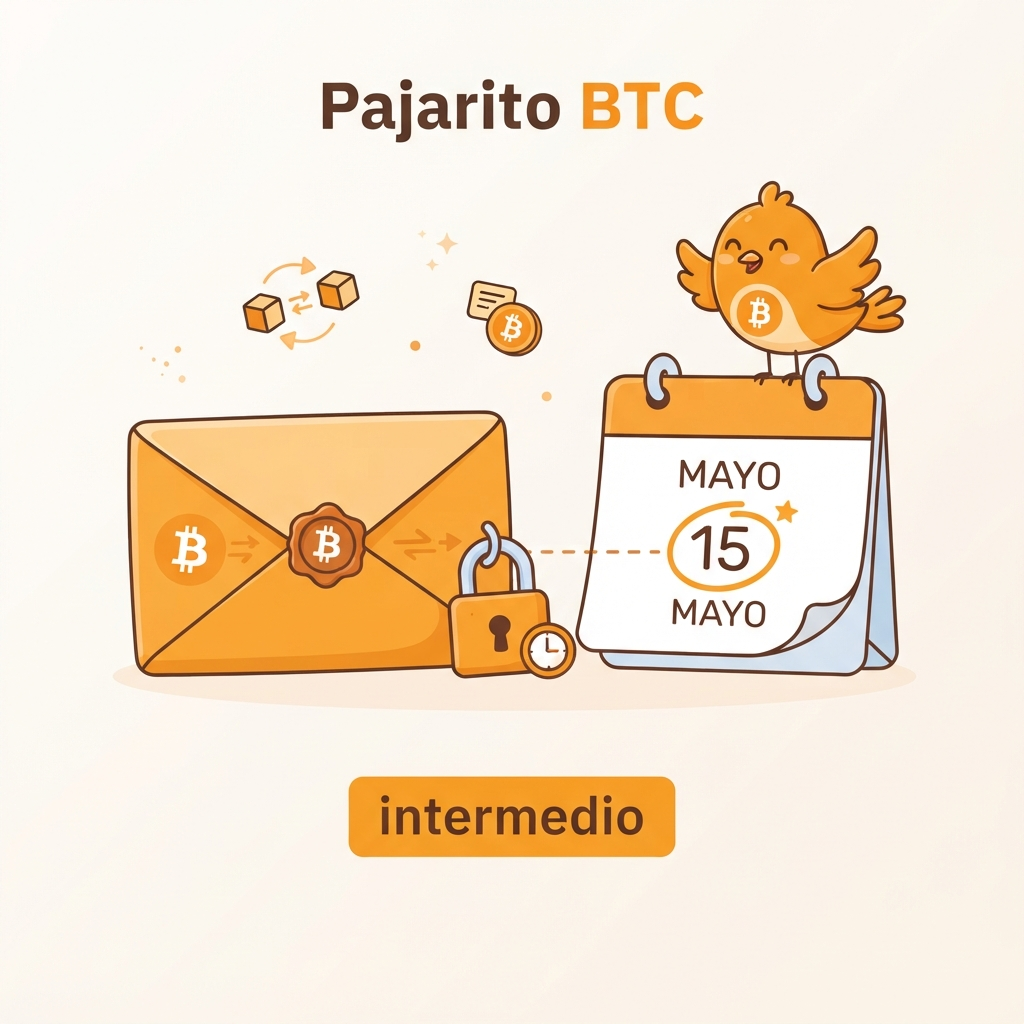
¿Sabías que en Bitcoin puedes enviar una transacción que no se pueda confirmar hasta una fecha concreta?
Existe un campo técnico llamado locktime. Permite programar una transacción para que los nodos la rechacen hasta que llegue un bloque determinado o un momento específico en el tiempo.
El mecanismo es sencillo. La transacción se construye y se firma normalmente, pero incluye ese número extra. Si el bloque actual es menor que el locktime, la red simplemente no la acepta. Cuando finalmente llega el bloque indicado, la transacción se vuelve elegible para ser minada.
La consecuencia es interesante. Puedes entregar a alguien una transacción firmada hoy que no podrá usar hasta dentro de meses. No hay custodio ni intermediario: la restricción vive en el propio protocolo.
Pero tiene un límite importante. El locktime no impide que el remitente gaste esos mismos fondos en otra transacción distinta antes de que llegue el momento. No es un seguro de garantía: es una condición temporal sobre una transacción concreta, no sobre los fondos en sí.
Es una herramienta discreta que muestra algo profundo: en Bitcoin el tiempo y la validez son reglas que cualquier nodo puede verificar sin preguntarle a nadie.
#PajaritoBTC
PajaritoBTC
¿Sabías que puedes escribir un mensaje dentro de una transacción de Bitcoin?
Existe un campo llamado OP_RETURN. Permite incluir hasta 80 bytes de datos arbitrarios que quedan grabados en la cadena para siempre. Como una nota pública imposible de borrar.
#PajaritoBTC
Existe un campo llamado OP_RETURN. Permite incluir hasta 80 bytes de datos arbitrarios que quedan grabados en la cadena para siempre. Como una nota pública imposible de borrar.
#PajaritoBTC
PajaritoBTC
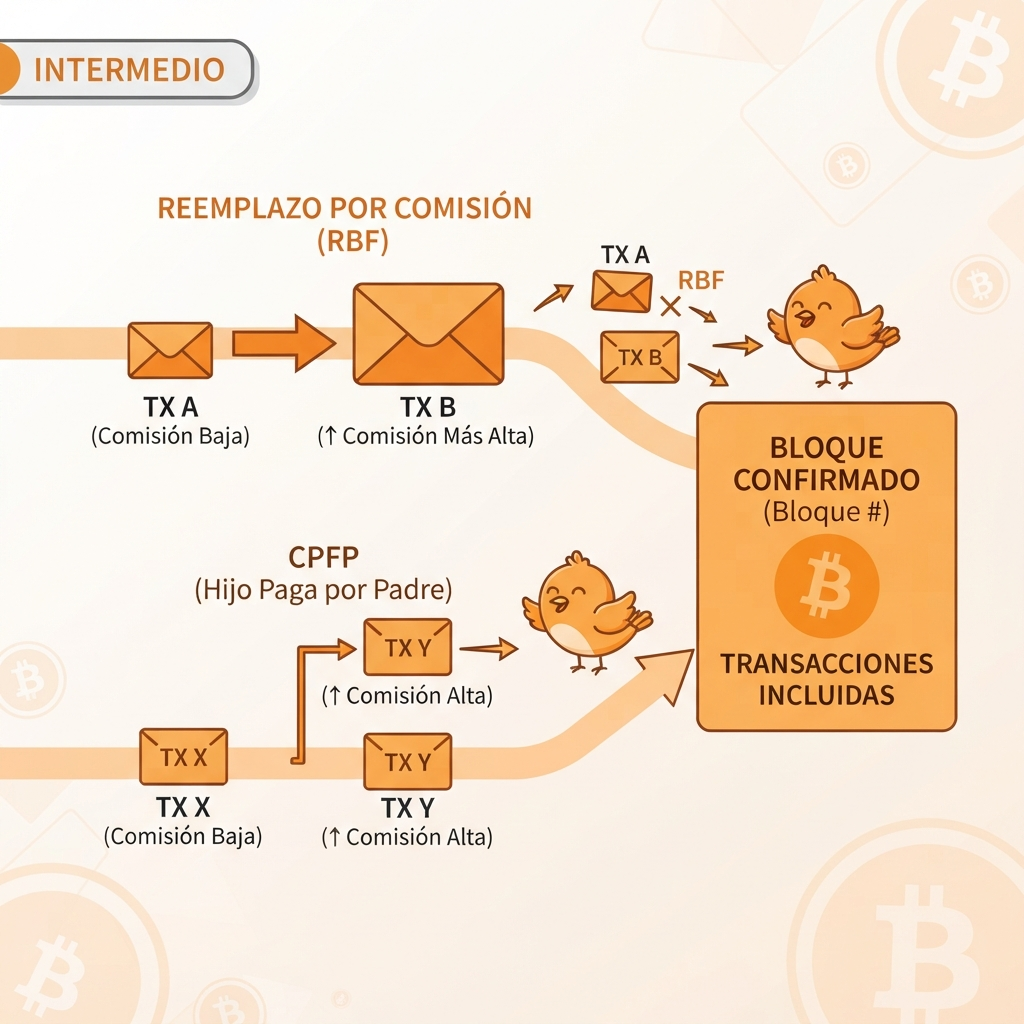
Imagina que envías una transacción de Bitcoin con un fee bajo y queda atrapada en la mempool. ¿Puedes hacer algo?
Sí. Bitcoin ofrece dos mecanismos técnicos para desatascarla antes de que se confirme.
El primero se llama RBF (Replace-by-Fee). Consiste en reemitir la misma transacción con un fee mayor. El remitente crea una versión nueva que sustituye a la anterior. Los mineros tienen incentivo para incluir la nueva porque les paga más. No todas las carteras lo activan por defecto, pero el protocolo lo permite.
El segundo se llama CPFP (Child Pays for Parent). Aquí el remitente no hace nada: es el receptor quien actúa. Aunque la transacción original no esté confirmada, el receptor puede crear una nueva transacción que gaste sus salidas y ofrecer un fee alto. Los mineros, para incluir esa segunda, tienen que incluir primero la anterior. Es como pagar el peaje del coche de delante para que ambos crucen el puente.
Ambos mecanismos existen gracias al modelo UTXO: las transacciones no son saldos que se restan, sino salidas concretas que se encadenan. Esa estructura permite que una transacción sin confirmar ya pueda ser gastada en otra.
La consecuencia es práctica. En Bitcoin no hay un botón de acelerar ni un operador al que llamar, pero la propia flexibilidad de la mempool ofrece herramientas para resolver el atasco sin esperar días.
No son trucos ni parches: son consecuencias directas de cómo está diseñado el sistema.
#PajaritoBTC