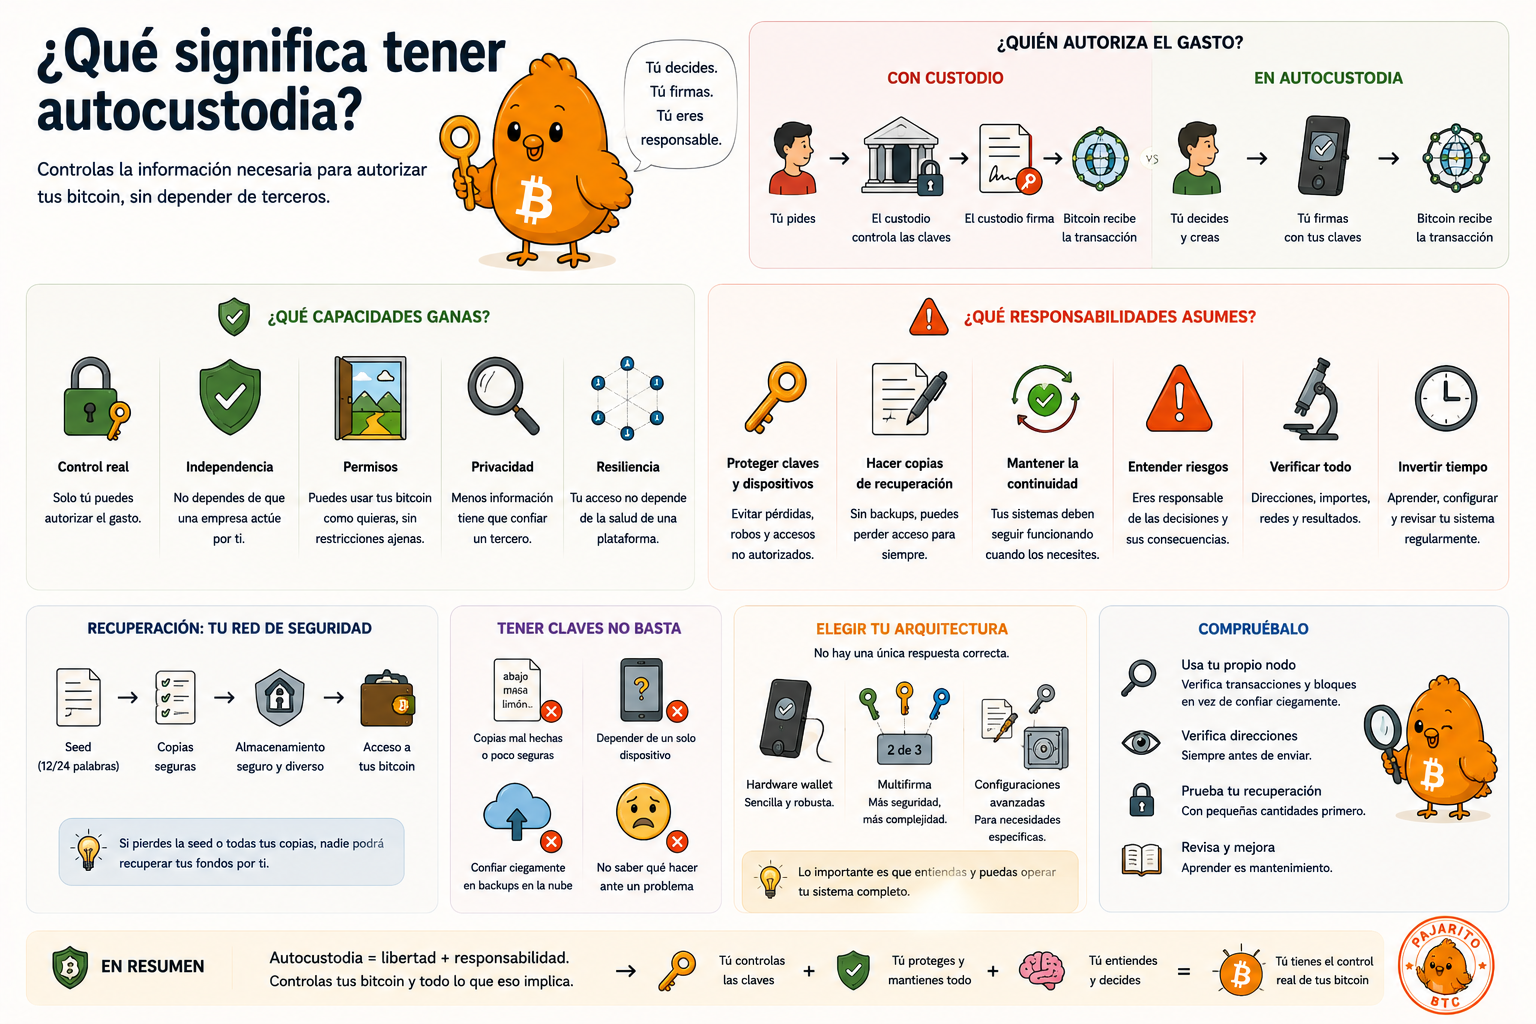
Tener autocustodia significa controlar directamente la información necesaria para autorizar el gasto de tus bitcoin, sin depender de que un tercero firme por ti. Esa capacidad aporta independencia, pero también traslada hacia ti responsabilidades que en un sistema custodial asumiría otra entidad.
La autocustodia suele resumirse con una frase muy conocida:
“Not your keys, not your coins.”
La frase contiene una idea importante, pero por sí sola se queda corta.
Controlar tus propias claves cambia quién puede autorizar los gastos, pero también cambia quién debe encargarse de la seguridad, las copias de recuperación, la continuidad del sistema y la respuesta cuando algo sale mal.
Por eso una pregunta más útil que “¿tengo mis claves?” es:
¿Tengo realmente la capacidad de controlar y recuperar mi sistema sin depender de que otra entidad lo haga por mí?
Primero: ¿qué significa que alguien tenga la custodia?
Imagina que compras bitcoin en una plataforma y dejas los fondos allí.
La aplicación puede mostrar:
Saldo: 0,05 BTC
Pero eso no significa necesariamente que tú controles las claves necesarias para mover esos bitcoin en la red.
La plataforma puede mantener las claves bajo su control y llevar internamente un registro que dice cuánto corresponde a cada cliente.
Cuando solicitas una retirada, estás pidiendo al custodio que utilice sus claves para crear una transacción.
Custodia mediante un tercero
La persona tiene una relación con el proveedor, pero el proveedor conserva la capacidad técnica de firmar.
Eso no convierte automáticamente al servicio en inseguro o inútil.
Significa que existe una dependencia clara:
Necesitas que el custodio siga teniendo las claves, mantenga correctamente sus sistemas y acepte ejecutar la operación que solicitas.
¿Qué cambia con la autocustodia?
En autocustodia, la capacidad de autorizar el gasto deja de depender de un proveedor y pasa a estar bajo tu control.
Eso puede significar que tú conservas directamente una seed, utilizas una hardware wallet o participas en una arquitectura más compleja con varios dispositivos o varias claves.
La forma concreta puede variar.
La idea central es:
No necesitas que un custodio utilice sus claves para poder gastar tus bitcoin.
Un tercero conserva la capacidad técnica de autorizar el gasto y tú dependes de que actúe correctamente cuando lo solicites.
Tú controlas la información o arquitectura necesaria para producir las autorizaciones correspondientes.
Autocustodia no significa que los bitcoin estén en tu dispositivo
Este punto conecta con todo lo aprendido sobre wallets.
Cuando utilizas una hardware wallet, los bitcoin no se trasladan físicamente al dispositivo.
Siguen formando parte del estado de Bitcoin.
Lo que controlas es la información necesaria para cumplir determinadas condiciones de gasto.
Por eso puedes perder un dispositivo y seguir conservando el acceso si puedes reconstruir correctamente las claves y la arquitectura necesarias.
¿Qué capacidades te ofrece la autocustodia?
Controlar tus propias claves abre varias posibilidades importantes.
-
Autorizar tus propios gastos
No necesitas pedir a una empresa que firme una retirada por ti.
-
Reducir el riesgo de contraparte
Si una plataforma quiebra, bloquea cuentas o pierde sus propias claves, tus fondos no dependen necesariamente de esa entidad.
-
Elegir tu propia arquitectura de seguridad
Puedes decidir cómo proteger las claves, dónde mantener los backups y qué dispositivos o firmantes intervienen.
-
Utilizar Bitcoin sin una cuenta permanente con un custodio
Una vez bajo tu control, mover bitcoin no requiere necesariamente que una empresa mantenga una relación contractual contigo.
-
Construir sistemas verificables
Puedes combinar autocustodia con tu propio nodo y reducir también la dependencia de terceros para conocer el estado de Bitcoin.
Reducir riesgo de contraparte no significa eliminar riesgos
Cuando utilizas un custodio, parte del riesgo se concentra en él.
Puede sufrir:
- un ataque;
- una quiebra;
- un error interno;
- una pérdida de claves;
- un bloqueo administrativo;
- una orden legal que afecte a tu cuenta;
- un fraude cometido por personas dentro de la organización.
La autocustodia elimina algunas de esas dependencias.
Pero aparecen otras.
Ahora puedes ser tú quien:
- pierda el backup;
- exponga la seed;
- olvide una passphrase;
- firme una operación equivocada;
- configure mal una wallet;
- no deje un procedimiento de recuperación comprensible.
La autocustodia no elimina el riesgo. Cambia dónde está y quién debe gestionarlo.
La otra mitad de la autocustodia: las responsabilidades
Si eres tú quien controla las claves, también debes pensar qué ocurre cuando las cosas dejan de funcionar como esperabas.
Una buena arquitectura debería responder al menos a varias preguntas.
¿Qué ocurre si pierdo el dispositivo?
El dispositivo debe poder sustituirse sin perder permanentemente la capacidad de gastar.
¿Qué ocurre si se destruye mi vivienda?
Una copia de seguridad guardada junto al dispositivo puede desaparecer en el mismo incidente.
¿Qué ocurre si alguien encuentra mi backup?
Dependiendo de la arquitectura, esa persona podría disponer de suficiente información para reconstruir las claves.
¿Qué ocurre si yo no puedo recuperar el sistema?
Una arquitectura que solo tú sabes utilizar puede convertirse en un problema para herederos o personas de confianza.
¿Qué ocurre dentro de diez años?
Debes poder entender qué guardaste, qué software necesitas y qué piezas forman parte realmente de la recuperación.
La recuperación es parte de la autocustodia, no un detalle posterior
Una configuración no está terminada cuando la wallet funciona.
También necesitas saber cómo reconstruirla.
En una wallet sencilla puede parecer suficiente conservar correctamente una frase semilla.
Pero según la arquitectura también podrías necesitar:
- una passphrase;
- información sobre derivación;
- descriptores;
- varios backups;
- las claves públicas de otros firmantes;
- la configuración de un multisig;
- instrucciones para reconstruir el sistema.
Por eso el backup correcto no es necesariamente:
“Tengo 24 palabras escritas, así que está solucionado.”
La pregunta más útil es:
Si desaparecieran hoy todos mis dispositivos, ¿podría reconstruir exactamente mi sistema con lo que he conservado?
La seed puede ser al mismo tiempo tu salvación y tu mayor riesgo
En muchas configuraciones sencillas, la frase semilla permite reconstruir las claves.
Eso la convierte en una excelente herramienta de recuperación.
Pero precisamente por esa capacidad también puede convertirse en un punto único de fallo.
Si alguien obtiene una copia completa y no existe ninguna protección adicional, puede llegar a reconstruir las mismas claves.
Por eso el diseño debe considerar al menos dos amenazas diferentes:
¿Qué ocurre si el backup se destruye, deteriora o deja de estar disponible?
¿Qué ocurre si una persona no autorizada consigue leer o copiar ese backup?
Protegerte únicamente contra una de ellas puede dejarte vulnerable a la otra.
Tener las claves no significa que todo esté resuelto
Hay una idea importante que suele perderse cuando la autocustodia se resume únicamente como “tener tus claves”.
Una arquitectura puede darte control de las claves y aun así depender de terceros para muchas otras funciones.
Por ejemplo, tu wallet puede consultar servidores externos para saber:
- qué transacciones has recibido;
- qué fondos tienes disponibles;
- si una transacción está confirmada;
- qué bloque es el más reciente;
- qué comisión puede ser adecuada.
Eso no significa que pierdas la autocustodia de las claves.
Pero sí significa que todavía confías en terceros para obtener información sobre Bitcoin.
Conectar tu wallet a tu propio nodo puede ayudarte a reducir esa segunda dependencia.
Por eso autocustodia y verificación están relacionadas, pero no son exactamente lo mismo.
Autocustodia tampoco significa necesariamente una sola persona y una sola clave
La arquitectura más sencilla puede utilizar una única seed y un único firmante.
Pero Bitcoin permite construir sistemas donde se requieren varias claves.
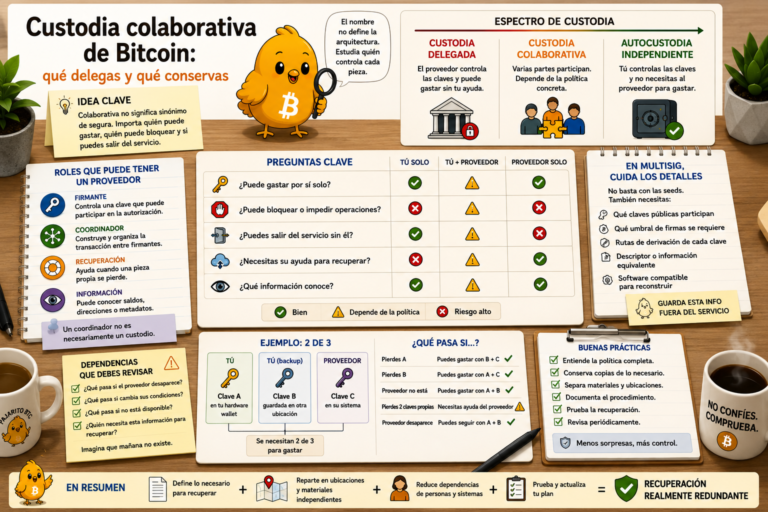
Por ejemplo, un multisig podría exigir dos firmas de un conjunto de tres claves.
2 de 3
Eso permite distribuir la capacidad de recuperación o autorización entre distintos dispositivos, ubicaciones o personas.
Sin embargo, también introduce más información que debe conservarse y más posibilidades de cometer errores de configuración.
Menos piezas que proteger y recuperar, pero puede concentrar mucho riesgo en una única seed.
Puede eliminar algunos puntos únicos de fallo, pero aumenta la complejidad operativa y de recuperación.
Una hardware wallet tampoco resuelve la autocustodia por sí sola
Una hardware wallet puede ayudar a proteger claves privadas frente a un ordenador comprometido.
Es una herramienta muy útil.
Pero comprar una no resuelve automáticamente:
- cómo proteges tu seed;
- dónde conservas las copias;
- cómo verificas direcciones;
- cómo recuperas la wallet;
- qué ocurre si pierdes una passphrase;
- qué información necesita otra persona para ayudarte en una emergencia;
- cómo compruebas que el dispositivo está haciendo lo que esperas.
La seguridad depende del sistema completo, no únicamente del aparato.
También debes protegerte de ti mismo
No todos los errores de autocustodia proceden de un atacante sofisticado.
Muchos pueden surgir de acciones cotidianas:
- guardar una seed en una fotografía del teléfono;
- introducirla en una web de phishing;
- confundir una dirección;
- olvidar dónde está una copia;
- crear una passphrase demasiado compleja y perderla;
- hacer un multisig sin documentar su configuración;
- no probar nunca el proceso de recuperación.
Por eso una buena autocustodia también debe ser operativamente sencilla.
El sistema más seguro sobre el papel no sirve de mucho si no puedes utilizarlo correctamente bajo presión.
¿Y si alguien te obliga a firmar?
La autocustodia protege frente a muchos riesgos de terceros, pero no elimina todos los problemas de seguridad física.
Si un atacante consigue acceso físico a ti, a tus dispositivos o a tus backups, el modelo de amenaza cambia.
Arquitecturas más avanzadas pueden distribuir claves entre distintas ubicaciones o introducir controles adicionales.
Pero esas decisiones deben responder a riesgos reales.
No todo usuario necesita convertir su custodia en una fortaleza compleja.
No existe una única autocustodia correcta
La configuración adecuada depende de factores como:
- la cantidad que quieres proteger;
- durante cuánto tiempo;
- con qué frecuencia vas a gastar;
- tu experiencia técnica;
- tu capacidad para mantener backups;
- si necesitas que otra persona pueda recuperar los fondos;
- qué riesgos físicos o digitales quieres cubrir;
- cuánta complejidad puedes mantener de forma fiable.
La buena autocustodia no empieza comprando un dispositivo.
Empieza entendiendo tus necesidades.
Una arquitectura de autocustodia es un sistema
La seguridad final depende de varias piezas que deben funcionar juntas.
¿Cuándo tiene sentido empezar?
No necesitas dominar todas las arquitecturas antes de hacer tu primera autocustodia.
De hecho, intentar comenzar directamente con un sistema demasiado sofisticado puede aumentar el riesgo.
Una progresión razonable suele ser:
-
Aprender con una cantidad pequeña
Practica recepción, envío, backup y recuperación sin poner en riesgo una cantidad importante.
-
Entender qué protege cada pieza
Seed, PIN, passphrase y hardware wallet resuelven problemas diferentes.
-
Probar la recuperación
Comprueba que puedes reconstruir el sistema antes de confiarle una cantidad relevante.
-
Aumentar la seguridad solo cuando tenga sentido
Introduce nuevas capas cuando entiendas claramente qué riesgo reducen y qué nueva complejidad añaden.
Custodia y autocustodia tampoco tienen que ser decisiones absolutas
Una persona puede mantener cantidades diferentes bajo modelos diferentes.
Por ejemplo, puede conservar una pequeña cantidad en una wallet móvil para pagos y mantener ahorro a largo plazo bajo una arquitectura más protegida.
También puede utilizar temporalmente servicios custodiales para determinadas funciones sin entregar permanentemente todos sus fondos.
Lo importante es saber en cada momento:
¿Qué riesgo estoy delegando y qué riesgo estoy asumiendo yo?
Una definición suficientemente buena para empezar
Podemos resumir todo lo anterior así:
La autocustodia de Bitcoin consiste en mantener bajo tu control la capacidad necesaria para autorizar tus propios gastos y disponer de un sistema que te permita proteger y recuperar esa capacidad sin depender obligatoriamente de un custodio.
La segunda parte de esa definición es tan importante como la primera.
No basta con controlar hoy una clave.
Necesitas seguir pudiendo controlarla mañana, después de un fallo, dentro de varios años o cuando una persona autorizada tenga que recuperar el sistema.
Compruébalo tú mismo
Antes de mover una cantidad importante a autocustodia, puedes hacer una prueba completa con una cantidad pequeña.
- Crea una wallet de prueba siguiendo un procedimiento que entiendas.
- Guarda correctamente la información de recuperación.
- Recibe una pequeña cantidad de bitcoin.
- Realiza un envío y verifica la dirección antes de firmar.
- Elimina o reinicia la wallet de prueba cuando estés seguro de que el ejercicio no pone fondos importantes en riesgo.
- Recupérala utilizando únicamente el backup que habías preparado.
- Comprueba que aparecen las mismas direcciones y fondos esperados.
El ejercicio importante no es simplemente “crear una wallet”.
Es comprobar el ciclo completo:
Crear → proteger → utilizar → perder → recuperar → verificar.
Si una arquitectura supera ese ciclo y comprendes por qué funciona, empiezas a tener algo mucho más valioso que un dispositivo nuevo:
un procedimiento de autocustodia que realmente sabes utilizar.
Qué debes llevarte de este artículo
- Autocustodia significa controlar la capacidad necesaria para autorizar tus propios gastos.
- En un sistema custodial, un tercero controla las claves y ejecuta las operaciones por ti.
- La autocustodia reduce determinados riesgos de contraparte, pero traslada otras responsabilidades hacia ti.
- Los bitcoin no están dentro de la hardware wallet ni de la seed.
- Un buen sistema necesita proteger tanto frente a la pérdida como frente a la exposición de las claves.
- La recuperación debe diseñarse y probarse antes de que ocurra una emergencia.
- Tener las claves no significa que verifiques por ti mismo el estado de Bitcoin; para eso entra en juego tu nodo.
- Una hardware wallet es una herramienta dentro del sistema, no una solución completa de autocustodia.
- Más complejidad no implica automáticamente más seguridad.
- La arquitectura adecuada depende de tus riesgos, conocimientos, cantidad protegida y necesidades de recuperación.
- Una buena autocustodia debe poder seguir funcionando cuando desaparezca alguno de sus componentes.
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.