Comprueba una descarga y detecta un archivo modificado
Tu objetivo es demostrar que sabes distinguir una coincidencia de hash, una firma válida y una identidad comprobada. Terminarás provocando un fallo controlado en una copia de texto, sin ejecutar instaladores ni utilizar fondos.
🐥 ¿Partes de cero? Abre esta introducción
Qué estamos verificando y por qué hay tres piezas
Usaremos la descarga de Sparrow Wallet como ejemplo, pero el objetivo no es aprender Sparrow: es aprender a verificar software antes de ejecutarlo. La página oficial publica el instalador, un manifiesto con hashes y una firma del manifiesto.
🐥 Hash, manifiesto, firma y huella
Un hash es una huella calculada a partir del contenido de un archivo. El manifiesto publica los hashes esperados. La firma criptográfica permite comprobar que ese manifiesto fue firmado con una clave concreta. Y la huella de la clave sirve para identificar qué clave estás aceptando. Un hash que coincide demuestra integridad respecto al manifiesto, pero por sí solo no demuestra quién publicó ese manifiesto.
1. Escribe qué vas a comprobar
Descarga un instalador, un manifiesto y su firma desde la fuente oficial de Sparrow. No instales. Anota nombre del paquete, versión y sistema operativo.
Antes de usar una herramienta, responde: ¿qué resultado probaría que este archivo coincide con el manifiesto? ¿Qué resultado probaría que el manifiesto está firmado? ¿Cómo identificarías la clave del firmante?
2. Obtén una comprobación de referencia
Realiza el procedimiento oficial de verificación. Conserva por separado la huella comprobada, el resultado de firma y el hash del paquete. No escribas simplemente “todo correcto”.
Para calcular el hash del instalador y compararlo con su línea del manifiesto, usa el comando de tu sistema:
# Linux
sha256sum NOMBRE-DEL-INSTALADOR
# macOS
shasum -a 256 NOMBRE-DEL-INSTALADOR
# Windows (PowerShell)
Get-FileHash NOMBRE-DEL-INSTALADOR -Algorithm SHA256
Los 64 caracteres del resultado deben coincidir, uno por uno, con los de esa línea del manifiesto (en Windows salen en mayúsculas; no importa). En Linux puedes compararlo automáticamente con sha256sum --check --ignore-missing sparrow-VERSION-manifest.txt, que responde «OK» o «FAILED».
¿Qué evidencias tengo que guardar?
- Nombre exacto del archivo comprobado.
- Huella completa de la clave y dónde la contrastaste.
- Resultado de la verificación del manifiesto.
- Hash del paquete y línea del manifiesto con la que lo comparaste.
No incluyas rutas personales o información de una wallet si compartes capturas.
3. Formula una predicción
Si cambias un carácter del documento firmado, ¿seguirá siendo válida la misma firma? Escribe tu predicción antes de hacer la prueba. Así podrás contrastar una idea, en lugar de interpretar el resultado después.
4. Crea un archivo modificado: cambia una copia del manifiesto
- Copia el manifiesto a un nuevo archivo llamado
manifiesto-prueba.txt. - Ábrelo en un editor de texto plano y cambia un carácter de una línea.
- Guárdalo sin sobrescribir el original.
- Usa GPG para comprobar la firma original contra esta copia modificada.
gpg --verify sparrow-VERSION-manifest.txt.asc manifiesto-prueba.txtSustituye VERSION por la versión descargada. El resultado esperado es que la firma no valide el documento modificado.
GPG lo indica con BAD signature («firma INCORRECTA» si lo tienes en español). Con el original verás Good signature; el aviso de que la clave no está certificada con una firma de confianza es normal y no invalida la comprobación, siempre que la huella sea la que contrastaste.
Comprueba también el hash: calcula el SHA-256 del manifiesto original y de manifiesto-prueba.txt con el comando del paso 2. Un solo carácter distinto produce un hash completamente diferente: así se detecta un archivo modificado aunque a simple vista parezca igual.
La firma sigue apareciendo válida
Comprueba qué archivo pasaste como segundo argumento y si guardaste realmente el cambio. Es posible que hayas vuelto a verificar el original. No fuerces una explicación: identifica primero los archivos concretos de la prueba.
GPG dice «No public key»
Aún no has importado la clave del desarrollador. Hazlo siguiendo la guía de verificación de Sparrow, que explica cómo obtenerla y comprobar su huella, y vuelve aquí.
5. Compara el archivo modificado con el original
Repite la comprobación con el manifiesto original. Debes poder explicar por qué los dos resultados difieren. La firma y la clave son las mismas; el documento comprobado ha cambiado.
Una discrepancia detectada no prueba por sí sola un ataque: en este ejercicio la provocaste tú. En una descarga real, necesitas investigar la causa antes de continuar.
Comprobación final
- 1Relacionas cada prueba con su pregunta
Hash, firma e identidad no son tres nombres para el mismo resultado.
- 2Detectas el documento modificado
Has comparado original y copia usando argumentos explícitos.
- 3Conoces el límite
Un programa auténtico puede tener errores. La verificación de descarga no es una auditoría del programa.
- 4Puedes repetirlo
Otra persona podría seguir tu registro e identificar exactamente qué comprobaste.
Entradas relacionadas
Sparrow Wallet: función y límites
Comprende para qué sirve el programa antes de instalarlo.
Leer la ficha →Ensaya una recuperación
Continúa con otra comprobación que conviene practicar antes de necesitarla.
Ver práctica →
Hay más piezas que encajan con esta
Continúa por contenidos relacionados con el tema que acabas de estudiar.
 Cómo verificar la descarga de Sparrow WalletVerificación
 Cómo verificar un bloque de Bitcoin paso a pasoRed y consenso
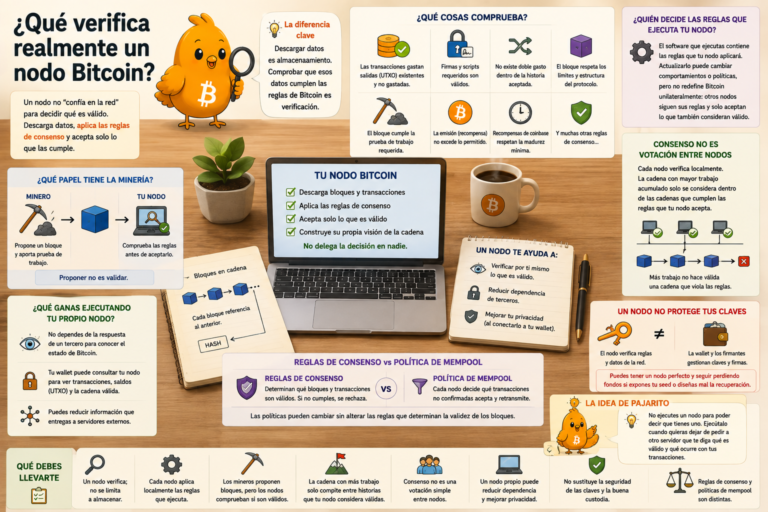 ¿Qué verifica realmente un nodo Bitcoin?Verificación
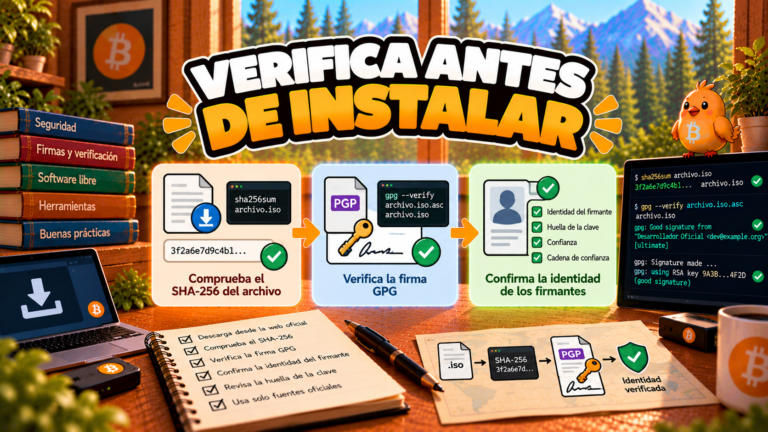 Descarga Bitcoin Core y comprueba firmas y SHA-256 antes de instalarVerificación
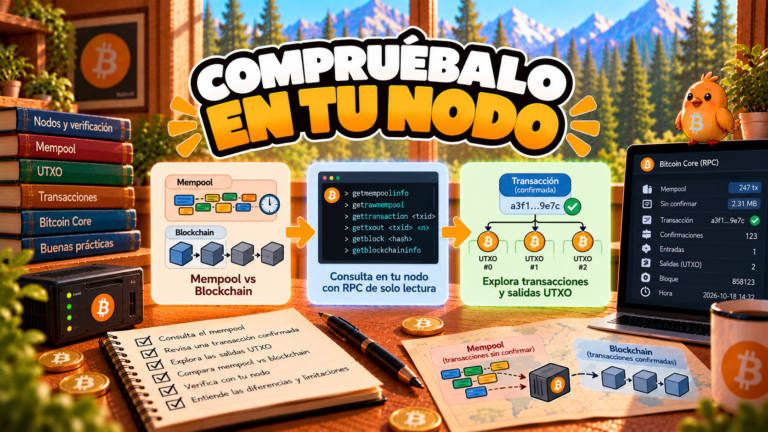 Verifica una TXID con tu nodo Bitcoin: mempool, bloque y salidaVerificación
 Firmas digitales en Bitcoin: qué demuestran y cómo verificarlasWallets y claves
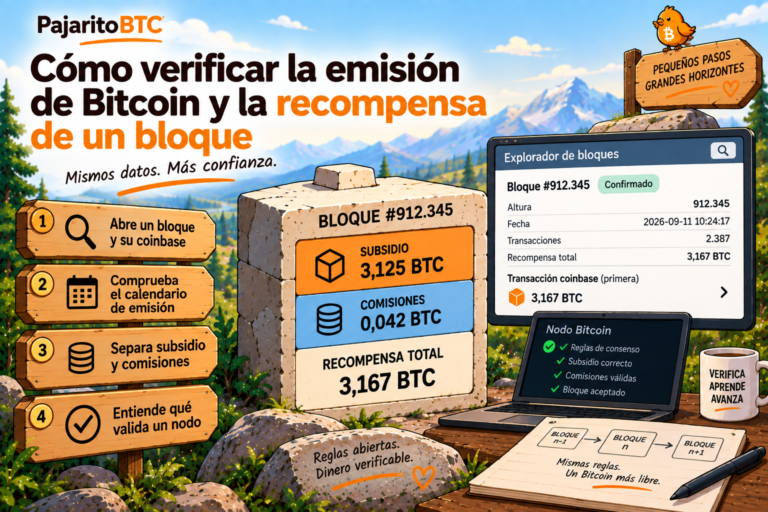 Cómo verificar la emisión de Bitcoin y la recompensa de un bloqueMinería y emisión
 Usar una wallet con tu propio nodo: qué cambia realmenteNodos Bitcoin
 Audita las conexiones de tu nodo Bitcoin: pares, Tor y privacidadNodos Bitcoin